Observação
O acesso a essa página exige autorização. Você pode tentar entrar ou alterar diretórios.
O acesso a essa página exige autorização. Você pode tentar alterar os diretórios.
Este artigo mostra como migrar máquinas virtuais do VMware vSphere local ou do Solução VMware no Azure para o Azure, utilizando a ferramenta Migração e modernização, com a migração baseada em agente. Você também pode migrar VMs VMware vSphere usando a migração sem agente (Recomendado). Compare os métodos.
Neste tutorial, você aprenderá como:
- Preparar o Azure para trabalhar com as Migrações para Azure.
- Prepare para migração baseada em agente. Configure uma conta do VMware vCenter Server para que as Migrações para Azure possam descobrir os computadores para migração. Configure uma conta para que o agente do Serviço de Mobilidade possa instalar em computadores que você deseja migrar e prepare um computador para funcionar como o dispositivo de replicação.
- Configurar o aplicativo de replicação.
- Inicie a execução da migração.
- Acompanhe e monitore as migrações.
- Executar uma migração de teste para verificar se tudo está funcionando conforme o esperado.
- Executar uma migração de VM completa.
Observação
Os tutoriais mostram o caminho de implantação mais simples para um cenário para que você possa configurar rapidamente uma prova de conceito. Os tutoriais usam opções padrão quando possível e não mostram todas as configurações e todos os caminhos possíveis.
Se você não tiver uma assinatura do Azure, crie uma conta gratuita antes de começar.
Pré-requisitos
Antes de iniciar este tutorial, você deverá:
- Acesse o projeto criado ou crie um novo projeto.
- Concluir o primeiro tutorial para preparar o Azure e o VMware para migração.
- É recomendável que você conclua o segundo tutorial para avaliar as VMs VMware antes de migrá-las para o Azure, mas isso não é obrigatório.
- Verifique as permissões para sua conta do Azure. Sua conta do Azure precisa de permissões para criar uma VM e gravar em um disco gerenciado do Azure.
- Para obter as funções internas nativas do Migrações para Azure e detalhes de permissão para criar um projeto e realizar a descoberta, a avaliação e a migração, consulte Preparar contas do Azure para o Migrações para Azure.
- Atribua permissões para registrar o Dispositivo de Replicação no Microsoft Entra ID. Saiba mais.
Configure uma rede do Azure
Configurar uma rede do Azure. Os computadores de origem (local ou Solução VMware no Azure) são replicados para discos gerenciados do Azure. Quando você faz failover para o Azure para migração, as VMs do Azure são criadas usando esses discos gerenciados e ingressadas na rede do Azure que você configura.
Preparar para a migração
Verifique os requisitos de suporte e as permissões e prepare-se para implantar um dispositivo de replicação.
Preparar uma conta para descobrir VMs
A ferramenta de Migração e modernização precisa ter acesso ao VMware vSphere para descobrir as VMs que você deseja migrar. Crie a conta da seguinte maneira:
- Para usar uma conta dedicada, crie uma função no nível do vCenter Server. Dê um nome à função, como Azure_Migrate.
- Atribua à função as permissões resumidas na tabela a seguir.
- Crie um usuário no vCenter Server ou no host do vSphere. Atribua a função ao usuário.
Permissões de conta do VMware vSphere
| Tarefa | Função/Permissões | Detalhes |
|---|---|---|
| Descoberta de VM | Pelo menos um usuário somente leitura Objeto de Data Center –> Propagar para Objeto Filho, função=Somente leitura |
Usuário atribuído no nível de datacenter e tem acesso a todos os objetos no datacenter. Para restringir o acesso, atribua a função Sem acesso com o objeto Propagar para objetos filhos aos objetos filhos (hosts vSphere, datastores, VMs e redes). |
| Replicação | Crie uma função (Azure Site Recovery) com as permissões necessárias e atribua a função a um usuário ou um grupo do VMware vSphere Objeto de Data Center -> Propagar para o Objeto Filho, função=Azure Site Recovery Armazenamento de dados –> Alocar espaço, procurar armazenamento de dados, operações de arquivo de baixo nível, remover arquivo, atualizar arquivos de máquina virtual Rede -> Atribuição de rede Recurso –> Atribuir VM ao pool de recursos, migrar VM desligada, migrar VM ligada Tarefas –> Criar tarefa, atualizar tarefa Máquina virtual –> Configuração Máquina virtual –> Interagir –> responder à pergunta, conexão de dispositivo, configurar mídia de CD, configurar mídia de disquete, desligar, ligar, instalação de ferramentas VMware Máquina virtual –> Inventário –> Criar, registrar, cancelar registro Máquina virtual –> Provisionamento –> Permitir download de máquina virtual, permitir upload de arquivos de máquina virtual Máquina virtual -> Instantâneos -> Remover instantâneos |
Usuário atribuído no nível de datacenter e tem acesso a todos os objetos no datacenter. Para restringir o acesso, atribua a função Sem acesso com o objeto Propagar para objetos filhos aos objetos filhos (hosts vSphere, datastores, VMs e redes). |
Preparar uma conta para a instalação do serviço de Mobilidade
O serviço de Mobilidade deve ser instalado em todas as VMs que você deseja replicar.
- O dispositivo de replicação de Migrações para Azure pode efetuar push da instalação desse serviço quando você habilita a replicação para um computador. Outra opção é instalá-lo manualmente ou usando ferramentas de instalação.
- Neste tutorial, vamos instalar o serviço de Mobilidade com a instalação por push.
- Para efetuar push da instalação, você precisa preparar uma conta que a ferramenta de Migração e modernização possa usar para acessar a VM. Essa conta será usada apenas para a instalação por push se você não instalar o serviço Mobilidade manualmente.
Prepare a conta da seguinte maneira:
- Prepare um domínio ou uma conta local com permissões para instalar na VM.
- Para VMs do Windows, se você não estiver usando uma conta de domínio, desabilite o controle acesso remoto do usuário no computador local adicionando a entrada DWORD LocalAccountTokenFilterPolicy, com um valor de 1 no registro, em HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows\CurrentVersion\Policies\System
- Para VMs do Linux, prepare uma conta raiz no servidor Linux de origem.
Preparar um computador para o dispositivo de replicação
O dispositivo replicação do Azure Site Recovery é usado para replicar computadores para o Azure. Saiba mais.
Para configurar um novo equipamento, recomendamos usar o modelo OVA, pois ele garante que todas as configurações prévias necessárias sejam tratadas. O modelo OVA cria um computador com as especificações necessárias.
Se sua organização tiver restrições, você poderá configurar manualmente o dispositivo de replicação usando o PowerShell. Atenda a todos os requisitos de hardware e software e outros que pré-requisitos existentes.
Verificar os requisitos do VMware vSphere
Verifique se as VMs do VMware vSphere atendem aos requisitos de migração para o Azure.
- Verifique os requisitos da VM do VMware vSphere.
- Verificar Requisitos de VM para migração.
- Verifique as configurações do Azure. As VMs de origem (VMs locais ou da Solução VMware no Azure) replicadas para o Azure devem estar em conformidade com os requisitos da VM do Azure.
- Há algumas alterações necessárias nas VMs antes de migrá-las para o Azure.
Observação
A migração baseada em agente com a ferramenta de Migração e modernização baseia-se nos recursos do serviço do Azure Site Recovery. Alguns requisitos podem ser vinculados à documentação do Site Recovery.
Configurar o dispositivo de replicação
Observação
O dispositivo de replicação clássico será desativado em 30 de setembro de 2026. O ponto de recuperação final das replicações existentes será em 31 de maio de 2026. O suporte para migração continuará até a data de desativação (30 de setembro de 2026). Você precisa mudar para o aplicativo simplificado para todas as novas migrações usando o aplicativo de replicação baseado em agente.
Esta seção descreve como configurar o dispositivo simplificado com um modelo OVA (Open Virtualization Application) baixado. Se você não puder usar esse método, poderá configurar o dispositivo usando um script.
Baixar o modelo OVF do dispositivo de replicação
No projeto Migrações para Azure >Execute>Migration, selecione Iniciar execução.
Em Specify intent, >O que você deseja migrar, selecione Servers ou Máquinas Virtuais(VM). Em Em lugares para os quais você deseja migrar, selecione Azure VM.
Em Como você selecionará cargas de trabalho, selecione De dispositivo de replicação (VMware) em Outras fontes. Selecione o link disponível na página para iniciar a instalação.
Na página de instalação, o tipo de virtualização é pré-preenchido com base na seleção aplicada na etapa anterior (VMware).
Em Região de destino, selecione a região do Azure para a qual deseja migrar os computadores.
Selecione Confirmar se a região de destino para a migração é
region-name.Selecione Criar recursos. Essa ação cria um cofre do Azure Site Recovery em segundo plano.
Observação
Você não poderá alterar a região de destino desse projeto depois de clicar nesse botão, e todas as migrações subsequentes serão para essa região.
Selecione Baixar. Isso baixa um modelo OVF.
Observe o nome do grupo de recursos e o cofre dos Serviços de Recuperação. Você precisa deles durante a implantação do dispositivo.
Observação
Se você selecionou o ponto de extremidade privado como o método de conectividade para o projeto de Migrações para Azure quando ele foi criado, o cofre dos Serviços de Recuperação também é configurado para a conectividade de ponto de extremidade privado. Verifique se os pontos de extremidade privados podem ser acessados no dispositivo de replicação: Saiba mais
Importar o modelo OVF para o VMware vSphere
Depois de baixar o modelo OVF, importe-o para o VMware vSphere a fim de criar o aplicativo de replicação em uma VM do VMware vSphere que execute o Windows Server 2016.
Entre no VMware vCenter Server ou no host vSphere ESXi com o VMware vSphere Client.
No menu Arquivo , selecione Implantar Modelo OVF para iniciar o Assistente para Implantar Modelo OVF.
Na Selecionar fonte, insira o local do OVF baixado.
Em Detalhes de Revisão, selecione Avançar.
Em Selecionar nome e pasta eSelecionar configuração, aceite as configurações padrão.
Em Selecionar armazenamento>, selecione o formato de disco virtual, para obter o melhor desempenho, selecione Thick Provision Eager Zeroed.
No restante das páginas do assistente, aceite as configurações padrão.
Em Pronto para concluir, para configurar a VM com as configurações padrão, selecione Power on após a conclusão da implantação>.
Dica
Se você quiser incluir um NIC adicional, limpe Ligar após a implantação>Concluir. Por padrão, o modelo contém um único NIC. É possível incluir NICs adicionais após a implantação.
Registrar o dispositivo de replicação
Conclua a configuração e o registro do dispositivo de replicação usando as etapas fornecidas aqui.
Executar migrações
Observação
No portal, você pode selecionar até 10 computadores ao mesmo tempo para replicação. Se você precisar replicar mais, agrupe-as em lotes de 10.
No projeto Migrações para Azure >Execute>Migration, selecione Iniciar execução.

Em Specify intent, >O que você deseja migrar, selecione Servers ou Máquinas Virtuais(VM). Em Em lugares para os quais você deseja migrar, selecione Azure VM.
Em Como você selecionará cargas de trabalho, selecione uma das seguintes opções:
- Se você tiver um dispositivo Migrações para Azure existente, selecione uma das seguintes opções e prossiga para o método Discovery:
- De todo o inventário para selecionar servidores manualmente.
- De uma avaliação para usar uma avaliação existente.
- Se você não tiver um appliance do Migrações para Azure existente (necessário para avaliações, ondas e outros recursos de planejamento) e quiser executar migrações baseadas em agente diretamente, selecione De um appliance de replicação (VMware). Se você concluiu a instalação do dispositivo de replicação, poderá prosseguir para Cargas de Trabalho. Caso contrário, conclua a configuração de acordo com as etapas fornecidas na seção anterior.
- Se você tiver um dispositivo Migrações para Azure existente, selecione uma das seguintes opções e prossiga para o método Discovery:
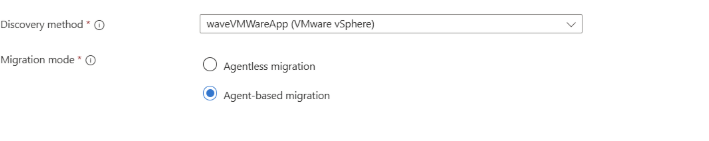
No método Discovery, selecione o dispositivo que corresponde ao seu ambiente de origem (VMware vSphere nesse caso). No modo migração, selecione migração baseada em agente.
Em cargas de trabalho:
- Selecione o tipo de segurança de VM de destino.
- O Migrações para Azure suporta a migração para TVMs (Máquinas Virtuais de Inicialização Confiável). Por padrão, ele migra VMs qualificadas como TVMs. Essas VMs fornecem recursos de segurança aprimorados, como inicialização segura e TPM virtual sem custo adicional.
- Você também pode migrar máquinas elegíveis para máquinas virtuais confidenciais. Saiba mais. Se você selecionar máquinas virtuais confidenciais, apenas servidores elegíveis estarão disponíveis para seleção, e o restante ficará acinzentado. Consulte a matriz de suporte CVM.
- Selecione o appliance de replicação que você configurou no menu suspenso ou configure um novo appliance de replicação seguindo as etapas fornecidas na seção anterior.
- No vCenter server/host vSphere, selecione os detalhes do host vCenter na lista suspensa.
- Nas credenciais de convidado, especifique a conta de administrador da VM que você usa para a instalação por push do serviço Mobilidade.
- Em seguida, selecione Avançar depois de selecionar as VMs que você deseja replicar.
- Selecione o tipo de segurança de VM de destino.
Nas configurações de destino, selecione a assinatura e a região de destino para a qual você deseja migrar e especifique o grupo de recursos no qual as VMs Azure residem após a migração. Conclua as seguintes configurações:
- Conta de armazenamento: mantenha a opção padrão para usar a conta de armazenamento em cache que o portal cria automaticamente para o projeto. Para usar uma conta de armazenamento diferente para replicação, selecione-a na lista suspensa.
Observação
- Se você usar o ponto de extremidade privado como o método de conectividade para o projeto de Migrações para Azure, conceda ao cofre dos Serviços de Recuperação acesso à conta de armazenamento em cache. Saiba Mais
- Para fazer a replicação usando o ExpressRoute com o emparelhamento privado, crie um ponto de extremidade privado para a conta de armazenamento de cache. Saiba Mais
Benefício Híbrido do Azure: Aplique o Benefício Híbrido do Azure e economize até 76% em comparação com os custos de pagamento conforme o uso, com uma licença elegível do Windows Server e/ou Enterprise Linux. Marque as caixas aplicáveis à sua licença (licença Windows Server ou licença do Enterprise Linux).
Rede virtual: selecione a rede virtual Azure e a sub-rede que as VMs Azure ingressam após a migração.
Opções de disponibilidade: selecione uma das seguintes opções: – Zona de Disponibilidade – Fixa o computador migrado para uma Zona de Disponibilidade específica na região. Use essa opção para distribuir computadores que fazem parte de uma camada de aplicativo de vários nós em Zonas de Disponibilidade. Se você selecionar essa opção, especifique a Zona de Disponibilidade para cada computador selecionado na guia Computação. Essa opção só estará disponível se a região de destino selecionada der suporte a Zonas de Disponibilidade. - Conjunto de Disponibilidade – Coloca o computador migrado em um Conjunto de Disponibilidade. O grupo de recursos de destino selecionado deve conter um ou mais conjuntos de disponibilidade. - Nenhuma redundância de infraestrutura necessária: selecione essa opção se você não precisar de Zonas de Disponibilidade ou Conjuntos de Disponibilidade para os computadores migrados.
Em Detalhes de Segurança,
Se o tipo de segurança de destino selecionado for máquinas virtuais de Inicialização Padrão ou Confiável:
- A inicialização segura é habilitada por padrão (recomendado). Você pode optar por remover essa opção. Em seguida, prossiga para a seleção de tipo de criptografia de disco.
Se o tipo de segurança de destino selecionado for máquinas virtuais confidenciais:
- Opcionalmente, você pode optar por criptografar confidencialmente os discos do sistema operacional. Essa criptografia fornece uma camada adicional de criptografia que associa as chaves de criptografia de disco ao TPM da máquina virtual e torna o conteúdo do disco acessível apenas à VM.
- Para habilitar essa criptografia, selecione a opção criptografia de computação confidencial e prossiga para a seleção de tipo de criptografia de disco do sistema operacional. Caso contrário, prossiga para a seleção de tipo de criptografia de disco .
- No tipo de criptografia de disco do sistema operacional, selecione uma das seguintes opções:
- Criptografia em repouso com chave gerenciada pela plataforma (padrão, se você não selecionou criptografia de computação confidencial)
- Criptografia confidencial com chave gerenciada por plataforma (disponível, se você selecionou criptografia de computação confidencial)
- Criptografia confidencial com chave gerenciada pelo cliente (disponível, se você selecionou criptografia de computação confidencial)
Observação
- O Secure Boot é ativado por padrão nas VMs alvo quando a criptografia de disco do sistema operacional confidencial é selecionada.
- Somente a CMK (chave gerenciada pelo cliente) tem suporte para criptografia de disco do sistema operacional confidencial para discos maiores que 127 GB. Para discos menores que 127 GB, há suporte para PMK (chave gerenciada por plataforma) e CMK (chave gerenciada pelo cliente).
- A criptografia confidencial do disco do sistema operacional pode prolongar o tempo padrão inicial de criação da VM durante a migração devido ao processo de criptografia.
- Atualmente, os discos de dados não dão suporte à criptografia confidencial. No entanto, você pode protegê-los usando criptografia baseada em host com CMK (chaves gerenciadas pelo cliente) ou PMK (chaves gerenciadas por plataforma).
Tipo de criptografia de disco, selecione:
- Criptografia em repouso com chave de criptografia gerenciada pela plataforma
- Criptografia em repouso com a chave gerenciada pelo cliente
- Criptografia dupla com chaves gerenciadas por plataforma e gerenciadas pelo cliente
Observação
- Para replicar VMs com CMK (chaves gerenciadas pelo cliente), crie um conjunto de criptografia de disco no grupo de recursos de destino. Um objeto de conjunto de criptografia de disco vincula discos gerenciados a um Key Vault que contém a CMK usada para a SSE.
- O disco de inicialização é criado no Azure durante a replicação/preparação antes da transição final. A criptografia protege os dados desde a primeira gravação, enquanto eles estiverem no Azure. A configuração de tipo de criptografia de disco se aplica aos discos de semente e aos discos gerenciados após a migração final.
Em Computação, examine o nome da VM, o tamanho, o tipo de disco do SO e a configuração de disponibilidade (se selecionado na etapa anterior). As VMs devem atender aos requisitos do Azure.
- Tamanho da VM: se você estiver usando recomendações de avaliação, o menu suspenso de tamanho da VM mostrará o tamanho recomendado. Caso contrário, as Migrações para Azure escolherão um tamanho com base na correspondência mais próxima na assinatura do Azure. Como alternativa, escolha um tamanho manual em Tamanho da VM do Azure.
- Disco do SO: especifique o disco do sistema operacional (inicialização) para a VM. O disco do sistema operacional contém o carregador de inicialização e o instalador do sistema operacional.
- Zona de Disponibilidade: especifique a Zona de Disponibilidade a ser usada.
- Conjunto de Disponibilidade: especifique o conjunto de disponibilidade a ser usado.
- Reserva de capacidade: se você já tiver uma reserva de capacidade para o SKU da VM na assinatura e no local de destino, especifique-a aqui para esta implantação. As reservas de capacidade garantem que a SKU de VM necessária esteja disponível quando você iniciar a migração. Você pode associar uma reserva agora ou ignorar esta etapa e configurá-la posteriormente durante a migração. A reserva de capacidade para o SKU pode estar em qualquer grupo de recursos dentro da assinatura e localização de destino. Saiba mais.
Em Discos, especifique se os discos de VM devem ser replicados para o Azure e selecione o tipo de disco (Disco Premium v2, Ultra Disk, SSD Standard, HDD Standard ou Discos Gerenciados Premium) no Azure. Em seguida, selecione Avançar.
- Você pode excluir discos da replicação.
- Se você excluir os discos, eles não estarão presentes na VM do Azure após a migração.
- É possível excluir os discos quando o agente de mobilidade já está instalado no servidor. Saiba mais.
Em Marcas, escolha adicionar marcas às suas máquinas virtuais, discos e NICs.
Em Examinar e iniciar a execução, examine as configurações e selecione Examinar e iniciar a execução para iniciar a replicação inicial para os servidores.

Acompanhar e monitorar
No projeto do Migrações para Azure, acesse Executar > Migrações. Use Exibição por aplicativos ou Exibir por cargas de trabalho para alternar como os itens são agrupados.
A replicação ocorre da seguinte maneira:
- Quando o trabalho Iniciar Replicação é concluído com êxito, os computadores começam sua replicação inicial para o Azure.
- Durante a replicação inicial, um instantâneo de VM é criado. Os dados do disco do instantâneo são replicados para discos gerenciados de réplica no Azure.
- Depois que a replicação inicial é concluída, a replicação delta é iniciada. Alterações incrementais nos discos de origem são replicadas periodicamente para os discos de réplica no Azure.
O progresso da execução é mostrado no estágio de execução e no status de execução:
- Estágio de execução: preparação, teste ou conclusão.
- Status da execução: em andamento, erro, ação pendente ou concluída.
O progresso da execução é acompanhado em três estágios no estágio de execução:
Preparação:
- Os servidores habilitados para replicação permanecem no estágio de Preparação enquanto a replicação inicial (replicação de dados) está em andamento.
- Você pode realizar as operações Parar replicação e Iniciar replicação nesta etapa, se necessário, usando os menus suspensos disponíveis na folha de detalhes do servidor.
- Depois que a replicação inicial for concluída, os servidores passarão para o estágio teste .

Testando:
- Os servidores para os quais a replicação inicial está concluída e a replicação delta está em andamento passam para o estágio de teste .
- Você pode optar por executar migrações de teste em uma rede virtual de teste antes da migração real (recomendado).
- Você pode pular a etapa de Teste e iniciar a migração diretamente usando as ações disponíveis no menu suspenso Conclusão.
Conclusão:
- Os servidores para os quais as migrações de teste foram concluídas ou ignoradas avançam para esta etapa. Você pode executar migrações finais (Corte final) para esses servidores.
- Após a conclusão da migração, execute Concluir migração para limpar os recursos de migração usando as listas suspensas disponíveis na folha de detalhamento do servidor.

Execute um teste de migração
Quando a replicação delta é iniciada, é possível executar uma migração de teste para as VMs antes de executar uma migração completa para o Azure. É altamente recomendável que você faça isso pelo menos uma vez para cada computador antes de migrá-lo.
- A execução de uma migração de teste verifica se a migração funciona conforme o esperado, sem impactar as máquinas de origem (on-premises ou AVS), que permanecem operacionais e continuam replicando.
- A migração de teste simula a migração criando uma VM do Azure com o uso dos dados replicados (geralmente, fazendo a migração para uma VNet de não produção em sua assinatura do Azure).
- É possível usar a VM do Azure de teste replicada para validar a migração, executar testes de aplicativo e resolver problemas antes da migração completa.
Execute a migração de teste:
Em Migrações para Azure projeto, em Execute>Migrations> selecione o servidor para o qual deseja testar a migração clicando no nome do servidor em Workloads coluna.
Na folha de detalhamento, na lista suspensa Testes, selecione Iniciar migração de teste.

Em Migração de teste, selecione a VNet do Azure na qual a VM do Azure estará localizada durante o teste. Recomendamos que você use uma VNet que não seja de produção.

Selecione a sub-rede a ser associada a cada placa de interface de rede (NIC) da VM migrada.
Você tem a opção de atualizar o Windows Server SO durante a migração de teste. Para atualizar, selecione a opção Atualização disponível. No painel que aparece, selecione a versão do sistema operacional de destino para a qual você deseja atualizar e selecione Aplicar. Saiba mais.
Selecione a migração de teste para iniciar o trabalho. Monitore o status do trabalho no portal no status de execução. Após a conclusão da migração de teste, limpe os recursos de teste navegando até o servidor e selecionando Limpar migração de teste na lista suspensa Testes.
Observação
Agora você pode registrar seus servidores que executam o SQL Server com o RP da VM do SQL para aproveitar a aplicação de patch automatizada, o backup automatizado e o gerenciamento de licenças simplificado usando a extensão do Agente de IaaS do SQL.
- Selecione o servidor na coluna Cargas de Trabalho na página Executar> Migrações. Nas configurações de Computação e Rede, marque a caixa de seleção associada ao registro com a extensão IaaS do SQL.
- Selecione o Benefício Híbrido do Azure para SQL Server se você tiver instâncias do SQL Server cobertas com assinaturas ativas do Software Assurance ou SQL Server e desejar aplicar o benefício aos computadores que está migrando.

Migrar VMs
Depois de verificar se a migração de teste funciona conforme o esperado, você pode migrar os computadores de origem (local ou AVS).
Em Migrações para Azure projeto, Em Execute>Migrations> selecione o servidor para o qual deseja fazer a migração final clicando no nome do servidor na coluna Workloads.
Na folha de detalhamento, na lista suspensa Conclusão, selecione Migrar.

Em Migrar>Desligar máquinas virtuais e realizar uma migração planejada sem perda de dados, selecione Sim>OK.
- Por padrão, as Migrações para Azure desligam a VM de origem (local ou AVS) e executa uma replicação sob demanda para sincronizar as alterações de VM que ocorreram desde a última replicação. Isso garante que não haja nenhuma perda de dados.
- Se você não quiser desligar a VM, selecione Não
Você tem a opção de atualizar o Windows Server SO durante a migração. Para atualizar, selecione a opção Atualização disponível. No painel que aparece, selecione a versão do sistema operacional de destino para a qual você deseja atualizar e selecione Aplicar. Saiba mais.
Se você já tiver uma reserva de capacidade para o SKU da VM na assinatura e no local de destino, especifique-a aqui para esta implantação. As reservas de capacidade garantem que a SKU de VM necessária esteja disponível quando você iniciar a migração. A reserva de capacidade para o SKU pode estar em qualquer grupo de recursos dentro da assinatura e localização de destino. Saiba mais.
Um trabalho de migração é iniciado para o servidor. Acompanhe o trabalho nas notificações do Azure.
Após a conclusão do trabalho, você poderá exibir e gerenciar o servidor na página Migrações, que será acompanhada no estágio Conclusão.

Concluir a migração
Depois que a migração tiver sido concluída, na página de detalhamento do servidor, na lista suspensa Conclusão, selecione Concluir a migração. Isso interrompe a replicação do computador de origem (local ou AVS) e limpa as informações de estado de replicação para a VM.

Verifique e solucione quaisquer problemas de ativação do Windows na VM do Azure.
Execute todos os ajustes no aplicativo após a migração, como nomes do host, atualizar as cadeias de conexão de banco de dados e as configurações do servidor Web.
Execute o aplicativo final e o teste de aceitação da migração no aplicativo migrado que está sendo executado no Azure.
Transfira o tráfego para a instância migrada da VM do Azure.
Remova as VMs de origem (local ou AVS) do inventário de VM local.
Remova as VMs de origem (local ou AVS) de backups locais.
Atualize todas as documentações internas para mostrar o novo local e o endereço IP das VMs do Azure.

Melhores práticas pós-migração
- No local ou na Solução VMware no Azure
- Mova o tráfego do aplicativo para o aplicativo em execução na instância migrada da VM do Azure.
- Remova as VMs de origem (local ou AVS) do inventário de VM local.
- Remova as VMs de origem (local ou AVS) de backups locais.
- Atualize todas as documentações internas para mostrar o novo local e o endereço IP das VMs do Azure.
- Ajuste as configurações da VM do Azure após a migração:
- O agente de VM do Azure gerencia a interação da VM com o Controlador do Azure Fabric. É necessário para alguns serviços do Azure, como o Backup do Azure, Site Recovery e Segurança do Azure. Ao migrar VMs de VMware com migração baseada em agente, o instalador do Serviço de Mobilidade instala o agente de VM do Azure em computadores Windows. Em VMs do Linux, é recomendável instalar o agente após a migração.
- Desinstale manualmente o Serviço de Mobilidade da VM do Azure após a migração. Recomendamos que você reinicie o servidor quando solicitado.
- Desinstale manualmente as ferramentas de VMware após a migração.
- No Azure:
- Execute todos os ajustes no aplicativo após a migração, como atualizar as cadeias de conexão de banco de dados e as configurações do servidor Web.
- Execute o aplicativo final e o teste de aceitação da migração no aplicativo migrado que está sendo executado no Azure.
- Continuidade de negócios/recuperação de desastre
- Proteja os dados fazendo backup das VMs do Azure por meio do serviço Backup do Azure. Saiba mais.
- Mantenha as cargas de trabalho em execução e continuamente disponíveis ao replicar as VMs do Azure em uma região secundária com o Site Recovery. Saiba mais.
- Para aumentar a segurança:
- Bloqueie e limite o acesso do tráfego de entrada com o Microsoft Defender para Nuvem – Administração just-in-time.
- Gerenciar e controlar atualizações em computadores Windows e Linux com o Gerenciador de Atualizações do Azure.
- Restrinja o tráfego de rede a pontos de extremidade com os Grupos de Segurança de Rede.
- Implante o Azure Disk Encryption para ajudar a proteger discos e manter os dados protegidos contra roubo e acesso não autorizado.
- Leia mais sobre como proteger recursos de IaaS e visite o Microsoft Defender para Nuvem.
- Para monitoramento e gerenciamento:
- Considere implantar o Gerenciamento de Custos da Microsoft para monitorar o uso e os gastos de recursos.
Próximas etapas
- Investigue o percurso de migração de nuvem no Azure Cloud Adoption Framework.
- Saiba mais sobre como migrar seus servidores Hyper-V e Physical.