Observação
O acesso a essa página exige autorização. Você pode tentar entrar ou alterar diretórios.
O acesso a essa página exige autorização. Você pode tentar alterar os diretórios.
O Microsoft Defender para Aplicativos de Nuvem dá suporte ao controle de acesso baseado em função. Este artigo fornece instruções para definir o acesso ao Defender para Aplicativos de Nuvem para seus administradores. Para obter mais informações sobre como atribuir funções de administrador, consulte os artigos para o Microsoft Entra ID e o Microsoft 365.
Funções do Microsoft 365 e do Microsoft Entra com acesso ao Defender para Aplicativos de Nuvem
Observação
- As funções do Microsoft 365 e do Microsoft Entra não estão listadas na página Gerenciar acesso de administrador do Defender para Aplicativos de Nuvem. Para atribuir funções no Microsoft 365 ou no Microsoft Entra ID, acesse as configurações de RBAC relevantes para esses serviços.
- O Defender para Aplicativos de Nuvem usa o Microsoft Entra ID para determinar a configuração de tempo limite de inatividade no nível de diretório do usuário. Se um usuário estiver configurado no Microsoft Entra ID para nunca sair quando inativo, a mesma configuração também será aplicada no Defender para Aplicativos de Nuvem.
- A ativação da Proteção de Informações do Defender para Aplicativos na Nuvem requer um ID de administrador do Microsoft Entra, como: Administrador de Aplicativos ou Administrador de Aplicativos na Nuvem. Para obter mais detalhes, consulte Funções internas do Microsoft Entra e Proteger seu ambiente do Microsoft 365
Observação
À medida que o Microsoft Defender avança em direção a uma plataforma de identidade totalmente unificada, alguns pipelines de dados do Defender para Aplicativos de Nuvem permanecem separados. O escopo de RBAC do Defender para Aplicativos de Nuvem usa um pipeline de dados separado que ainda não está integrado ao inventário de identidade. As correlações definidas no inventário de identidades não afetam o escopo do Defender para Aplicativos de Nuvem. Para obter uma lista completa dos recursos afetados, consulte Habilitar integração do Identity inventory.
Por padrão, as seguintes funções administrativas do Microsoft 365 e do Microsoft Entra ID têm acesso ao Defender para Aplicativos de Nuvem:
| Nome da função | Descrição |
|---|---|
| Administrador de segurança | Os administradores com acesso total têm permissões completas no Defender para Aplicativos de Nuvem. Eles podem adicionar administradores, adicionar políticas e configurações, carregar logs e executar ações de governança, acessar e gerenciar agentes SIEM. |
| Administrador do Cloud App Security | Permite acesso completo e permissões no Defender para Aplicativos de Nuvem. Essa função concede permissões completas ao Defender para Aplicativos de Nuvem, como a função de Administrador global do Microsoft Entra ID. No entanto, essa função tem como escopo o Defender para Aplicativos de Nuvem e não concede permissões completas em outros produtos de segurança da Microsoft. |
| Administrador de conformidade | Tem permissões somente leitura e pode gerenciar alertas. Não é possível acessar recomendações de segurança para plataformas de nuvem. Pode criar e modificar políticas de arquivo, permitir ações de governança de arquivo e exibir todos os relatórios internos em Gerenciamento de Dados. |
| Administrador de dados de conformidade | Tem permissões somente leitura, pode criar e modificar políticas de arquivo, permitir ações de governança de arquivo e exibir todos os relatórios de descoberta. Não é possível acessar recomendações de segurança para plataformas de nuvem. |
| Operador de segurança | Tem permissões somente leitura e pode gerenciar alertas. Esses administradores estão impedidos de realizar as seguintes ações:
|
| Leitor de segurança | Tem permissões somente leitura e pode criar tokens de acesso à API. Esses administradores estão impedidos de realizar as seguintes ações:
|
| Leitor global | Tem acesso completo somente leitura a todos os aspectos do Defender para Aplicativos de Nuvem. Não é possível alterar nenhuma configuração nem realizar nenhuma ação. |
* A Microsoft recomenda usar funções com o menor número possível de permissões. Usar funções de menor privilégio ajuda a melhorar a segurança da sua organização. O Administrador Global é uma função altamente privilegiada que deve ser limitada a cenários de emergência quando não for possível usar uma função existente.
Observação
Praticamente todas as experiências de governança de aplicativos são controladas apenas por funções do Microsoft Entra ID. A única exceção é a tabela OAuthAppInfo na busca avançada. As permissões RBAC unificadas no Defender para Aplicativos de Nuvem concedem acesso aos dados de governança de aplicativos nesta tabela específica.
Nas experiências unificadas de alertas e incidentes no Defender XDR, o acesso aos dados de governança do aplicativo é controlado apenas pelo Microsoft Entra ID.
Para obter mais informações sobre permissões na governança de aplicativos, consulte Funções de governança de aplicativos.
Funções e permissões
| Permissões | Global Administrador |
Segurança Administrador |
Conformidade Administrador |
Conformidade Administrador de Dados |
Segurança Operador |
Segurança Leitor |
Global Leitor |
PBI Admin | Aplicativo de nuvem Administrador de segurança |
|---|---|---|---|---|---|---|---|---|---|
| Ler alertas | ✔ | ✔ | ✔ | ✔ | ✔ | ✔ | ✔ | ✔ | ✔ |
| Gerenciar alertas | ✔ | ✔ | ✔ | ✔ | ✔ | ✔ | ✔ | ||
| Ler aplicativos OAuth | ✔ | ✔ | ✔ | ✔ | ✔ | ✔ | ✔ | ✔ | ✔ |
| Executar ações do aplicativo OAuth | ✔ | ✔ | ✔ | ✔ | |||||
| Acesse aplicativos descobertos, o catálogo de aplicativos de nuvem e outros dados de descoberta de nuvem | ✔ | ✔ | ✔ | ✔ | ✔ | ✔ | ✔ | ✔ | |
| Configurar conectores de API | ✔ | ✔ | ✔ | ✔ | |||||
| Executar ações de descoberta de cloud | ✔ | ✔ | ✔ | ||||||
| Acessar dados de arquivos e políticas de arquivos | ✔ | ✔ | ✔ | ✔ | ✔ | ✔ | ✔ | ✔ | ✔ |
| Executar ações de arquivo | ✔ | ✔ | ✔ | ✔ | |||||
| Log de governança de acesso | ✔ | ✔ | ✔ | ✔ | ✔ | ✔ | ✔ | ✔ | ✔ |
| Executar ações de log de governança | ✔ | ✔ | ✔ | ✔ | |||||
| Acessar o log de governança de descoberta com escopo | ✔ | ✔ | ✔ | ||||||
| Ler políticas | ✔ | ✔ | ✔ | ✔ | ✔ | ✔ | ✔ | ✔ | ✔ |
| Executar todas as ações da política | ✔ | ✔ | ✔ | ✔ | |||||
| Executar ações de política de arquivo | ✔ | ✔ | ✔ | ✔ | ✔ | ||||
| Executar ações de política OAuth | ✔ | ✔ | ✔ | ✔ | |||||
| Exibir gerenciamento de acesso do administrador | ✔ | ✔ | ✔ | ✔ | ✔ | ✔ | ✔ | ✔ | |
| Gerenciar administradores e privacidade de atividades | ✔ | ✔ | ✔ |
Funções de administrador integradas no Defender para Aplicativos de Nuvem
As seguintes funções de administrador específicas podem ser configuradas no portal do Microsoft Defender, na área Permissões > Aplicativos de Nuvem > Funções:
| Nome da função | Descrição |
|---|---|
| Administrador global | Tem acesso total semelhante à função de Administrador Global do Microsoft Entra, mas apenas ao Defender para Aplicativos de Nuvem. |
| Administrador de conformidade | Concede as mesmas permissões que a função de administrador de Conformidade do Microsoft Entra, mas apenas para o Defender para Aplicativos de Nuvem. |
| Leitor de segurança | Concede as mesmas permissões que a função de leitor de segurança do Microsoft Entra, mas apenas ao Defender para Aplicativos de Nuvem. |
| Operador de segurança | Concede as mesmas permissões que a função de operador de segurança do Microsoft Entra, mas apenas ao Defender para Aplicativos de Nuvem. |
| Administrador de aplicativo/instância | Tem permissões completas ou somente leitura para todos os dados no Defender para Aplicativos de Nuvem que lidam exclusivamente com o aplicativo ou instância específica de um aplicativo selecionado. Por exemplo, você concede permissão de administrador a um usuário à sua instância europeia do Box. O administrador vê apenas dados relacionados à instância europeia do Box, sejam arquivos, atividades, políticas, comportamentos ou alertas:
|
| Administrador de grupo de usuários | Tem permissões completas ou somente leitura para todos os dados no Defender para Aplicativos de Nuvem relativos exclusivamente aos grupos específicos atribuídos a eles. Por exemplo, se você atribuir permissões de administrador de usuário ao grupo "Alemanha – todos os usuários", o administrador poderá exibir e editar as informações no Defender para Aplicativos de Nuvem somente para esse grupo de usuários. O administrador do grupo de usuários tem o seguinte acesso:
Observações:
|
| Administrador global do Cloud Discovery | Tem permissão para exibir e editar todos os dados e configurações do Cloud Discovery. O administrador do Global Discovery tem o seguinte acesso:
|
| Administrador do relatório do Cloud Discovery |
|
Observação
As atribuições de administrador de App/instância e administrador de grupo de usuários não estão mais disponíveis para novas configurações como parte dos esforços de consolidação da plataforma. As configurações existentes não são afetadas e continuam sendo suportadas. Se sua organização precisa dessas capacidades, entre em contato com o Suporte da Microsoft.
Importante
A Microsoft recomenda que você use funções com o menor número de permissões. Usar funções de menor privilégio ajuda a melhorar a segurança da sua organização. O Administrador Global é uma função altamente privilegiada que deve ser limitada a cenários de emergência quando não for possível usar uma função existente.
As funções de administrador internas do Defender para Aplicativos de Nuvem fornecem apenas permissões de acesso ao Defender para Aplicativos de Nuvem.
Substituir permissões de administrador
Você pode substituir as permissões de um usuário a partir do Microsoft Entra ID ou do Microsoft 365. Para isso, adicione manualmente o usuário ao Defender para Aplicativos de Nuvem e atribua novas permissões.
Por exemplo, Stephanie é Leitor de Segurança no Microsoft Entra ID. Para dar acesso total a ela no Defender para Aplicativos de Nuvem, adicione-a manualmente e atribua acesso completo. A nova função sobrescreve as permissões existentes.
Não é possível substituir as funções do Microsoft Entra que já concedem acesso completo (Administrador global, Administrador de segurança e Administrador do Cloud App Security).
Adicionar administradores adicionais
Você pode adicionar administradores adicionais ao Defender para Aplicativos de Nuvem sem adicionar usuários às funções administrativas do Microsoft Entra.
Prerequisites
- Para acessar a página Gerenciar acesso de administrador, você deve ser membro de um dos seguintes grupos: Administradores Globais, Administradores de Segurança, Administradores de Conformidade, Administradores de Dados de Conformidade, Operadores de Segurança, Leitores de Segurança ou Leitores Globais.
- Para editar a página Gerenciar acesso de administrador e conceder a outros usuários acesso ao Defender para Aplicativos de Nuvem, você deve ter pelo menos uma função de Administrador de Segurança.
Importante
A Microsoft recomenda que você use funções com o menor número de permissões. Usar funções de menor privilégio ajuda a melhorar a segurança da sua organização. O Administrador Global é uma função altamente privilegiada que deve ser limitada a cenários de emergência quando não for possível usar uma função existente.
Para adicionar outros administradores, execute as seguintes etapas:
No Portal do Microsoft Defender, no menu à esquerda, selecione Permissões.
Em Aplicativos de Nuvem, escolha Funções.

Selecione +Adicionar usuário para adicionar os administradores que devem ter acesso ao Defender para Aplicativos de Nuvem. Forneça um endereço de email de um usuário de dentro da sua organização.
Observação
Se você quiser adicionar Provedores de Serviços de Segurança Gerenciados (MSSPs) externos como administradores do Defender para Aplicativos de Nuvem, certifique-se de convidar primeiro os MSSPs como convidados para sua organização.
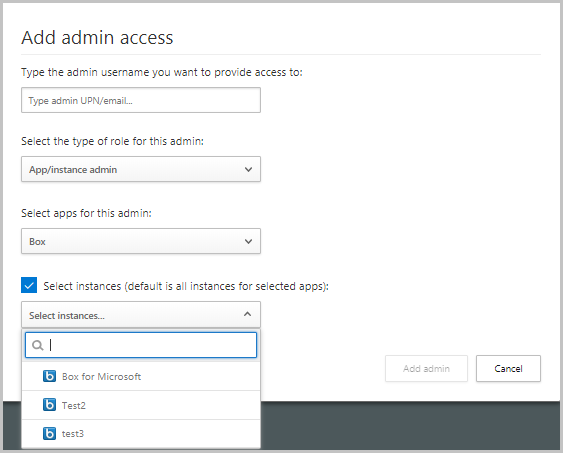
Em seguida, selecione a lista suspensa para definir o tipo de função do administrador. Se você selecionar Administrador de aplicativo/instância, selecione o aplicativo e a instância para os quais o administrador terá permissões.
Observação
Os administradores de acesso limitado que tentam acessar uma página restrita ou executar uma ação restrita recebem um erro informando que não têm permissão para acessar a página ou executar a ação.
Selecione Adicionar administrador.
Convidar administradores externos
O Defender para Aplicativos de Nuvem permite que você convide MSSPs (administradores externos) como administradores do serviço Defender para Aplicativos de Nuvem da sua organização (cliente MSSP). Para adicionar MSSPs, verifique se o Defender para Aplicativos de Nuvem está habilitado no locatário dos MSSPs e adicione-os como usuários de colaboração B2B do Microsoft Entra no portal do Azure do cliente do MSSP. Depois de adicionados, os MSSPs podem ser configurados como administradores e atribuídos a qualquer uma das funções disponíveis no Defender para Aplicativos de Nuvem.
Para adicionar MSSPs ao serviço do Defender para Aplicativos de Nuvem de cliente MSSP
Para adicionar MSSPs ao serviço Defender para Aplicativos de Nuvem do cliente MSSP, complete os seguintes passos:
- Adicione MSSPs como pessoas de fora da organização no diretório de clientes do MSSP usando as etapas em Adicionar pessoas de fora da organização ao diretório.
- Adicione MSSPs e atribua uma função de administrador no portal do Defender para Aplicativos de Nuvem do cliente do MSSP usando as etapas em Adicionar administradores adicionais. Forneça o mesmo endereço de email externo usado ao adicioná-los como convidados no diretório de clientes do MSSP.
Acesso para MSSPs ao serviço do Defender para Aplicativos de Nuvem de cliente MSSP
Por padrão, os Provedores de Serviços de Segurança Gerenciada (MSSPs) acessam seu locatário do Defender para Aplicativos de Nuvem por meio da seguinte URL: https://security.microsoft.com.
No entanto, os MSSPs precisam acessar o Portal do Microsoft Defender do cliente MSSP usando uma URL específica do locatário no seguinte formato: https://security.microsoft.com/?tid=<tenant_id>.
Para obter a ID do locatário do portal do cliente MSSP e acessar a URL específica do locatário, conclua este procedimento:
- Como MSSP, entre no Microsoft Entra ID com suas credenciais.
- Alterne o diretório para o tenant do cliente MSSP.
- Selecione Microsoft Entra ID>. A ID do locatário do cliente MSSP está no campo ID do locatário .
- Acesse o portal do cliente MSSP substituindo o
<tenant_id>valor na seguinte URL:https://security.microsoft.com/?tid=<tenant_id>.
Auditoria de atividade do administrador
O Defender para Aplicativos de Nuvem permite exportar um registro de atividades de login do administrador e uma auditoria de exibições de um usuário específico ou alertas realizados como parte de uma investigação.
Para exportar um log, execute as seguintes etapas:
No Portal do Microsoft Defender, no menu à esquerda, selecione Permissões.
Em Aplicativos de Nuvem, escolha Funções.
Na página Funções de Administrador, no canto superior direito, selecione Exportar atividades de administrador.
Especifique o intervalo de tempo solicitado.
Selecione Exportar.