Observação
O acesso a essa página exige autorização. Você pode tentar entrar ou alterar diretórios.
O acesso a essa página exige autorização. Você pode tentar alterar os diretórios.
Importante
Algumas informações neste artigo estão relacionadas ao produto pré-lançado que pode ser modificado substancialmente antes de ser lançado comercialmente. A Microsoft não oferece garantias, expressas ou implícitas, com relação às informações aqui fornecidas.
Você pode usar a conectividade de dispositivo simplificada para integrar dispositivos ao Microsoft Defender para Ponto de Extremidade por meio de um domínio consolidado ou de intervalos de IP estáticos. Conectividade simplificada reduz o número de destinos de rede necessários para os serviços principais do Defender for Endpoint. Os dispositivos ainda podem precisar de endpoints necessários para dar suporte a serviços do sistema operacional, atualizações e ferramentas de implantação. Antes de começar, verifique os requisitos de componentes e sistema operacional em Pré-requisitos.
Este artigo descreve os requisitos e o processo para a integração de novos dispositivos. Para atualizar dispositivos que já estão integrados, veja Migrar dispositivos para conectividade simplificada.
Entenda o domínio simplificado reconhecido pelo Defender para Ponto de Extremidade
Defender for Endpoint utiliza os seguintes domínios consolidados para conectividade simplificada:
-
Ambientes comerciais:
*.endpoint.security.microsoft.com -
Ambientes do Governo dos EUA (Prévia):
*.endpoint.security.microsoft.us
O domínio aplicável consolida conexões com os seguintes serviços centrais do Defender for Endpoint:
- Proteção fornecida na nuvem
- Armazenamento para submissão de amostras de malware
- Armazenamento automatizado de amostras de investigação e remediação
- Comando e controle do Defender para Ponto de Extremidade
- Dados cibernéticos e de diagnóstico do Defender para Endpoint
Para o processo completo de configuração de rede e listas de destinos atuais, veja Configurar conectividade de rede com Microsoft Defender para Ponto de Extremidade.
Para dispositivos de rede que não oferecem suporte a regras baseadas em curingas, você pode, em vez disso, configurar intervalos de IP estáticos dedicados do Defender for Endpoint. Para obter mais informações, consulte Configurar a conectividade usando intervalos de IP estáticos.
Observação
- A conectividade simplificada não altera a funcionalidade do Defender para o Endpoint nem a experiência do usuário. Ele altera apenas as URLs ou endereços IP que os dispositivos usam para se conectar ao serviço.
- Não há planos para descontinuar as URLs de serviço padrão. Os dispositivos integrados com conectividade padrão continuam funcionando. Para serviços futuros, mantenha acesso a
*.endpoint.security.microsoft.compara ambientes comerciais ou a*.endpoint.security.microsoft.uspara ambientes do Governo dos EUA (Versão prévia). - As conexões de serviço usam fixação de certificado e TLS. A inspeção de tráfego não é suportada. As conexões são iniciadas pelo dispositivo, não iniciadas pelo usuário. A imposição da autenticação de proxy (usuário) interrompe a conectividade.
Pré-requisitos
Antes de usar conectividade simplificada, verifique se os dispositivos atendem aos seguintes requisitos de componentes e sistema operacional.
Versões mínimas de componentes
- Defender para sensor de endpoint (SENSE):
10.8040.*(março de 2022) ou posterior. Para as atualizações correspondentes do Windows, veja a tabela de atualizações mínimas nesta seção. - Cliente antimalware Microsoft Defender Antivirus:
4.18.2211.5(novembro de 2022) ou posterior. - Motor antivírus Microsoft Defender:
1.1.19900.2(novembro de 2022) ou posterior. - Inteligência de segurança do Antivírus Microsoft Defender:
1.391.345.0(junho de 2023) ou posterior. - Defender for Endpoint no macOS e Linux:
101.24022.*(março de 2024) ou posterior.
Sistemas operacionais com suporte
Os seguintes sistemas operacionais dão suporte à conectividade simplificada:
- Windows 11.
- Windows 10, versão 1809 (outubro de 2018) ou posterior.
- Windows 10, versões 1607 (agosto de 2016) a 1803 (abril de 2018). Essas versões oferecem suporte ao pacote simplificado de integração, mas exigem a lista mais longa de URLs em URLs de conectividade simplificada do Microsoft Defender para Ponto de Extremidade para ambientes comerciais.
- Windows Server 2019 (novembro de 2018) e posteriores.
- Windows Server 2016 e Windows Server 2012 R2 quando totalmente atualizados e executando a solução unificada moderna Defender for Endpoint, que é instalada por meio de um pacote Windows Installer (
.msi). -
Versões suportadas para macOS rodando Defender for Endpoint (
101.24022.*março de 2024) ou versões posteriores. -
Versões Linux suportadas rodando Defender for Endpoint (
101.24022.*março de 2024) ou posterior. - Azure Stack HCI OS, versão 23H2 (fevereiro de 2024) ou posterior.
Importante
- Dispositivos que utilizam o Microsoft Monitoring Agent (MMA) não suportam conectividade simplificada e precisam continuar usando conectividade padrão. Esses dispositivos incluem Windows 7, Windows 8.1, Windows Server 2008 R2 com MMA, e Windows Server 2012 R2 (outubro de 2013) ou Windows Server 2016 (outubro de 2016), que ainda não foram atualizados para a solução unificada moderna.
- Atualize o Windows Server 2012 R2 e o Windows Server 2016 para a solução unificada moderna antes de usar conectividade simplificada.
| Sistema operacional Windows | Atualização ou requisito mínimo |
|---|---|
| Windows 11 (outubro de 2021) | KB5011493 (8 de março de 2022) |
| Windows 10, versão 1809 (outubro de 2018); Windows Server 2019 (novembro de 2018) | KB5011503 (8 de março de 2022) |
| Windows 10, versão 1909 (novembro de 2019) | KB5011485 (8 de março de 2022) |
| Windows 10, versões 20H2 (outubro de 2020) e 21H2 (novembro de 2021) | KB5011487 (8 de março de 2022) |
| Windows 10, versão 22H2 (outubro de 2022) | KB5020953 (28 de outubro de 2022) |
| Windows 10, versão 1803 (abril de 2018) | Fim do serviço |
| Windows 10, versão 1709 (outubro de 2017) | Fim do serviço |
| Windows Server 2022 (agosto de 2021) | KB5011497 (8 de março de 2022) |
| Windows Server 2012 R2 (outubro de 2013) e Windows Server 2016 (outubro de 2016) | Solução unificada moderna |
Processo de conectividade simplificado
A ilustração a seguir mostra as etapas para configurar e usar conectividade simplificada:
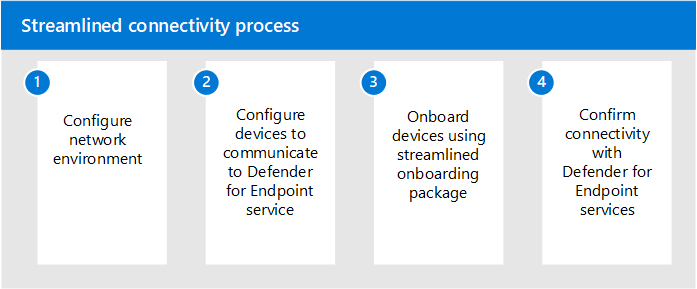
Estágio 1. Configurar o ambiente de rede para conectividade na nuvem
Depois de confirmar que os dispositivos atendem aos pré-requisitos, siga Configurar conectividade de rede para Microsoft Defender para Ponto de Extremidade. Use a lista de URLs simplificada para seu ambiente de nuvem e mantenha todos os endpoints suportáveis necessários para o sistema operacional, método de atualização, método de implantação e recursos habilitados.
O domínio consolidado (*.endpoint.security.microsoft.com ou *.endpoint.security.microsoft.us) substitui apenas as URLs padrão para os serviços principais do Defender for Endpoint listados anteriormente. Revise a lista de URLs de conectividade simplificada para atualização, validação de certificados, dependências do sistema operacional e específicas de cenários. Por exemplo, dispositivos Linux que utilizam a ferramenta de implantação Defender também precisam do endpoint de download da ferramenta de implantação.
Escolha uma das seguintes opções para configurar conexões com os serviços principais do Defender for Endpoint:
Opção 1: Configurar a conectividade usando o domínio simplificado
Configure seu ambiente para permitir conexões ao domínio consolidado do Defender para Endpoint:
- Para dispositivos comerciais:
*.endpoint.security.microsoft.com - Para dispositivos governamentais dos EUA (versão prévia):
*.endpoint.security.microsoft.us
Para instruções de configuração, veja Configurar conectividade de rede com Microsoft Defender para Ponto de Extremidade.
Mantenha conectividade com os serviços de suporte listados nas URLs de conectividade simplificadas do Microsoft Defender para Ponto de Extremidade para ambientes comerciais ou URLs de conectividade simplificadas do Microsoft Defender para Ponto de Extremidade para ambientes governamentais. Dependendo do sistema operacional, recursos, método de implantação e método de atualização, esses serviços podem incluir listas de revogação de certificados, Windows Update, SmartScreen, repositórios de produtos Linux e endpoints de download específicos para cenários.
Opção 2: Configurar a conectividade usando intervalos de IP estáticos
Se seus dispositivos de rede não suportarem regras baseadas em wildcard, use as faixas de IP estáticas dedicadas como alternativa ao domínio consolidado. A MicrosoftDefenderForEndpoint etiqueta de serviço cobre os seguintes serviços:
- Microsoft Serviço de Proteção Ativa (MAPS)
- Armazenamento para envio de amostras de malware
- Armazenamento automatizado de amostras de investigação e remediação
- Comando e controle do Defender para Ponto de Extremidade
Importante
Se você usar intervalos de IP estáticos, também deverá permitir a tag de serviço OneDsCollector para os dados cibernéticos e de diagnóstico do Defender para Ponto de Extremidade. A MicrosoftDefenderForEndpoint etiqueta de serviço não inclui esse tráfego. Mantenha acesso a todos os outros serviços necessários, incluindo SmartScreen, listas de revogação de certificados, Windows Update e os endpoints de suporte aplicáveis.
Use as seguintes tags de serviço do Azure para manter as faixas de IP atualizadas. Para os intervalos mais recentes, consulte intervalos de IP do Azure.
| Nome da marca de serviço | Serviços do Defender para Ponto de Extremidade incluídos |
|---|---|
MicrosoftDefenderForEndpoint |
Proteção entregue em nuvem, armazenamento de amostras de malware, armazenamento automatizado de amostras para investigação e remediação, e comando e controle do Defender for Endpoint. |
OneDsCollector |
Dados cibernéticos e de diagnóstico do Defender for Endpoint. O tráfego sob essa tag de serviço não se limita ao Defender for Endpoint e pode incluir dados diagnósticos para outros serviços da serviços Microsoft. |
Para obter a lista mais recente de tags de serviço do Azure, incluindo as tags relacionadas ao Defender for Endpoint listadas na tabela anterior, consulte a documentação Tags de serviço do Azure.
Importante
O Defender for Endpoint processa e armazena dados de acordo com a localização geográfica identificada quando sua organização é provisionada. Com base na localização do dispositivo, o tráfego pode fluir por qualquer região IP associada, que corresponde a uma região de data center do Azure. Para obter mais informações, consulte Armazenamento de dados e privacidade.
Estágio 2. Configurar seus dispositivos para se conectarem ao serviço Defender for Endpoint
Configure os dispositivos para usarem seu proxy ou outra infraestrutura de conectividade. Para métodos de configuração de proxy específicos do sistema operacional, veja Configurar proxy de dispositivo e configurações de conexão com a internet.
Fase 3. Verificar a conectividade do cliente antes da integração
Use o Microsoft Defender para Ponto de Extremidade Client Analyzer para verificar a conectividade antes da integração. Para o procedimento completo, veja Verificar conectividade do cliente.
No Windows, execute o analisador a partir da MDEClientAnalyzer pasta usando um dos seguintes métodos:
- Execute
mdeclientanalyzer.cmd -o <path to onboarding cmd file>. O analisador lê os parâmetros geográficos do script de integração simplificado e testa os destinos aplicáveis. - Execute
mdeclientanalyzer.cmd -g US,mdeclientanalyzer.cmd -g EUoumdeclientanalyzer.cmd -g UKpara testar a região especificada sem um script de integração.
Como verificação suplementar, você pode usar o Microsoft Defender para Ponto de Extremidade Client Analyzer preview para testar se um dispositivo atende aos pré-requisitos.
Observação
Em dispositivos que não estão integrados, o Client Analyzer testa a URL padrão definida por padrão. Para testar a conectividade simplificada, use a opção -o com o script de onboarding ou a opção -g com o valor de região US, EU ou UK.
Estágio 4. Aplique o novo pacote de integração inicial necessário para uma conectividade otimizada.
Depois de configurar e verificar as conexões necessárias, baixe um pacote de integração simplificado:
Na página de Onboarding do portal Microsoft Defender em https://security.microsoft.com/securitysettings/endpoints/onboarding, confirme se os dispositivos atendem aos pré-requisitos de conectividade simplificada.
Para a Etapa 1: Selecione um sistema operacional para iniciar a implantação, selecione o grupo de versões do sistema operacional para os dispositivos. Não selecione o Windows, que inicia o fluxo de trabalho separado da ferramenta de implantação do Defender.
Para o tipo de Conectividade, selecione Streamlined.
Selecione o método de implantação e baixe o pacote de integração.
Siga as instruções no artigo de integração aplicável:
- Integrar ao Microsoft Defender para Ponto de Extremidade
- Dispositivos cliente integrados executando Windows ou macOS
- Integre servidores por meio da experiência de integração do Microsoft Defender para Ponto de Extremidade
- Executar um teste de detecção em um dispositivo para verificar se ele foi integrado adequadamente ao Microsoft Defender para Ponto de Extremidade
Exclua os dispositivos das políticas de integração existentes que utilizam o pacote padrão de integração.
Para atualizar dispositivos que já estão integrados, veja Migrar dispositivos para conectividade simplificada. Siga as orientações específicas para reinicialização do sistema operacional naquele artigo após aplicar o pacote simplificado.