Observação
O acesso a essa página exige autorização. Você pode tentar entrar ou alterar diretórios.
O acesso a essa página exige autorização. Você pode tentar alterar os diretórios.
Os papéis de segurança do OneLake permitem que você controle quem pode acessar tabelas e pastas específicas nos seus itens de dados do Fabric. Em Gerenciar a segurança do OneLake, use a visualização de funções para configurar funções, a visão de membros para gerenciar a membresia e a visão de dados para revisar como os dados são protegidos e compartilhados. Para uma visão geral dos conceitos e permissões de segurança da OneLake, veja Segurança de dados no OneLake.
Crie papéis de segurança OneLake para controlar o acesso a dados para os seguintes tipos de itens:
| Item de tecido | Permissões suportadas |
|---|---|
| Lakehouse | Leitura, Leitura/Gravação |
| catálogo espelhado do Azure Databricks | Leitura |
| Bancos de dados espelhados | Leitura |
| Catálogos espelhados | Leitura |
A criação de funções e a atribuição de membros entram em vigor assim que você salva uma função, então certifique-se de que deseja conceder acesso antes de adicionar alguém a uma função.
Pré-requisitos
- Permissões de Gravação ou Recompartilhamento do Fabric (geralmente incluídas para usuários do workspace de administrador ou membro)
Gerenciar funções
Use a aba Todos os papéis para criar papéis e gerenciar as permissões, dados e membros de cada papel.
Criar uma função
Use as etapas a seguir para criar uma função de segurança do OneLake.
Abra o item Fabric onde você quer controlar o acesso aos dados.
Selecione Gerenciar segurança do OneLake no menu de item.
No painel de segurança do OneLake, na aba Todas as funções por tipo de item>, selecione Novo.
Forneça as seguintes informações para a nova função:
Parâmetro Value Nome da função Forneça um nome que atenda às seguintes diretrizes:
* O nome da função contém apenas caracteres alfanuméricos.
* O nome da função começa com uma letra.
* Os nomes são insensíveis a maiúsculas e minúsculas e devem ser exclusivos.
* O tamanho máximo do nome é de 128 caracteres.Tipo de função A segurança do OneLake oferece suporte apenas a tipos de função Grant. Selecionar permissões de concessão Escolha as permissões que você deseja conceder. Read é a permissão mínima, e você pode adicionar ReadWrite para alguns tipos de items. Note
Você pode aplicar segurança em nível de linha (RLS) e segurança em nível de coluna (CLS) em funções que concedem apenas permissão de leitura . As opções RLS e CLS não estão disponíveis para funções que concedem permissão de ReadWrite .
Selecione Próximo.
Adicione dados ao seu cargo. Defina o escopo da função selecionando os dados a serem incluídos.
- Todos os dados: este papel concede acesso a todas as tabelas e arquivos deste item. Essa seleção também oferece acesso a pastas adicionadas no futuro.
- Dados selecionados: essa função concede acesso a um grupo selecionado de tabelas e pastas. Em seguida, use as etapas a seguir para definir os dados aprovados para essa função.
Se você escolheu Dados Selecionados na etapa anterior, configure essa seleção:
Selecione Editar.

Expanda os diretórios de Tabelas e Arquivos para visualizar os dados do seu item.
Marque as caixas ao lado das tabelas e arquivos aos quais você deseja aplicar a função.
Para aplicar segurança em nível de linha ou coluna a uma tabela, selecione o nome da tabela. Depois, selecione Acesso a Dados e escolha a opção apropriada. Para mais informações, veja aplicar segurança em nível de linha e aplicar segurança em nível de coluna.

Selecione Adicionar dados para adicionar os itens selecionados à sua função.
Selecione Próximo.
Adicione membros ao seu papel. Insira manualmente os nomes ou endereços de email dos usuários que você deseja incluir na função. Ou selecione Configuração avançada e siga as etapas em Atribuir membros virtuais.
Importante
Antes de adicionar usuários a uma função com acesso restrito, verifique se a função DefaultReader ainda não concede acesso mais amplo. Para restringir o acesso deles, remova-os da função DefaultReader, ou modifique ou remova a função DefaultReader.
Selecione Criar.
Visualize e edite um papel
Use as etapas a seguir para editar uma função de segurança existente do OneLake.
Abra o item em que você deseja definir a segurança.
Selecione Gerenciar segurança do OneLake no menu de item.
No painel Segurança do OneLake, na guia Todas as <funções por tipo de item>, selecione a função que deseja editar.
Essa ação abre a página de detalhes do cargo. No topo da página de detalhes da função são exibidos o nome da função, as permissões e o tipo. A parte inferior da página de detalhes do cargo inclui duas abas: Dados na função e Membros na função.
Selecione Editar para atualizar nome do papel ou Editar permissões de função.

Selecione a aba Dados na função para visualizar todos os dados acessados pelos membros da função.

Coluna O que ele mostra Dados As tabelas ou pastas às quais a função concede acesso. Expanda e colapse esquemas para visualizar os itens abaixo, passe o mouse sobre uma entrada para ver seu caminho completo, ou passe o mouse sobre mais opções (...) para configurar a segurança em nível de linha ou coluna. Para mais informações, veja Segurança em nível de tabela, coluna e linha no OneLake. Type O tipo de item: Esquema, Tabela ou Pasta. Acesso a dados Se o item tem restrições em nível de linha ou coluna. Um ícone de cadeado com linhas horizontais indica segurança em nível de linha; um ícone de cadeado com linhas verticais indica segurança em nível de coluna. Faça qualquer uma das seguintes alterações nos dados da função:
- Adicionar ou remover tabelas e pastas: Selecione Editar dados para abrir o diálogo de seleção de tabelas e pastas. Marque e desmarque tabelas ou pastas para adicioná-las ou removê-las da função, depois selecione Adicionar dados para confirmar suas seleções.
- Adicionar ou editar segurança em nível de linha: Para mais informações, veja Aplicar segurança em nível de linha a uma tabela.
- Adicionar ou editar segurança em nível de coluna: Para mais informações, veja Aplicar segurança em nível de coluna a uma tabela.
Selecione a guia Membros na função para ver os membros da função.

Coluna O que ele mostra Membros A foto de perfil e o nome do membro. Type Seja o membro um Usuário ou Grupo. Adicionado usando Como um usuário se tornou membro da função: diretamente por meio do endereço de e-mail ou como parte de um grupo. Para mais informações sobre como adicionar usuários usando grupos de permissões, veja Atribuir membros virtuais. Para editar os membros da função, selecione Adicionar membros.
Para adicionar membros manualmente, insira um nome ou email na caixa de texto Adicionar membros à sua função. Selecione o nome correto na lista sugerida. Em seguida, selecione o ícone de seleção para confirmar sua seleção ou selecione o ícone X para limpar a seleção.
Para adicionar membros com base nas permissões dos itens Fabric, selecione Configuração avançada e crie um grupo de membros virtual. Para mais informações, consulte Atribuir membros virtuais.
Para remover os usuários da função, selecione mais opções (...) ao lado do nome e selecione Remover da função.
Quando você faz qualquer alteração na associação de funções, a função é atualizada imediatamente. Uma notificação mostra o êxito ou a falha de quaisquer alterações.
Aplique segurança em nível de linha a uma tabela
Defina regras de segurança em nível de linha (RLS) como parte de qualquer função de segurança OneLake que conceda acesso a dados de tabelas no formato Delta Parquet. Linhas são relevantes apenas para dados tabulares, então você não pode definir RLS para pastas que não sejam tabelas ou dados não estruturados. Como melhor prática, evite expressões RLS vagas ou excessivamente complexas. Para a sintaxe completa das regras, veja Referência da sintaxe de segurança em nível de linha.
Vá até o seu item e selecione Gerenciar a segurança do OneLake.
Selecione uma função existente ou selecione Novo para criar uma nova.
Na página de detalhes da função, selecione mais opções (...) ao lado da tabela que deseja proteger e selecione Segurança em nível de linha.

No editor de código, digite a instrução SQL que define quais linhas os usuários podem ver. Para orientações sobre sintaxe, veja Referência de sintaxe de segurança em nível de linha.
Selecione Salvar para confirmar as regras de segurança de linha.
Aplique segurança em nível de coluna a uma tabela
Defina a segurança em nível de coluna (CLS) como parte de uma função de segurança do OneLake em qualquer tabela Delta Parquet. Por padrão, os usuários têm acesso a todas as colunas. Crie regras CLS que ocultem colunas para revogar o acesso.
Importante
Remover o acesso a uma coluna não negará acesso a essa coluna se outra função conceder acesso a ela.
Vá até seu item de dados e selecione Gerenciar a segurança do OneLake.
Selecione uma função existente ou selecione Novo para criar uma nova.
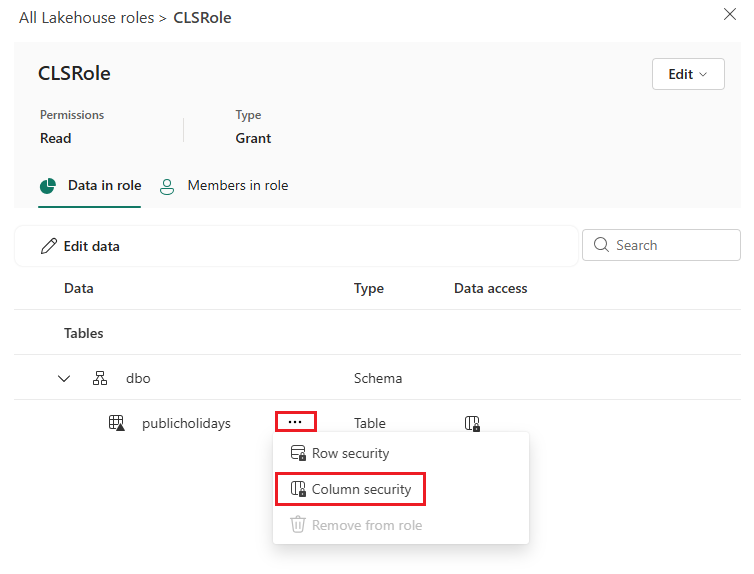
Na página de detalhes da função, selecione mais opções (...) ao lado da tabela que você deseja proteger e, em seguida, selecione Segurança de coluna.
Para remover o acesso a uma coluna, defina a permissãopara ocultar a coluna. Use as caixas de seleção para selecionar várias colunas e definir permissões em massa. Use o Filtro para visualizar colunas com permissão. Pelo menos uma coluna deve permanecer na lista de colunas permitidas.
Selecione Salvar.
Excluir uma função
Use os passos a seguir para excluir uma vaga de segurança da OneLake.
Abra o item em que você deseja definir a segurança.
Selecione Gerenciar segurança do OneLake no menu de item.
No painel de segurança do OneLake, na aba Todos <os tipos> de funções de item, marque a caixa ao lado das funções que você quer deletar.
Selecione Excluir e aguarde a notificação de que as funções foram excluídas com êxito.
Gerenciar a associação
Use a guia Todos os membros em funções para revisar e gerenciar usuários e grupos em todas as funções de segurança da OneLake no item.
Atribuir um membro ou grupo a uma função
As funções de segurança do OneLake permitem adicionar usuários individuais, grupos do Microsoft Entra e entidades de segurança.
Você pode adicionar usuários ou grupos diretamente a uma função usando a caixa Adicionar membros à sua função na página Novo membro da função>. Você também pode criar associações virtuais com grupos de permissão usando o controle de configuração avançado .
Ao adicionar usuários diretamente a uma função, você os torna membros explícitos da função. Esses usuários aparecem com seu nome e imagem na lista Membros .
Importante
Quando você adicionar um usuário a uma função de segurança da OneLake, remova-o da função DefaultReader. Caso contrário, eles mantêm acesso total aos dados.
A associação virtual da função é ajustada dinamicamente com base nas permissões dos usuários nos itens do Fabric. Quando você seleciona Configuração avançada e uma permissão, adiciona qualquer usuário no espaço de trabalho do Fabric que tenha todas as permissões selecionadas como membro implícito da função. Por exemplo, se você escolher ReadAll, Write, qualquer usuário do workspace Fabric que tenha permissões ReadAll e Write para o item se torna membro da função. Para ver quais usuários um grupo de permissões inclui, veja a coluna Adicionado usando na aba Membros na função . Você não pode remover esses membros manualmente. Para remover um membro que você adicionou por meio de um grupo de permissões, remova o grupo de permissão da função.
Atribuir membros virtuais
Use as seguintes permissões para identificar membros virtuais:
- Leitura
- Escrever
- Compartilhar novamente
- Execute
- LerTudo
Para atribuir usuários a grupos de permissões, use as seguintes etapas:
Selecione o nome da função à qual você deseja atribuir membros.
Na página de detalhes da função, selecione a guia Membros na função .
Selecione Adicionar membros.
Selecione Configuração avançada.

Na caixa Grupos de permissões , marque a caixa de seleção ao lado de cada permissão para a qual você deseja incluir usuários.
Cada grupo de permissão mostra quantos usuários estão nesse grupo.
A seleção de vários grupos de permissões inclui usuários com todas as permissões necessárias selecionadas.
Selecione Adicionar para incluir os grupos e salvar a função.
Veja o acesso por membro
Veja quais funções concedem acesso a um membro e quais dados o membro pode acessar.
Abra o item onde deseja revisar o acesso.
Selecione Gerenciar segurança do OneLake no menu de item.
Selecione a aba Todos os membros nas funções.
A página lista cada usuário ou grupo que pertence a uma função de segurança da OneLake e as funções às quais pertencem.
Selecione um usuário ou grupo para abrir seus detalhes de acesso.
Selecione Funções para navegar pelas funções das quais esse usuário ou grupo faz parte.
Selecione dados concedidos para navegar pelos dados acessados pelo membro e identificar qual função concede acesso a cada tabela ou pasta.
Para alterar o acesso do usuário ou grupo, selecione uma função e edite seus dados ou membros.
Adicionar membros a múltiplos papéis
Adicione múltiplos usuários ou grupos a múltiplas funções de segurança da OneLake ao mesmo tempo.
Na aba Todos os membros em funções , selecione Adicionar membros.
Use a lista suspensa Funções para selecionar cada função que você deseja atribuir.
Na caixa de texto Membros , insira os usuários ou grupos que deseja adicionar. Ou, selecione Configuração Avançada para Atribuir membros virtuais.
Selecione Adicionar.
Remover um membro de todos os papéis
Remover um usuário ou grupo de todas as funções de segurança da OneLake quando ele não deve mais ter acesso aos dados do item.
Na aba Todos os membros nas funções, selecione o usuário ou grupo que você deseja remover.
Selecione Remover do tipo de item (por exemplo, Remover do catálogo espelhado) para revogar o acesso aos dados do membro em todos os papéis de segurança da OneLake.
Gerenciar dados
Use a guia Todos os dados nas funções para revisar todos os dados do item e entender quais funções concedem acesso a ele.
Ver acesso por dado
Abra o item onde deseja revisar o acesso.
Selecione Gerenciar segurança do OneLake no menu de item.
Selecione a aba Todos os dados em funções.
A página lista as tabelas do item, os papéis que concedem acesso a cada tabela e o número de membros com acesso.
Selecione uma tabela para visualizar os papéis e permissões que se aplicam a ela.
Revise os membros que podem acessar a tabela.