Observação
O acesso a essa página exige autorização. Você pode tentar entrar ou alterar diretórios.
O acesso a essa página exige autorização. Você pode tentar alterar os diretórios.
Os artigos de início rápido e tutorial se concentram na criação de aplicativos que usam as APIs e bibliotecas do SDK do MIP. Este artigo mostra como configurar e configurar sua assinatura Microsoft 365 e a estação de trabalho do cliente antes de usar o SDK.
Pré-requisitos
Examine os seguintes tópicos antes de começar:
Importante
Para respeitar a privacidade do usuário, você precisa solicitar o consentimento dele antes de habilitar o registro em log automático. O seguinte exemplo é uma mensagem padrão que a Microsoft usa para notificação de log.
Ao ativar o log de erros e desempenho, você concorda em enviar dados de erro e desempenho para Microsoft. Microsoft coleta dados de erro e desempenho pela Internet ("Dados"). Microsoft usa esses Dados para fornecer e melhorar a qualidade, a segurança e a integridade de produtos e serviços Microsoft. Por exemplo, Microsoft analisa o desempenho e a confiabilidade, como quais recursos você usa, a rapidez com que os recursos respondem, o desempenho do dispositivo, as interações de interface do usuário e os problemas que você enfrenta com o produto. Os dados também incluem informações sobre a configuração do software, como o software em execução no momento e o endereço IP.
Inscreva-se em uma assinatura do Office 365
Muitos dos exemplos do SDK exigem acesso a uma assinatura do Office 365. Inscreva-se em um dos seguintes tipos de assinatura:
| Nome | Inscrever-se |
|---|---|
| Avaliação do Office 365 Enterprise E3 (avaliação gratuita de 30 dias) | https://go.microsoft.com/fwlink/p/?LinkID=403802 |
| Office 365 Enterprise E3 ou E5 | https://www.microsoft.com/microsoft-365/enterprise/office-365-e3 |
| Enterprise Mobility + Security E3 ou E5 | https://www.microsoft.com/security |
| Proteção de Informações do Azure Premium P1 ou P2 | Diretrizes de licenciamento do Microsoft 365 para conformidade e segurança |
| Microsoft 365 E3, E5 ou F1 | https://www.microsoft.com/microsoft-365/enterprise/microsoft365-plans-and-pricing |
Observação
Proteção de Informações do Azure Premium P1 ou P2 não estão mais incluídos como ofertas autônomas. Você pode comprá-los como parte do Microsoft 365 E3 ou E5 ou Enterprise Mobility and Security E3 ou E5.
Configurar rótulos de sensibilidade
Se você estiver usando configurações de rótulo herdado no momento, deverá migrar seus rótulos para o Microsoft Purview. Para obter mais informações sobre o processo, consulte Criar e configurar rótulos de confidencialidade e suas políticas.
Configuração da estação de trabalho do cliente
Em seguida, siga as etapas a seguir para preparar e configurar corretamente seu computador cliente.
Se você está usando uma estação de trabalho do Windows 10:
Use Windows Update para atualizar seu computador para Windows 10 Fall Creators Update (versão 1709) ou posterior. Para verificar a versão atual:
- Selecione o ícone Windows no canto inferior esquerdo.
- Digite Sobre seu computador e pressione Enter.
- Role a tela até encontrar Especificações do Windows e procure em Versão.
Se você está usando uma estação de trabalho do Windows 11 ou do Windows 10:
Ative o Modo de Desenvolvedor em sua estação de trabalho:
- Selecione o ícone Windows no canto inferior esquerdo.
- Digite Usar recursos de desenvolvedor e pressione Enter quando o item Usar recursos de desenvolvedor for exibido.
- Na caixa de diálogo Configurações , na guia Para desenvolvedores , em Usar recursos do desenvolvedor, selecione a opção Modo desenvolvedor .
- Feche a caixa de diálogo Configurações.
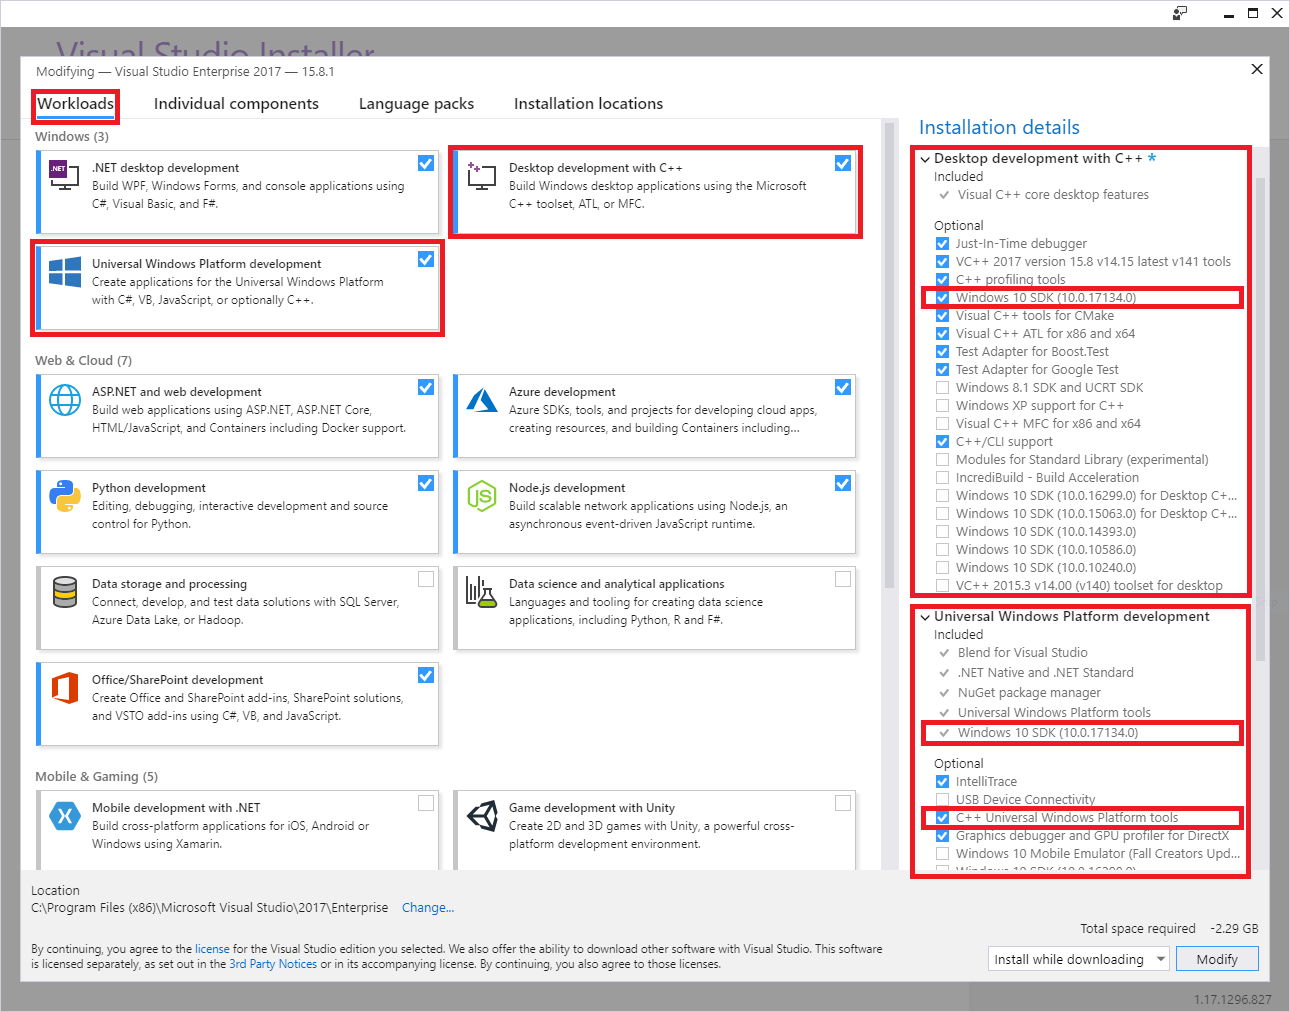
Instale o Visual Studio 2022, com as seguintes cargas de trabalho e componentes opcionais:
Carga de trabalho do Windows de Desenvolvimento da Plataforma Universal do Windows, mais os seguintes componentes opcionais:
- Ferramentas C++ da Plataforma Universal do Windows
- SDK 10.0.16299.0 do Windows 10 ou posterior, se não estiver incluído por padrão
Carga de trabalho de Desenvolvimento de área de trabalho com C++ do Windows, mais os seguintes componentes opcionais:
- SDK 10.0.16299.0 do Windows 10 ou posterior, se não estiver incluído por padrão
Instale o módulo MSAL.PS PowerShell:
Como a instalação requer direitos de administrador, use uma destas opções:
- Entre no computador com uma conta que tenha direitos de administrador.
- Execute a sessão Windows PowerShell com direitos elevados (Executar como Administrador).
Execute o cmdlet
Install-Module -Name MSAL.PS:PS C:\WINDOWS\system32> Install-Module -Name MSAL.PS Untrusted repository You are installing the modules from an untrusted repository. If you trust this repository, change its InstallationPolicy value by running the Set-PSRepository cmdlet. Are you sure you want to install the modules from 'PSGallery'? [Y] Yes [A] Yes to All [N] No [L] No to All [S] Suspend [?] Help (default is "N"): A PS C:\WINDOWS\system32>
Baixar arquivos:
O SDK do MIP tem suporte nas seguintes plataformas, com downloads separados para cada plataforma e idioma com suporte:
Sistema operacional Versões Downloads Observações Ubuntu 22.04 Arquivo tar.gz de C++
Java (versão prévia) tar.gz
.NET CoreUbuntu 24.04 Arquivo tar.gz de C++
Java (versão prévia) tar.gz
.NET CoreRedHat Enterprise Linux 8 e 9 Arquivo tar.gz de C++ Debian 10 e 11 Arquivo tar.gz de C++ macOS Todas as versões com suporte .zip do C++ O desenvolvimento no Xcode exige o 13 ou superior. Windows Todas as versões com suporte, 32/64 bits C++
NuGet C++/.NET
Java (versão prévia) .zipAndroid 9.0 e posterior .zip do C++ Somente SDKs de proteção e política. iOS Todas as versões com suporte .zip do C++ Somente SDKs de proteção e política. Downloads em Tar.gz/.zip
Tar.gz e .zip downloads contêm arquivos compactados, um para cada API. Os arquivos compactados usam a seguinte convenção de nomenclatura, na qual <API> =
file,protectionouupe, e <SO> = a plataforma:mip_sdk_<API>_<OS>_1.0.0.0.zip (or .tar.gz). Por exemplo, o arquivo para binários e cabeçalhos do SDK de Proteção no Debian émip_sdk_protection_debian9_1.0.0.0.tar.gz. Cada arquivo de .tar.gz/.zip contido é dividido em três diretórios:- Compartimentos: binários compilados para cada arquitetura de plataforma, quando aplicável.
- Incluir: arquivos de cabeçalho (C++).
- Amostras: código-fonte dos aplicativos de exemplo.
Pacotes NuGet
Se você estiver fazendo Visual Studio desenvolvimento, também poderá instalar o SDK usando o Console de Gerenciador de Pacotes do NuGet:
Install-Package Microsoft.InformationProtection.File
Install-Package Microsoft.InformationProtection.Policy
Install-Package Microsoft.InformationProtection.Protection
Se você não está usando o pacote NuGet, adicione os caminhos dos binários do SDK à variável de ambiente PATH. A variável PATH permite que os aplicativos cliente encontrem DLLs (binários dependentes) em runtime. Esta etapa é opcional.
Se você está usando uma estação de trabalho do Windows 11 ou do Windows 10:
Selecione o ícone Windows no canto inferior esquerdo.
Digite Caminho e pressione Enter quando o item Editar as variáveis de ambiente do sistema for exibido.
Na caixa de diálogo Propriedades do Sistema , selecione Variáveis de Ambiente.
Na caixa de diálogo Variáveis de Ambiente, selecione a linha da variável Path na seção Variáveis de usuário para <o usuário> e, em seguida, selecione Editar.
Na caixa de diálogo Editar variável de ambiente , selecione Novo, que cria uma linha editável. Adicione uma nova linha para cada caminho completo para os subdiretórios
file\bins\debug\amd64,protection\bins\debug\amd64eupe\bins\debug\amd64. Os diretórios do SDK são armazenados no formato<API>\bins\<target>\<platform>, em que:-
<API> =
file,protection,upe -
<destino> =
debug,release -
<plataforma> =
amd64(x64),x86, etc.
-
<API> =
Quando terminar de atualizar a variável Path , selecione OK. Em seguida, selecione OK quando você retornar à caixa de diálogo Variáveis de Ambiente .
Baixe exemplos de SDK de GitHub. Esta etapa é opcional.
- Se você ainda não criou um perfil do GitHub, faça isso.
- Instale a versão mais recente das ferramentas de cliente Git (Git Bash) da Software Freedom Conservancy.
- Usando o Git Bash, baixe os exemplos de interesse:
- Use a consulta a seguir para exibir os repositórios: Azure-Samples repositórios MipSdk.
- No Git Bash, use
git clone https://github.com/azure-samples/<repo-name>para baixar cada repositório de exemplo.
Registrar um aplicativo do cliente no Microsoft Entra ID
Durante o processo de provisionamento de assinatura do Microsoft 365, a Microsoft cria um locatário do Microsoft Entra associado. O locatário do Microsoft Entra oferece gerenciamento de identidade e de acesso para contas de usuário e contas de aplicativo do Microsoft 365. Aplicativos que exigem acesso a APIs protegidas (como APIs de MIP) exigem uma conta de aplicativo.
Para autenticação e autorização em tempo de execução, um principal de segurança representa uma conta e é derivado das informações de identidade da conta. Entidades de segurança que representam uma conta de aplicativo são chamadas de entidades de serviço.
Para registrar uma conta de aplicativo no Microsoft Entra ID para uso com os inícios rápidos e os exemplos de SDK do MIP:
Importante
Para acessar o gerenciamento de locatários do Microsoft Entra para criar contas, entre no portal do Azure com uma conta de usuário que seja membro da função Proprietário da assinatura. Dependendo da configuração do seu locatário, talvez você também precise ser membro da função de diretório administrador global para registrar um aplicativo. Teste com uma conta restrita. Conceda à conta apenas as permissões necessárias para acessar os endpoints do SCC necessários. Os sistemas de registro podem coletar senhas em texto simples fornecidas por meio da linha de comando.
Siga as etapas na seção Registrar um novo aplicativo . Para fins de teste, use os seguintes valores para as propriedades fornecidas ao percorrer as etapas do guia:
- Tipos de conta com suporte – selecione somente contas neste diretório organizacional.
-
URI de redirecionamento – Defina o tipo de URI de redirecionamento como cliente público (mobile &desktop). Se o seu aplicativo usa a Biblioteca do Microsoft Authenticator (MSAL), use
http://localhost. Caso contrário, use algo no formato<app-name>://authorize.
Quando terminar, você retornará à página Aplicativo registrado do registro do seu novo aplicativo. Copie e salve o GUID no campo ID do aplicativo (cliente), pois você precisa dele para os inícios rápidos.
Selecione permissões de API para adicionar as APIs e as permissões que o cliente precisa acessar. Selecione Adicionar uma permissão para abrir o painel de permissões da API de Solicitação .
Adicione as APIs de MIP e as permissões que o aplicativo requer em runtime:
- Na página Selecionar uma API, selecione Azure Rights Management Services.
- Na página Azure API dos Serviços de Gerenciamento de Direitos, selecione permissões delegadas.
- Na seção Selecionar permissões , selecione a permissão user_impersonation . Esse direito permite que o aplicativo crie e acesse o conteúdo protegido em nome de um usuário.
- Selecione Adicionar permissões para salvar.
Repita a etapa 4, mas desta vez, quando você chegar à página Selecionar uma API, pesquise a API.
- Na página Selecionar uma API , selecione APIs que minha organização usa. Em seguida, na caixa de pesquisa, digite Microsoft Proteção de Informações Sync Service e selecione-o.
- Na página Microsoft Proteção de Informações API do Serviço de Sincronização, selecione Permissões delegadas.
- Expanda o nó UnifiedPolicy e selecione UnifiedPolicy.User.Read.
- Selecione Adicionar permissões para salvar.
Quando você estiver de volta na página de permissões da API , selecione Conceder consentimento do administrador para (Nome do Locatário) e, em seguida, Sim. Esta etapa fornece pré-consentimento ao aplicativo que usa esse registro para acessar as APIs nas permissões especificadas. Se você entrou como administrador global, o consentimento é registrado para todos os usuários no locatário que executam o aplicativo. Caso contrário, ele se aplica apenas à sua conta de usuário.
Quando terminar, o registro de aplicativo e as permissões da API deverão ser semelhantes aos seguintes exemplos:


Para obter mais informações sobre como adicionar as APIs e as permissões necessárias por um aplicativo cliente, consulte Configurar um aplicativo cliente para acessar APIs Web.
Solicitar um IPIA (Contrato de Integração da Proteção de Informações)
Antes de lançar um aplicativo desenvolvido com mip para o público, você deve solicitar e concluir um contrato formal com Microsoft.
Observação
Você não precisa desse contrato para aplicativos destinados apenas para uso interno.
Obtenha o IPIA enviando um email para IPIA@microsoft.com com as seguintes informações:
Assunto: Solicitação de IPIA para Nome da Empresa
No corpo do email, inclua:
- Nome do produto e do aplicativo
- Nome e sobrenome do solicitante
- Endereço de email do solicitante
Depois que Microsoft receber sua solicitação de IPIA, Microsoft enviará um formulário como um documento Word. Examine os termos e condições do IPIA e retorne o formulário para IPIA@microsoft.com com as seguintes informações:
- Nome legal da empresa
- Estado/província (EUA/Canadá) ou país/região de incorporação
- URL da empresa
- Endereço de email da pessoa de contato
- Outros endereços da empresa (opcional)
- Nome do aplicativo da empresa
- Breve descrição do aplicativo
- ID do locatário do Azure
- ID do Aplicativo para o aplicativo
- Contatos da empresa, email e telefone para correspondência de situação crítica
Depois que Microsoft receber seu formulário, Microsoft enviará o link final do IPIA para assinar digitalmente. Depois de assinar, o representante Microsoft apropriado assina o contrato.
Você já tem um IPIA assinado?
Se você já tiver uma IPIA assinada e quiser adicionar uma nova ID do app para um aplicativo que está lançando, envie um e-mail para IPIA@microsoft.com e forneça as seguintes informações:
- Nome do aplicativo da empresa
- Breve descrição do aplicativo
- ID do locatário do Azure (mesmo que igual à anterior)
- ID do Aplicativo para o aplicativo
- Contatos da empresa, email e telefone para correspondência de situação crítica
Depois de enviar o email, aguarde até 72 horas para uma confirmação do recebimento.
Verifique se o aplicativo tem as dependências necessárias
Os aplicativos criados com o SDK do MIP no Windows exigirão o componente do Runtime do Visual C++ se ele ainda não estiver instalado:
- Microsoft Visual C++ Redistribuível para Visual Studio 2022 com MSVC 14.44 ou superior
Essas dependências só funcionam se você compilar o aplicativo na configuração Release. Se você criar o aplicativo como Depurar, inclua as DLLs de depuração do runtime do Visual C++ com o aplicativo ou instale-as no computador.
Os aplicativos criados com o SDK do MIP no Linux exigem versões com suporte dessas dependências:
- curl
- libsecret
- Biblioteca núcleo libssl OpenSSL
- UUID
- GMIME para aplicativos que usam o SDK do arquivo
- Libgsf para aplicativos usando o SDK do arquivo
Os binários incluem uma pasta de exemplos com um how-to-build-and-run.txt arquivo que contém comandos para instalar as dependências necessárias para cada sistema operacional.
Próximas Etapas
- Se você for um desenvolvedor do C++.
- Leia os conceitos do Observers antes de iniciar a seção de início rápido para saber mais sobre a natureza assíncrona das APIs do C++.
- Para obter experiência com o SDK, comece com o Início Rápido: Inicialização do aplicativo cliente (C++).
- Se você for um desenvolvedor do C#, comece com o Início Rápido: Inicialização do aplicativo cliente (C#).