Nota
O acesso a esta página requer autorização. Pode tentar iniciar sessão ou alterar os diretórios.
O acesso a esta página requer autorização. Pode tentar alterar os diretórios.
O Microsoft Security DevOps é uma aplicação de linha de comandos que integra ferramentas de análise estática no ciclo de vida do desenvolvimento. O Security DevOps instala, configura e executa as versões mais recentes de ferramentas de análise estática, como SDL, ferramentas de segurança e conformidade. O Security DevOps é orientado por dados com configurações portáteis que permitem a execução determinística em vários ambientes.
O Microsoft Security DevOps usa as seguintes ferramentas de código aberto:
| Name | Linguagem | License |
|---|---|---|
| AntiMalware | Proteção anti-malware no Windows do Microsoft Defender para Endpoint que analisa malware e quebra a configuração se for detetado malware. Esta ferramenta verifica por padrão no agente mais recente do Windows. | Não Open Source |
| Bandit | Python | Apache Licença 2.0 |
| BinSkim | Binário--Windows, ELF | Licença MIT |
| Checkov | Terraform, plano Terraform, CloudFormation, Amazon Web Services (AWS) SAM, Kubernetes, gráficos de Helm, Kustomize, Dockerfile, Serverless, Bicep, OpenAPI, ARM | Apache Licença 2.0 |
| ESlint | JavaScript | Licença MIT |
| Analisador de modelos | Modelo ARM, bíceps | Licença MIT |
| Terrascan | Terraform (HCL2), Kubernetes (JSON / YAML), Leme v3, Kustomize, Dockerfiles, CloudFormation | Apache Licença 2.0 |
| Trivy | imagens de contêiner, Infraestrutura como código (IaC) | Apache Licença 2.0 |
Pré-requisitos
Antes de configurar a ação Microsoft Security DevOps GitHub, certifique-se de que tem os seguintes pré-requisitos:
Uma assinatura do Azure. Se você não tiver uma assinatura do Azure, crie uma conta gratuita do Azure antes de começar.
Abra a ação Microsoft Security DevOps GitHub em uma nova janela.
Verifique se as permissões de fluxo de trabalho estão definidas como Leitura e gravação no repositório GitHub. Este passo inclui definir a
ID-token: writepermissão no fluxo de trabalho do GitHub para federação com o Microsoft Defender para a Cloud.
Configurar o fluxo de trabalho de ações do GitHub
Para configurar a ação do GitHub:
Faça login no GitHub.
Selecione um repositório para o qual você deseja configurar a ação do GitHub.
Selecione Ações.

Selecione Novo fluxo de trabalho.
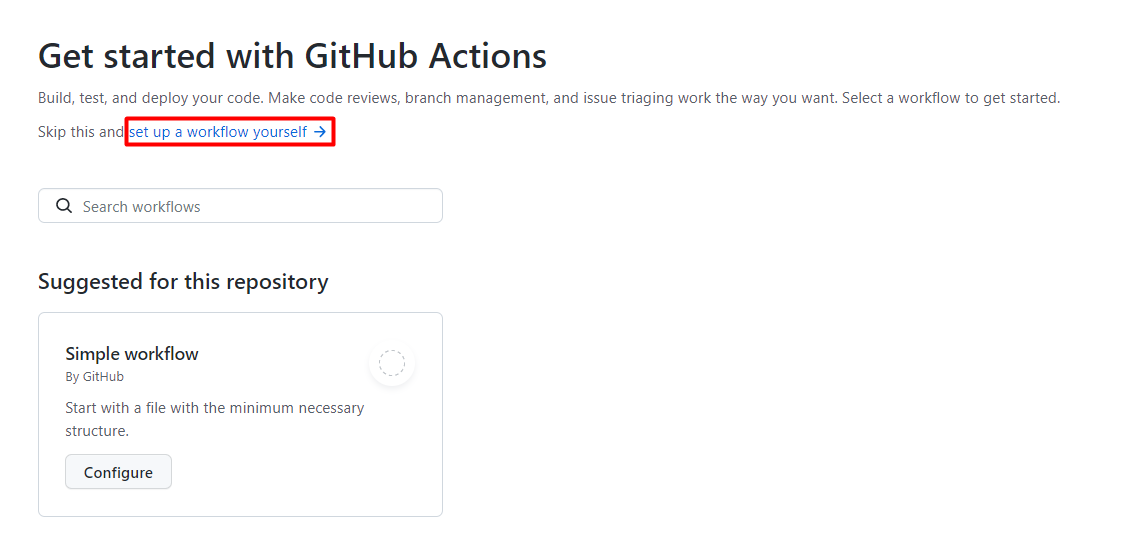
Ao começar com GitHub Actions, selecione configurar um fluxo de trabalho por si mesmo.
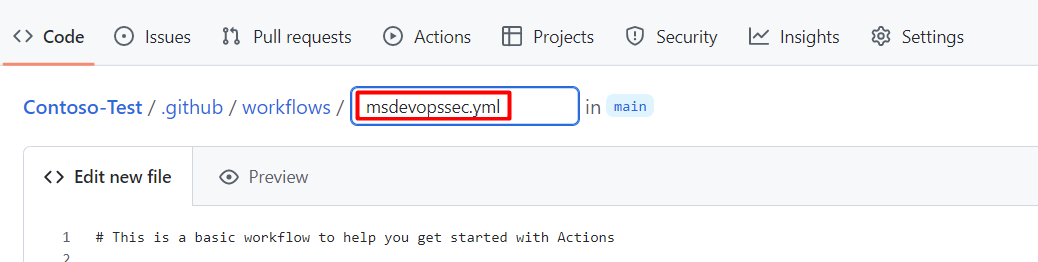
Introduza um nome para o seu ficheiro de fluxo de trabalho. Por exemplo, msdevopssec.yml.
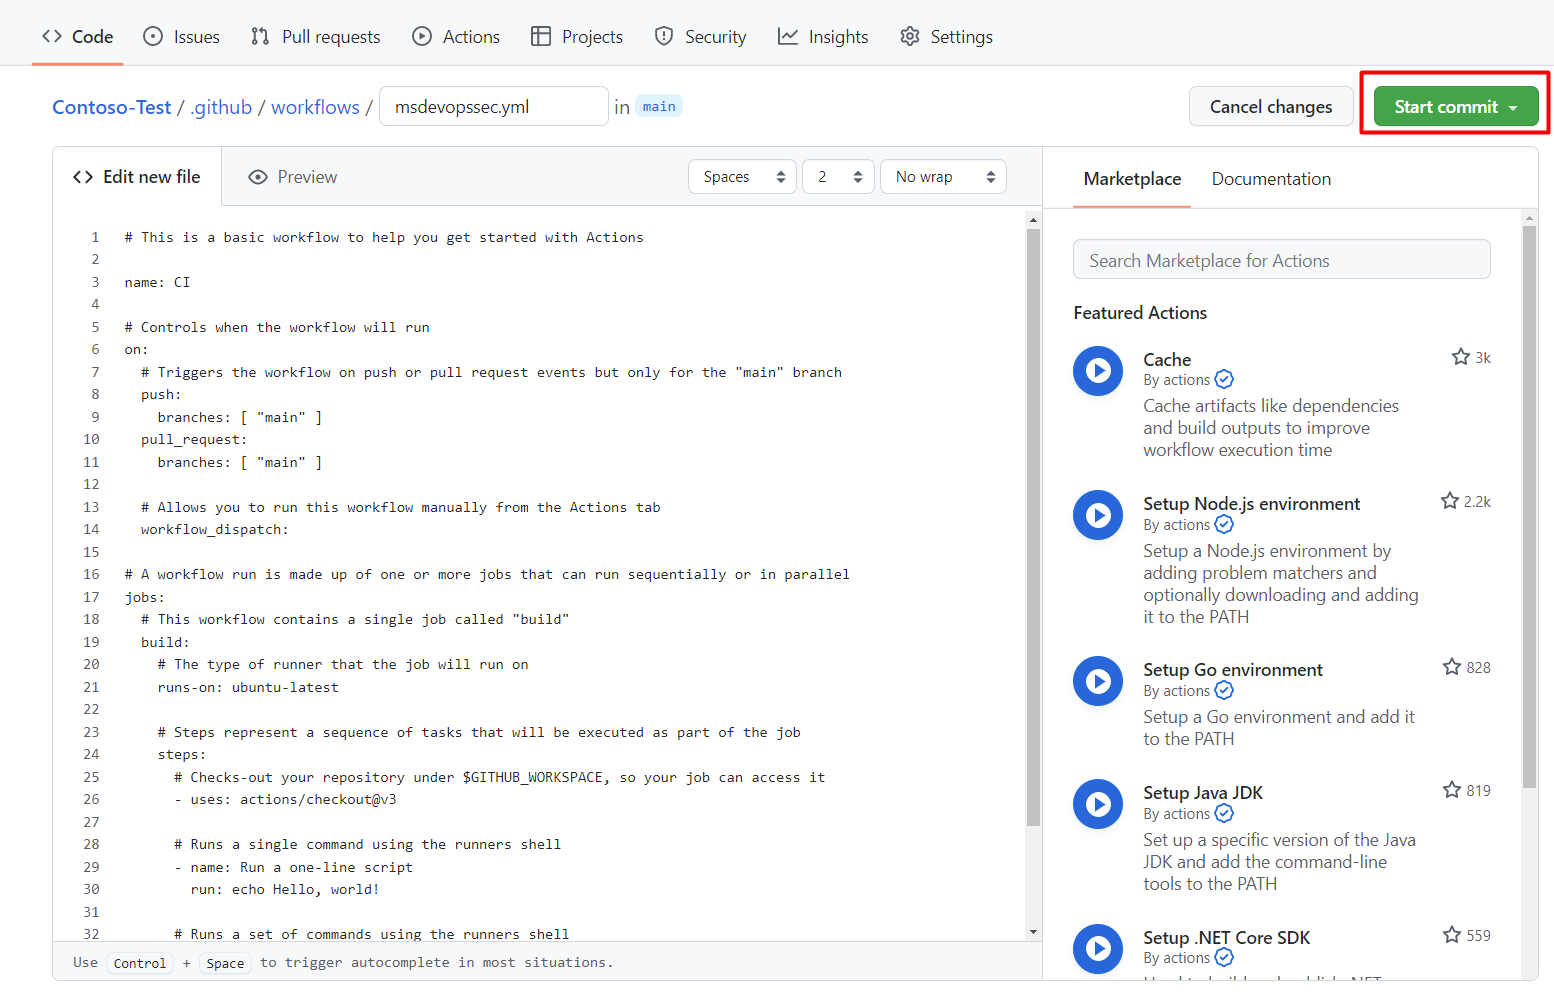
Copie e cole o seguinte fluxo de trabalho de ações de exemplo no separador Editar novo ficheiro.
name: MSDO
on:
  push:
    branches:
      - main

jobs:
  sample:
    name: Microsoft Security DevOps

    # Windows and Linux agents are supported
    runs-on: windows-latest

    permissions:
      contents: read
      id-token: write
      actions: read
      # Write access for security-events is only required for customers looking for MSDO results to appear in the codeQL security alerts tab on GitHub (Requires GHAS)
      security-events: write

    steps:

      # Checkout your code repository to scan
    - uses: actions/checkout@v3

      # Run analyzers
    - name: Run Microsoft Security DevOps
      uses: microsoft/security-devops-action@latest
      id: msdo
    # with:
      # config: string. Optional. A file path to an MSDO configuration file ('*.gdnconfig').
      # policy: 'GitHub' | 'microsoft' | 'none'. Optional. The name of a well-known Microsoft policy. If no configuration file or list of tools is provided, the policy may instruct MSDO which tools to run. Default: GitHub.
      # categories: string. Optional. A comma-separated list of analyzer categories to run. Values: 'code', 'artifacts', 'IaC', 'containers'. Example: 'IaC, containers'. Defaults to all.
      # languages: string. Optional. A comma-separated list of languages to analyze. Example: 'javascript,typescript'. Defaults to all.
      # tools: string. Optional. A comma-separated list of analyzer tools to run. Values: 'bandit', 'binskim', 'checkov', 'eslint', 'templateanalyzer', 'terrascan', 'trivy'.

      # Upload alerts to the Security tab - required for MSDO results to appear in the codeQL security alerts tab on GitHub (Requires GHAS)
    # - name: Upload alerts to Security tab
    #  uses: github/codeql-action/upload-sarif@v3
    #  with:
    #    sarif_file: ${{ steps.msdo.outputs.sarifFile }}

      # Upload alerts file as a workflow artifact - required for MSDO results to appear in the codeQL security alerts tab on GitHub (Requires GHAS)
    # - name: Upload alerts file as a workflow artifact
    #  uses: actions/upload-artifact@v3
    #  with:
    #    name: alerts
    #    path: ${{ steps.msdo.outputs.sarifFile }}
Note
Para mais opções e instruções de configuração de ferramentas, consulte a wiki Microsoft Security DevOps.
Selecione Iniciar commit.
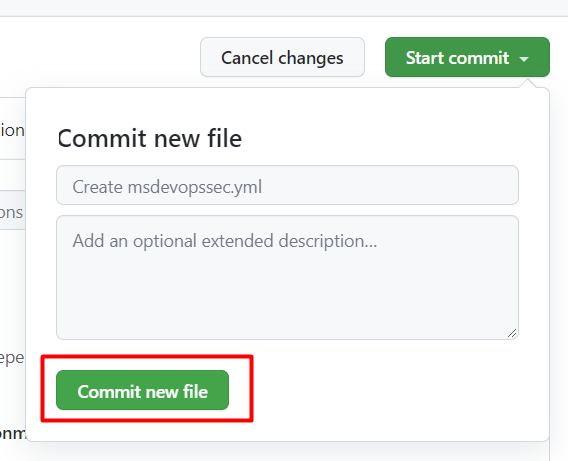
Selecione Confirmar novo arquivo. O processo pode demorar até um minuto a ser concluído.
Selecione Ações e verifique se a nova ação está em execução.


Ver resultados da varredura
Para visualizar os resultados da análise:
Inicie sessão no Azure.
Aceda a Defender para a Cloud>DevOps Security.
No painel de segurança DevOps, pode ver os mesmos resultados de segurança do Microsoft Security DevOps (MSDO). Os programadores veem estes resultados nos seus registos de CI para o repositório associado em minutos. Os clientes com GitHub Advanced Security também veem as conclusões obtidas destas ferramentas.
Conteúdo relacionado
- Ações do GitHub para Azure
- Implementar aplicações do GitHub para o Azure
- Segurança do DevOps no Defender para a Cloud