Nota
O acesso a esta página requer autorização. Pode tentar iniciar sessão ou alterar os diretórios.
O acesso a esta página requer autorização. Pode tentar alterar os diretórios.
Através das capacidades de investigação com tecnologia de IA de Microsoft Security Copilot no portal do Microsoft Defender, as equipas de segurança podem acelerar a análise de scripts maliciosos ou suspeitos e linhas de comandos.
Este guia descreve o que é a capacidade de análise de scripts e como funciona, incluindo a forma como pode fornecer feedback sobre os resultados gerados.
Antes de começares
Se não estiver familiarizado com Security Copilot, deve familiarizar-se com o mesmo ao ler os seguintes artigos:
- O que é Security Copilot?
- experiências de Security Copilot
- Introdução ao Security Copilot
- Compreender a autenticação no Security Copilot
- Pedir em Security Copilot
A maioria dos ataques complexos e sofisticados, como as orientações da Microsoft sobre ransomware, evitam a deteção de inúmeras formas, incluindo a utilização de scripts e linhas de comandos do PowerShell. Além disso, estes scripts são frequentemente ofuscados, o que aumenta a complexidade da deteção e análise. As equipas de operações de segurança precisam de analisar rapidamente os scripts para compreender as capacidades e aplicar a mitigação adequada, impedindo imediatamente o progresso dos ataques numa rede.
A capacidade de análise de scripts fornece às equipas de segurança capacidade adicional para inspecionar scripts sem utilizar ferramentas externas. A capacidade de análise de scripts também reduz a complexidade da análise, minimizando desafios e permitindo às equipas de segurança avaliar e identificar rapidamente um script como malicioso ou benigno.
integração do Security Copilot no Microsoft Defender
A capacidade de análise de scripts está disponível no portal Microsoft Defender para clientes que tenham acesso a Security Copilot.
A análise de scripts também está disponível na experiência autónoma Security Copilot através do plug-in Microsoft Defender XDR. Para informações sobre o plugin Microsoft Defender XDR, consulte Plugins pré-instalados no Security Copilot.
Funcionalidades de análise de scripts-chave
Pode aceder à capacidade de análise de guiões na história do ataque abaixo do gráfico de incidentes numa página de incidente e na vista da linha temporal do dispositivo. Para mais informações, consulte Investigar a linha temporal do dispositivo.
Para iniciar a análise, execute os seguintes passos:
Abra uma página de incidente e, em seguida, selecione um item no painel esquerdo para abrir o bloco de ataque abaixo do gráfico de incidentes. Na história do ataque, selecione um evento com um script ou linha de comandos que pretende analisar. Clique em Analisar para iniciar a análise.

Em alternativa, pode selecionar um evento para inspecionar na vista de linha cronológica do dispositivo. No painel de detalhes do ficheiro, selecione Analisar para executar a capacidade de análise de scripts.

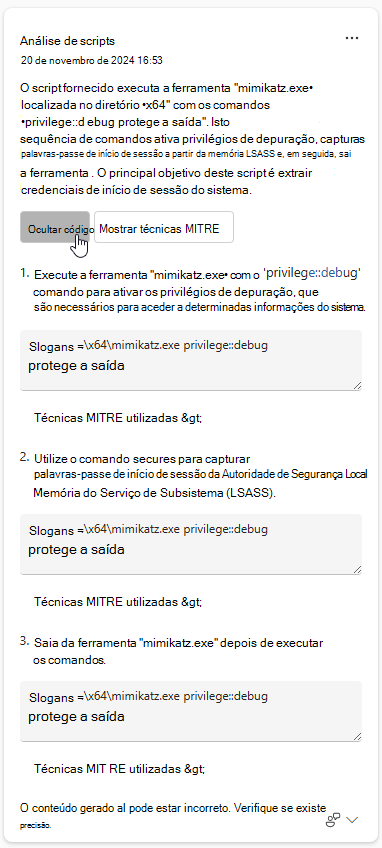
O Copilot executa a análise de scripts e apresenta os resultados no painel Copilot. Selecione Mostrar código para expandir o script ou Ocultar código para fechar a expansão.
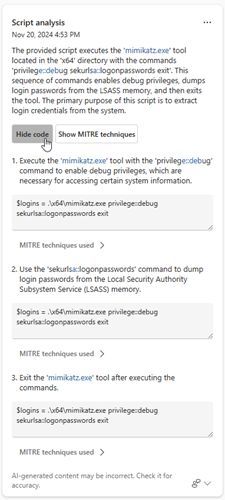
Selecione Mostrar técnicas MITRE para ver as técnicas MITRE ATT&CK associadas ao script. Estas informações ajudam-no a compreender as técnicas utilizadas pelo script e como podem afetar o seu ambiente. Selecione Ocultar técnicas MITRE para fechar a expansão.

Selecione as reticências (...) Mais ações no canto superior direito do cartão de análise do script para copiar ou regenerar os resultados, ou consultar os resultados na experiência autónoma do Security Copilot. Selecionar Abrir no Security Copilot abre um novo separador para o portal autónomo do Copilot, onde pode introduzir instruções e aceder a outras extensões.

Reveja os resultados e utilize as informações para orientar a investigação e a resposta ao incidente.



Pedido de análise de script de exemplo
No portal Security Copilot autónomo, pode utilizar a seguinte linha de comandos para identificar e analisar scripts:
- Identifique os scripts no incidente do Defender {incident ID}. São scripts maliciosos?
Sugestão
Ao analisar scripts no portal Security Copilot, a Microsoft recomenda incluir a palavra Defender nas suas instruções para garantir que a capacidade de análise de scripts fornece os resultados.
Fornecer feedback sobre a análise de guiões
A Microsoft incentiva-o vivamente a fornecer feedback à Copilot, uma vez que é crucial para a melhoria contínua de uma capacidade. Pode fornecer feedback sobre os resultados selecionando o ícone  Encontrado no final do cartão de análise do script.
Conteúdo relacionado
- Saiba mais sobre outras experiências incorporadas do Security Copilot
- Privacidade e segurança de dados no Security Copilot
Sugestão
Quer saber mais? Interaja com a comunidade do Microsoft Security na nossa Tech Community: Microsoft Defender XDR Tech Community.