Kommentar
Åtkomst till den här sidan kräver auktorisering. Du kan prova att logga in eller ändra kataloger.
Åtkomst till den här sidan kräver auktorisering. Du kan prova att ändra kataloger.
Moderna molnprogram går igenom steg som kan innehålla källkod, pipelines, register och körningsmiljöer. En liten kodändring kan skapa många molnarbetsbelastningar i dina miljöer. När ett säkerhetsproblem uppstår vid körning kanske du inte vet var problemet startar eller hur många tillgångar det påverkar.
Code to runtime ger dig helhetsöversikt genom hela mjukvaruutvecklingslivscykeln (SDLC). Code to runtime hjälper dig att hitta ursprunget till ett problem, bedöma dess påverkan och åtgärda problemet vid källan.
Innan du fortsätter, titta på förutsättningarna för containerbildsmappning.
Där du ser hur kod körs
Du får åtkomst till kod för körningsmiljö från rekommendationer i Microsoft Defender för Cloud.
Anmärkning
För närvarande stöds endast rekommendationer för sårbarhetsbedömning av containrar och containeravbildningar.
När SDLC-kontext är tillgänglig visar rekommendationssidan:
- En kontextbanderoll som anger problemets SDLC-flöde
- En SDLC-kedjevy: Källa → CI/CD Pipeline → Register → Körtid
- Ett dynamiskt antal påverkade tillgångar
- Kort som representerar varje SDLC-fas
- Länkar till djupare vyer och reparationsåtgärder
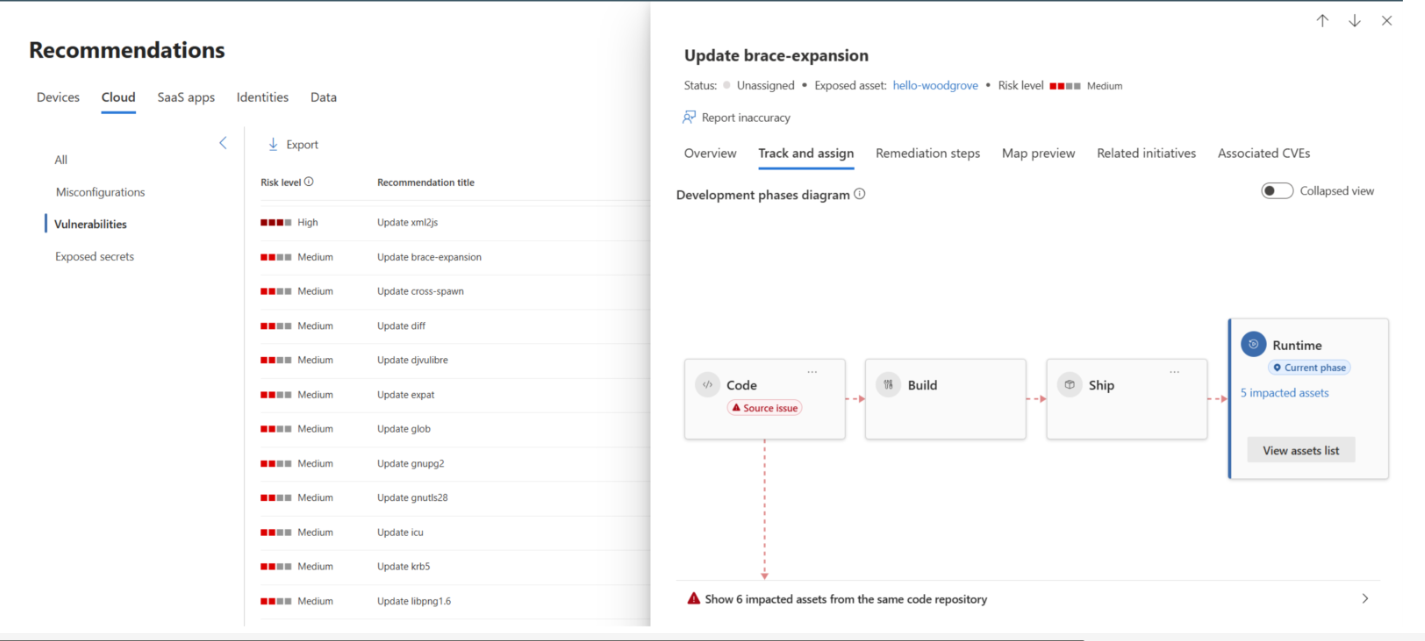
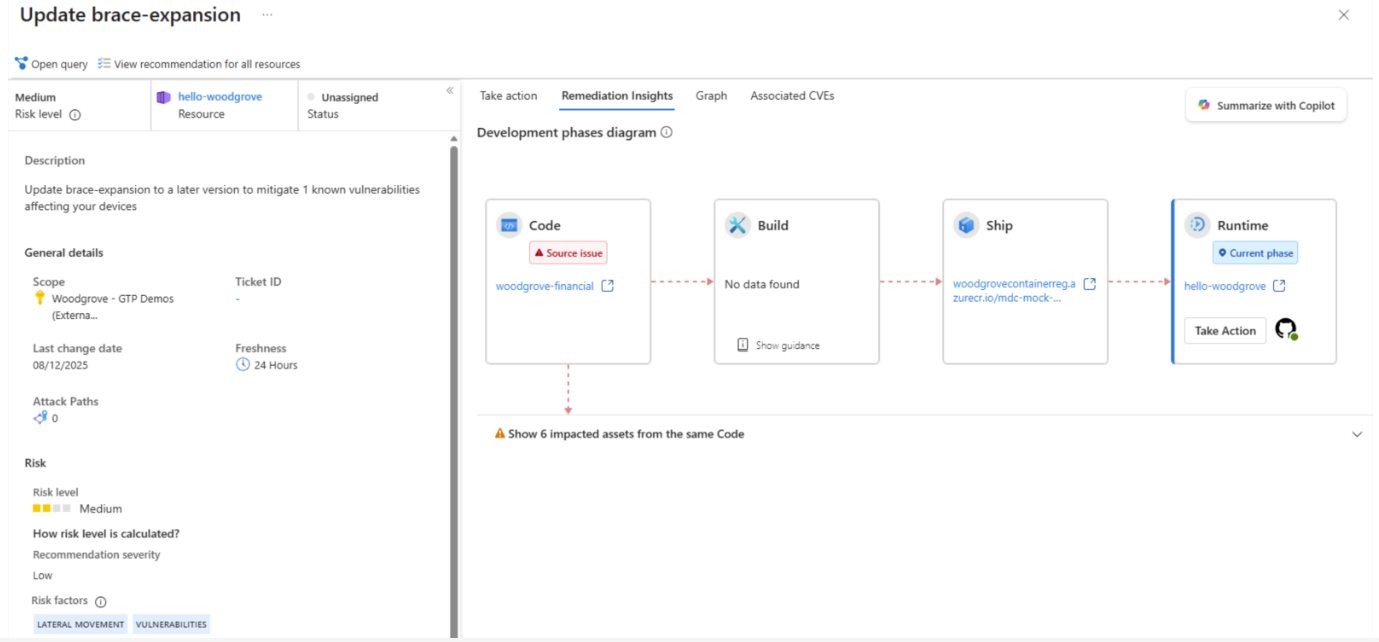
Så här skapar Code to Runtime kontext från slutpunkt till slutpunkt
För alla rekommendationer som stöds av kod till körning korrelerar Defender data i SDLC:t för att identifiera:
- Var problemet uppstod, till exempel i koden eller byggpipelinen.
- Vilka mellanliggande steg som ingår. Dessa steg omfattar avbildningen i registret och CI/CD-pipelinen som var en del av distributionen.
- Hur många tillgångar som påverkas, så att du kan se effekten.
- Vilka åtgärder du kan vidta i varje steg.
Varför den här funktionen är viktig
Kod till körtid är viktigt av flera skäl:
- Om du åtgärdar problemet först vid körning kan det dyka upp igen vid nästa utrullning.
- Att åtgärda problemet vid källan förhindrar återkommande regressioner.
- Att förstå effekten hjälper dig att planera utrullningar och samordna arbetet.
- Det hjälper dig att identifiera ägaren för reparationen.
Följ SDLC-kedjan från körmiljö tillbaka till källan
SDLC-kedjan innehåller en tydlig, linjär sökväg som förklarar hur den berörda arbetsbelastningen skapades. Varje steg visas som ett kort. Du kan expandera varje stage-kort för att se metadata och tillgängliga åtgärder.
Förstå problemets påverkan
Innan du vidtar några åtgärder öppnar du gallret Alla påverkade tillgångar för mer information:
- Listan visar de påverkade tillgångarna från samma källa. Den innehåller tillgångar i molnmiljön eller kodmiljön. Att åtgärda problemet vid källan kan påverka alla berörda tillgångar, antingen genom automatiserade CI/CD-processer eller genom manuell distribution av ny kod.
- Filtrera listan baserat på dina preferenser. Till exempel, filtrera runtime-resurser efter Kubernetes-namnrymd för att tilldela problemet till ett specifikt utvecklingsteam. Du kan också filtrera efter relevant metadata för tillgångar, såsom bildtaggar och etiketter.
- När du väljer en rad visar systemet mer information om den instansen av problemet.
Rutnätet visar:
- Varje berörd resurs från samma säkerhetsproblem och samma källa
- Olika metadataobjekt beroende på resurstyp
- Alternativ för filtrering och navigering
Tabellen över påverkade tillgångar hjälper dig:
- Prioritera ärenden
- Samordna med de ägande teamen
- Bestäm om du behöver en stegvis distribution
- Undvik oavsiktliga avbrott i beroende arbetsbelastningar
Hantera saknade eller partiella data
Vissa SDLC-steg kanske inte visar fullständig data. Vanliga orsaker är bland annat:
- Inaktiverade kontakter
- Behörigheter saknas
- Frånvarande pipelinesignaler
- Ostödda uppsättningar
För varje lucka visar Defender:
- Varför datan saknas
- Hur man aktiverar eller ställer in de saknade delarna
- Nästa steg för att utöka SDLC:s täckning
Agera på dessa insikter
När du förstår problemet och dess påverkan, välj rätt nästa steg:
Tilldela ägarskap
Tilldela rekommendationen direkt till en person eller ett team i Defender för molnet.
Skapa eller länka ett GitHub-problem
Om du aktiverar repository-integration kan du:
- Fyll i ett problem automatiskt med SDLC-kontexten
- Dirigera den direkt till relevant fixare
- Ge exakt vägledning om vad som behöver ändras
Läs mer om GitHub Advanced Security-integration med Microsoft Defender för molnet.
Anmärkning
Denna funktion finns för närvarande endast i Azure-portalen.
Använd undantag
Tillämpa undantag på ett konsekvent sätt.
Om du undantar ett resultat, tillfälligt eller permanent, kan du göra så:
- I SDLC-stadiet där det är mest meningsfullt
- En gång i stället för upprepade gånger över flera arbetsbelastningar
- Med partiella undantag om du vill ha insyn i valda resultat
Exempelarbetsflöde
En typisk undersökning som använder kod under körning innehåller följande steg:
- Öppna en containerrekommendation.
- Granska SDLC-kontextbanderollen.
- Identifiera det tidigaste steget där problemet uppstod.
- Expandera SDLC-kort för att utforska käll-, pipeline-, register- och körningsdata.
- Använd rutnätet för påverkan för att förstå hur många arbetsbelastningar som påverkas.
- Tilldela ägarskap eller öppna ett GitHub-ärende.
- (Valfritt) Tillämpa ett undantag i lämplig SDLC-fas.
Sammanfattning
Code to Runtime ger dig en enhetlig, kontextuell överblick över mjukvaruutvecklingslivscykeln (SDLC) så att du kan:
- Hitta den verkliga källan till ett körningsproblem
- Förstå dess räckvidd
- Åtgärda det en gång på den mest effektiva platsen
- Ge teknikteamen en åtgärdsbar, exakt kontext
Detta tillvägagångssätt hjälper säkerhets- och ingenjörsteam att arbeta tillsammans och minskar upprepade manuella fixar.