Kommentar
Åtkomst till den här sidan kräver auktorisering. Du kan prova att logga in eller ändra kataloger.
Åtkomst till den här sidan kräver auktorisering. Du kan prova att ändra kataloger.
Du kan granska och agera på Defender för molnet pull request-annotationer i GitHub och Azure DevOps. Använd de här anteckningarna för att lösa säkerhetsproblem innan du sammanfogar kod.
Lösa säkerhetsproblem i GitHub
Så här löser du säkerhetsproblem i GitHub:
Bläddra igenom pull request-sidan för att hitta en berörd fil med en anmärkning.
Följ åtgärdsstegen i anteckningen. Om du väljer att inte åtgärda kommentaren väljer du Stäng avisering.
Välj en orsak att avfärda:
- Kommer inte att fixa: Varningen noteras men kommer inte att åtgärdas.
- Falskt positivt: Aviseringen är inte giltig.
- Används i tester: Aviseringen finns inte i produktionskoden.
Lösa säkerhetsproblem i Azure DevOps
Efter att du konfigurerat Defender för molnet pull request-annotationer kan du se alla upptäckta fel.
Så här löser du säkerhetsproblem i Azure DevOps:
Logga in på Azure DevOps.
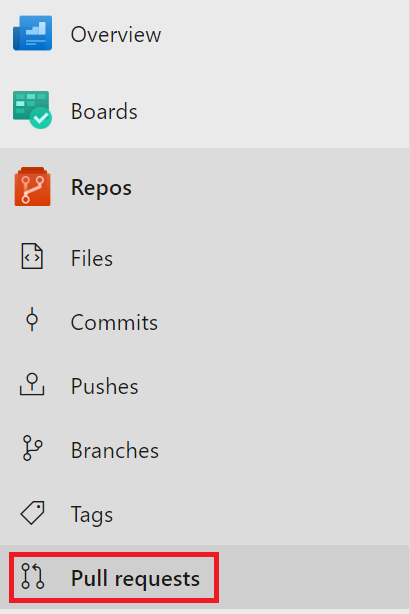
Gå till Pull requests och välj en pull request.
Välj Filer och hitta en berörd rad med en anteckning.
Följ åtgärdsstegen i anteckningen.
Välj Aktiv om du vill ändra status för anteckningen och komma åt den nedrullningsbara menyn.
Välj en åtgärd att vidta:
- Aktiv: Standardstatus för nya anteckningar.
- Väntande: Fyndet åtgärdas.
- Beslut: Upptäckten är behandlad.
- Kommer inte att åtgärda: Upptäckten noteras men kommer inte att åtgärdas.
- Avslutat: Diskussionen i denna anmärkning är avslutad.
DevOps-säkerhet i Defender för molnet återaktiverar en anteckning om säkerhetsproblemet inte har åtgärdats i en ny iteration.