Kommentar
Åtkomst till den här sidan kräver auktorisering. Du kan prova att logga in eller ändra kataloger.
Åtkomst till den här sidan kräver auktorisering. Du kan prova att ändra kataloger.

När du försöker ansluta utan att ange tillräckligt med information visar OLE DB-drivrutinen dialogrutan SQL Server-inloggning .
Anmärkning
Beteendet för hur SQL Server-inloggningsdialogrutan visas styrs av initieringsegenskapen DBPROP_INIT_PROMPT. Mer information finns i:
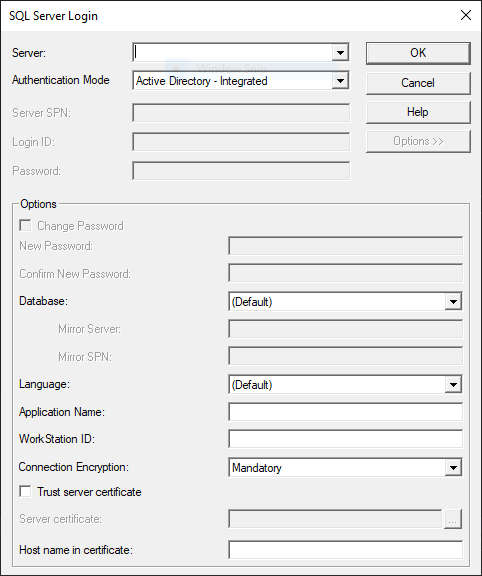
Options
Server
Namnet på en instans av SQL Server i nätverket. Välj ett server\instansnamn i listan eller skriv namnet <server>\<instance> i rutan Server . Du kan också skapa ett serveralias på klientdatorn med SQL Server Configuration Manager och skriva det namnet i rutan Server .
Du kan ange (local) när du använder samma dator som SQL Server. Du kan sedan ansluta till en lokal instans av SQL Server, även när du kör en icke-nätverksansluten version av SQL Server.
Mer information om servernamn för olika typer av nätverk finns i installationsguiden för SQL Server.
Autentiseringsläge
Du kan välja följande autentiseringsalternativ i listrutan:
| Värde | Description |
|---|---|
| Windows-autentisering | Autentisera till SQL Server med den inloggade användarens Windows-kontoautentiseringsuppgifter. |
| SQL Server-autentisering | Autentisera med sql-användarnamn och lösenord. |
| služba Active Directory – integrerad | Integrerad Windows-autentisering via Microsoft Entra-ID. Det här läget används för Windows-autentisering i služba Active Directory-miljöer federerade med Microsoft Entra-ID. |
| služba Active Directory – lösenord | [INAKTUELL] Autentisering med användarnamn och lösenord med en Microsoft Entra-identitet. |
| služba Active Directory – Universal med MFA-stöd | Interaktiv autentisering med en Microsoft Entra-identitet. Det här läget stöder Microsoft Entra multifaktorautentisering. |
| služba Active Directory – tjänstens huvudnamn | Autentisering med en tjänstehuvudkonto för Microsoft Entra. Inloggnings-ID ska anges till programmets (klient)-ID. Lösenordet ska anges till programhemligheten (klienten). |
Server-SPN
Om du använder en betrodd anslutning kan du ange ett tjänsthuvudnamn (SPN) för servern.
Inloggnings-ID
Anger det inloggnings-ID som ska användas för anslutningen. Textrutan Inloggnings-ID är endast aktiverad om autentiseringsläget är inställt på SQL Server-autentisering, služba Active Directory – Lösenord, služba Active Directory – Universell med MFA-stöd eller služba Active Directory – Tjänstens huvudnamn.
Lösenord
Anger lösenordet som används för anslutningen. Textrutan lösenord är endast aktiverad om autentiseringsläget är inställt på SQL Server-autentisering, služba Active Directory – Lösenord eller služba Active Directory – Tjänstens huvudnamn.
Options
Visar eller döljer gruppen Alternativ . Knappen Alternativ är aktiverad om servern har ett värde.
Ändra lösenord
När den är markerad aktiveras textrutorna Nytt lösenord och Bekräfta nytt lösenord.
Nytt lösenord
Anger det nya lösenordet.
Bekräfta nytt lösenord
Anger det nya lösenordet en andra gång för bekräftelse.
Databas
Välj eller skriv den standarddatabas som ska användas för anslutningen. Den här inställningen åsidosätter den standarddatabas som angetts för inloggningen på servern. Om ingen databas har angetts använder anslutningen den standarddatabas som angetts för inloggningen på servern.
Spegelserver
Anger namnet på redundanspartnern för databasen som ska speglas.
Speglings-SPN
Du kan också ange ett SPN för speglingsservern. SPN för speglingsservern används för ömsesidig autentisering mellan klient och server.
Language
Anger det nationella språk som ska användas för SQL Server-systemmeddelanden. Datorn som kör SQL Server måste ha språket installerat. Den här inställningen åsidosätter standardspråket som angetts för inloggningen på servern. Om inget språk anges använder anslutningen det standardspråk som angetts för inloggningen på servern.
Programnamn
Anger programnamnet som ska lagras i program_name kolumnen på raden för den här anslutningen i sys.sysprocesses.
Arbetsstations-ID
Anger det arbetsstations-ID som ska lagras i hostname kolumnen på raden för den här anslutningen i sys.sysprocesses.
Anslutningskryptering
När det är obligatoriskt eller strikt krypteras data som skickas via anslutningen. Alternativet Strikt krypterar dessutom PRELOGIN-paketen. Det här alternativet är endast tillgängligt för version 19.x.x.
Använda stark kryptering för data
När alternativet är markerat krypteras data som skickas via anslutningen. Det här alternativet är endast tillgängligt för version 18.x.x.
Förtroendeservercertifikat
När det är avmarkerat verifieras serverns certifikat. Serverns certifikat måste ha rätt värdnamn för servern och utfärdas av en betrodd certifikatutfärdare.
Servercertifikat
Anger sökvägen till en certifikatfil som ska matchas mot SQL Server TLS/SSL-certifikatet. Det här alternativet kan bara användas när strikt kryptering är aktiverat.
Ange hela vägen till certifikatfilen i textrutan Servercertifikat, eller välj ... knappen för att bläddra efter certifikatfilen. Detta alternativ finns endast i versioner 19.2 och senare.
Värdnamn i certifikat
Värdnamnet som ska användas vid validering av SQL Server TLS/SSL-certifikatet. Om du inte ställer in detta alternativ använder drivrutinen servernamnet på anslutnings-URL:en som värdnamn för att validera SQL Server TLS/SSL-certifikatet. Detta alternativ finns endast i version 19 och senare.
Anmärkning
När du använder lägena Windows-autentisering eller SQL Server-autentisering betraktas förtroendeservercertifikatet endast när alternativet Använd stark kryptering för data är aktiverat.