หมายเหตุ
การเข้าถึงหน้านี้ต้องได้รับการอนุญาต คุณสามารถลอง ลงชื่อเข้าใช้หรือเปลี่ยนไดเรกทอรีได้
การเข้าถึงหน้านี้ต้องได้รับการอนุญาต คุณสามารถลองเปลี่ยนไดเรกทอรีได้
Dataverse มีรูปแบบการรักษาความปลอดภัยที่หลากหลายซึ่งปรับให้เข้ากับสถานการณ์ทางธุรกิจจํานวนมาก แบบจําลองความปลอดภัยนําไปใช้กับสภาพแวดล้อมที่มีฐานข้อมูล Dataverse เท่านั้น ในฐานะผู้ดูแลระบบ คุณมักจะจัดการผู้ใช้ กําหนดค่าการตั้งค่าความปลอดภัย และแก้ไขปัญหาการเข้าถึงได้
การรักษาความปลอดภัยตามบทบาท
Dataverse ใช้การรักษาความปลอดภัยตามบทบาทเพื่อจัดกลุ่มสิทธิ์การใช้งาน คุณสามารถเชื่อมโยง บทบาทความปลอดภัย เหล่านี้กับผู้ใช้โดยตรง หรือเชื่อมโยงกับทีม Dataverse และหน่วยธุรกิจ จากนั้นผู้ใช้สามารถเชื่อมโยงกับทีม เพื่อให้ผู้ใช้ทั้งหมดที่เกี่ยวข้องกับทีมได้รับประโยชน์จากบทบาท แนวคิดหลักของความปลอดภัยของ Dataverse ที่เข้าใจได้ คือ การให้สิทธิ์การใช้งานทั้งหมดจะสะสมทบไปตามปริมาณที่มากที่สุดของการเข้าถึงที่เหนือกว่า ถ้าคุณให้สิทธิ์การเข้าถึงแบบอ่านสําหรับระเบียนผู้ติดต่อทั้งหมดในระดับองค์กรที่กว้าง คุณจะไม่สามารถย้อนกลับและซ่อนระเบียนเดียวได้
หน่วยธุรกิจ
เคล็ดลับ
 ดูวิดีโอต่อไปนี้: ปรับปรุงหน่วยธุรกิจให้ทันสมัย
หน่วยธุรกิจและบทบาทด้านความปลอดภัยกําหนดความปลอดภัยที่มีผลบังคับใช้ของผู้ใช้ หน่วยธุรกิจกําหนดขอบเขตความปลอดภัยที่ช่วยจัดการผู้ใช้และข้อมูลที่พวกเขาสามารถเข้าถึงได้ ฐานข้อมูล Dataverse ทุกฐานข้อมูลมีหน่วยธุรกิจรากหนึ่งหน่วย
สร้างหน่วยธุรกิจรอง เพื่อแบ่งเซกเมนต์ผู้ใช้และข้อมูลเพิ่มเติม ผู้ใช้ทุกคนในสภาพแวดล้อมหนึ่ง ๆ เป็นของหน่วยธุรกิจ แม้ว่าหน่วยธุรกิจสามารถสร้างแบบจําลองลําดับชั้นองค์กรแบบหนึ่งต่อหนึ่ง แต่มักกําหนดขอบเขตที่สนับสนุนแบบจําลองความปลอดภัยของคุณ
พิจารณาสภาพแวดล้อมที่มีหน่วยธุรกิจสามหน่วย Woodgrove เป็นหน่วยธุรกิจระดับสูงและยังคงอยู่ที่ด้านบนสุดเสมอ หน่วยธุรกิจรอง A และ B ให้บริการแก่ผู้ใช้ที่มีความต้องการเข้าถึงที่แตกต่างกัน กําหนดผู้ใช้แต่ละรายให้กับหน่วยธุรกิจหนึ่งในหน่วยธุรกิจเหล่านี้ หน่วยธุรกิจของผู้ใช้เป็นเจ้าของระเบียนที่ผู้ใช้สร้างขึ้น บทบาทความปลอดภัยอนุญาตให้เข้าถึงเรกคอร์ดในหน่วยธุรกิจนั้น
โครงสร้างการเข้าถึงข้อมูลตามลำดับชั้น
ใช้โครงสร้างองค์กรที่เหมือนต้นไม้เพื่อรวมผู้ใช้และข้อมูล
กําหนดผู้ใช้ให้กับหนึ่งในสามหน่วยธุรกิจ และกําหนดบทบาทความปลอดภัยแก่ผู้ใช้จากหน่วยธุรกิจนั้น หน่วยธุรกิจของผู้ใช้เป็นเจ้าของระเบียนที่ผู้ใช้สร้างขึ้น กําหนดค่าบทบาทความปลอดภัยเพื่อให้สิทธิ์เข้าถึงเรกคอร์ดในหน่วยธุรกิจนั้น
ผู้ใช้ A เป็นของแผนก A และมีบทบาทความปลอดภัย Y จากแผนก A บทบาทนี้อนุญาตให้ผู้ใช้ A เข้าถึงระเบียน #1 ผู้ติดต่อและผู้ติดต่อ #2 ผู้ใช้ B เป็นของแผนก B และไม่สามารถเข้าถึงระเบียนผู้ติดต่อของแผนก A แต่สามารถเข้าถึงระเบียนผู้ติดต่อ #3 ได้

โครงสร้างการเข้าถึงข้อมูลเมทริกซ์ (หน่วยธุรกิจที่ทันสมัย)
ใช้โครงสร้างองค์กรที่เหมือนต้นไม้เพื่อรวมข้อมูลในขณะที่ให้ผู้ใช้สามารถเข้าถึงข้อมูลจากหน่วยธุรกิจใด ๆ โดยไม่คํานึงถึงหน่วยธุรกิจที่ได้รับมอบหมาย
กําหนดผู้ใช้ให้กับหนึ่งในสามหน่วยธุรกิจ สําหรับหน่วยธุรกิจทั้งหมดที่ผู้ใช้จําเป็นต้องเข้าถึง กําหนดบทบาทความปลอดภัยจากหน่วยธุรกิจนั้นให้กับผู้ใช้ เมื่อสร้างเรกคอร์ด ผู้ใช้สามารถเลือกหน่วยธุรกิจของตนเองได้
ผู้ใช้ A สามารถเป็นสมาชิกของหน่วยธุรกิจใดก็ได้ รวมถึงหน่วยธุรกิจราก บทบาทความปลอดภัย Y จากแผนก A อนุญาตให้ผู้ใช้ A เข้าถึงระเบียนผู้ติดต่อ #1 และผู้ติดต่อ #2 บทบาทความปลอดภัย Y จากแผนก B อนุญาตให้ผู้ใช้ A เข้าถึงระเบียนผู้ติดต่อ #3
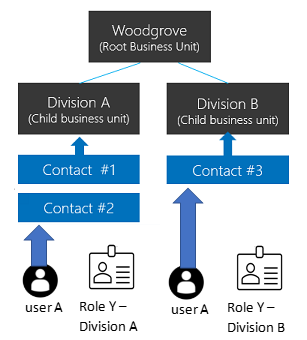
เปิดใช้งานโครงสร้างการเข้าถึงข้อมูลเมทริกซ์
หมายเหตุ
เผยแพร่การเลือกกําหนดทั้งหมดก่อนที่คุณจะเปิดใช้งานคุณลักษณะนี้เพื่อให้สนับสนุนทุกตารางใหม่ ถ้าตารางที่ยกเลิกการเผยแพร่ไม่ทํางานหลังจากที่คุณเปิดใช้งานคุณลักษณะ ให้ใช้เครื่องมือ OrgDBOrgSettings สําหรับ Microsoft Dynamics CRM เพื่อตั้งค่า RecomputeOwnershipAcrossBusinessUnits เป็นจริง การตั้งค่านี้ช่วยให้ Dataverse ตั้งค่าและอัปเดตฟิลด์ หน่วยธุรกิจที่เป็นเจ้าของ
- เข้าสู่ระบบ Power Platform ศูนย์ผู้ดูแลระบบ ในฐานะผู้ดูแลระบบ (ผู้ดูแลระบบ Dynamics 365 หรือ Microsoft Power Platform ผู้ดูแลระบบ)
- ในบานหน้าต่างนำทาง ให้เลือก จัดการ
- ในบานหน้าต่าง จัดการ ให้เลือก สภาพแวดล้อม จากนั้นเลือกสภาพแวดล้อมที่คุณต้องการเปิดใช้งานฟีเจอร์นี้
- เลือก การตั้งค่า>ผลิตภัณฑ์>คุณสมบัติ
- เปิดสวิตช์การเป็นเจ้าของเรกคอร์ดข้ามหน่วยธุรกิจ
- เลือก บันทึก
หลังจากที่คุณเปิดใช้งานคุณลักษณะนี้ ให้เลือก หน่วยธุรกิจ เมื่อคุณกําหนดบทบาทความปลอดภัยให้กับผู้ใช้ การเลือกนี้ช่วยให้คุณสามารถกําหนดบทบาทความปลอดภัยของผู้ใช้จากหน่วยธุรกิจที่แตกต่างกัน เมื่อต้องการเรียกใช้แอปแบบจําลองข้อมูล ผู้ใช้ยังต้องมีบทบาทความปลอดภัยจากหน่วยธุรกิจที่กําหนดด้วยสิทธิ์การตั้งค่าผู้ใช้ ดูบทบาทความปลอดภัยของ ผู้ใช้พื้นฐาน สําหรับสิทธิ์ที่จําเป็น
คุณสามารถกำหนดผู้ใช้ให้เป็นเจ้าของบันทึกในหน่วยธุรกิจใดก็ได้โดยไม่ต้องกำหนดบทบาทความปลอดภัยในหน่วยธุรกิจที่เป็นเจ้าของเรกคอร์ดตราบเท่าที่ผู้ใช้มีบทบาทความปลอดภัยที่มีสิทธิ์การใช้งานในการอ่านในตารางเรกคอร์ด ดู การเป็นเจ้าของระเบียนในหน่วยธุรกิจที่ปรับปรุงให้ทันสมัย
หมายเหตุ
สวิตช์คุณลักษณะนี้ถูกเก็บไว้ในการตั้งค่า EnableOwnershipAcrossBusinessUnits และยังสามารถตั้งค่าได้โดยใช้ เครื่องมือ OrgDBOrgSettings สำหรับ Microsoft Dynamics CRM
เชื่อมโยงกับหน่วยธุรกิจกับกลุ่มความปลอดภัย Microsoft Entra
คุณสามารถใช้กลุ่มความปลอดภัย Microsoft Entra เพื่อแมปหน่วยธุรกิจของคุณสำหรับการปรับปรุงการดูแลระบบผู้ใช้และการกำหนดบทบาทของคุณ
สร้างกลุ่มความปลอดภัย Microsoft Entra สำหรับแต่ละหน่วยธุรกิจและกำหนดหน่วยธุรกิจที่เกี่ยวข้องบทบาทความปลอดภัยให้กับแต่ละทีม

สำหรับแต่ละหน่วยธุรกิจ สร้างกลุ่มความปลอดภัย Microsoft Entra สร้าง ทีมในกลุ่ม Dataverse สำหรับแต่ละกลุ่มความปลอดภัย Microsoft Entra กำหนดบทบาทความปลอดภัยตามลำดับจากหน่วยธุรกิจให้กับแต่ละทีมในกลุ่ม Dataverse เมื่อผู้ใช้เข้าถึงสภาพแวดล้อม Dataverse จะสร้างผู้ใช้ในหน่วยธุรกิจราก ทีมผู้ใช้และกลุ่ม Dataverse สามารถยังคงอยู่ในหน่วยธุรกิจราก บทบาทความปลอดภัยของพวกเขาอนุญาตให้เข้าถึงเฉพาะข้อมูลในหน่วยธุรกิจที่สอดคล้องกันเท่านั้น
เพิ่มผู้ใช้ลงในกลุ่มความปลอดภัย Microsoft Entra ที่เกี่ยวข้องเพื่อให้เข้าถึงหน่วยธุรกิจได้ ผู้ใช้สามารถเรียกใช้แอปและเข้าถึงทรัพยากร/ข้อมูลได้ทันที
สําหรับการเข้าถึงข้อมูลเมทริกซ์ ให้เพิ่มผู้ใช้ไปยังกลุ่มความปลอดภัย Microsoft Entra ที่แมปกับหน่วยธุรกิจที่ต้องการข้อมูล
หน่วยธุรกิจที่เป็นเจ้าของ
แต่ละเรกคอร์ดมีคอลัมน์ หน่วยธุรกิจที่เป็นเจ้าของ ที่ระบุหน่วยธุรกิจที่เป็นเจ้าของเรกคอร์ด ตามค่าเริ่มต้น คอลัมน์จะใช้หน่วยธุรกิจของผู้ใช้ ผู้ใช้สามารถเปลี่ยนค่าเมื่อเปิดคุณลักษณะเท่านั้น
หมายเหตุ
เมื่อคุณเปลี่ยนหน่วยธุรกิจใดที่เป็นเจ้าของเรกคอร์ด ให้แน่ใจว่าได้ตรวจสอบสิ่งต่อไปนี้สำหรับเอฟเฟกต์แบบเรียงซ้อน: การใช้ SDK สำหรับ .NET เพื่อกำหนดค่าลักษณะการทำงานแบบเรียงซ้อน
คุณสามารถกำหนดได้ว่าจะอนุญาตให้ผู้ใช้ตั้งค่าคอลัมน์หน่วยธุรกิจเจ้าของหรือไม่ เมื่อสวิตช์ฟีเจอร์เปิดอยู่ เมื่อต้องการตั้งค่าคอลัมน์หน่วยธุรกิจเจ้าของ คุณต้องมอบสิทธิ์ ผนวกไปยัง ของตารางหน่วยธุรกิจในระดับภายในหน่วยธุรกิจให้กับบทบาทความปลอดภัยของผู้ใช้
เมื่อต้องการอนุญาตให้ผู้ใช้ตั้งค่าคอลัมน์นี้:
- เพิ่มลงในเนื้อหาและส่วนหัวของฟอร์ม
- เพิ่มลงในมุมมอง
- เพิ่มลงในการแมปคอลัมน์ ถ้าคุณใช้ AutoMapEntity ให้ระบุคอลัมน์ในการแมป
หมายเหตุ
ถ้างานหรือกระบวนการซิงค์ข้อมูลระหว่างสภาพแวดล้อมและรวมถึง การเป็นเจ้าของหน่วยธุรกิจ ใน Schema งานจะล้มเหลวโดยมีการละเมิดข้อจํากัด Foreign KEY เมื่อสภาพแวดล้อมเป้าหมายไม่มีค่าเดียวกัน
ลบคอลัมน์ หน่วยธุรกิจที่เป็นเจ้าของ ออกจากเค้าร่างต้นทาง หรือเปลี่ยนค่าแหล่งข้อมูลเป็นหน่วยธุรกิจที่มีอยู่ในสภาพแวดล้อมเป้าหมาย
ถ้างานหรือกระบวนการคัดลอกข้อมูลไปยังทรัพยากรภายนอก เช่น Power BI ให้รวม หน่วยธุรกิจที่เป็นเจ้าของ เฉพาะเมื่อทรัพยากรสนับสนุนเท่านั้น
สิทธิความเป็นเจ้าของตาราง/ระเบียน
Dataverse สนับสนุนความเป็นเจ้าของระเบียนสองประเภท: ที่องค์กรเป็นเจ้าของและผู้ใช้หรือทีมเป็นเจ้าของ คุณเลือกชนิดความเป็นเจ้าของเมื่อคุณสร้างตาราง และคุณไม่สามารถเปลี่ยนได้ในภายหลัง สําหรับระเบียนที่เป็นองค์กร สิทธิ์การใช้งานแต่ละรายการจะอนุญาตหรือปฏิเสธการดําเนินการ สำหรับระเบียนที่ผู้ใช้หรือทีมเป็นเจ้าของ สิทธิ์ส่วนใหญ่รองรับระดับการเข้าถึงแบบองค์กร หน่วยธุรกิจ หน่วยธุรกิจและหน่วยธุรกิจย่อย และระดับผู้ใช้ ตัวอย่างเช่น การตั้งค่าสิทธิ์การใช้งานการอ่านสําหรับผู้ติดต่อเป็น ผู้ใช้จํากัดผู้ใช้ไปยังระเบียนของตนเอง
ตัวอย่างเช่น ผู้ใช้ A อยู่ในแผนก A และมีสิทธิ์เข้าถึงรายชื่อติดต่อในระดับหน่วยธุรกิจแบบอ่านอย่างเดียว ผู้ใช้ A สามารถดูผู้ติดต่อ #1 และผู้ติดต่อ #2 แต่ไม่สามารถติดต่อ #3 ได้
เมื่อคุณกําหนดค่าสิทธิ์บทบาทความปลอดภัย คุณตั้งค่าระดับการเข้าถึงสําหรับแต่ละสิทธิการใช้งาน สกรีนช็อตต่อไปนี้แสดงตัวแก้ไขสิทธิ์บทบาทความปลอดภัย

ตัวแก้ไขสิทธิ์บทบาทความปลอดภัยแสดงชนิดของสิทธิ์มาตรฐานสําหรับแต่ละตาราง: สร้าง อ่าน เขียน ลบ ผนวก ผนวกเข้ากับ กําหนด และแชร์ แก้ไขสิทธิการใช้งานแต่ละรายการแยกต่างหาก สัญลักษณ์แต่ละตัวตรงกับระดับการเข้าถึงในคีย์

ตัวอย่างให้สิทธิ์การเข้าถึงผู้ติดต่อระดับองค์กรเพื่อให้ผู้ใช้ในแผนก A สามารถดูและอัปเดตผู้ติดต่อที่ทุกคนเป็นเจ้าของ หลีกเลี่ยงการให้สิทธิ์เข้าถึงมากกว่าที่ผู้ใช้ต้องการ เนื่องจากการดําเนินการดังกล่าวทําให้แบบจําลองความปลอดภัยอ่อนแอลง
ความเป็นเจ้าของระเบียนของตารางที่ถูกกรอง (พรีวิว)
คุณลักษณะพรีวิวไม่ได้มีไว้สำหรับการนำไปใช้งานจริงและอาจมีฟังก์ชันการทำงานที่จำกัด คุณลักษณะเหล่านี้สามารถใช้ได้ก่อนการเปิดตัวอย่างเป็นทางการ เพื่อให้ลูกค้าสามารถเข้าใช้งานได้ก่อนเวลาและให้ข้อคิดเห็น
ความเป็นเจ้าของระเบียนที่กรองแล้วช่วยให้ผู้ดูแลระบบสามารถควบคุมการเข้าถึงระเบียน Dataverse ด้วยตัวกรองค่าคอลัมน์ได้ ตัวอย่างเช่น ให้สิทธิ์การเข้าถึงเรกคอร์ดที่ City คอลัมน์เท่ากับ Redmond เท่านั้น ผู้ใช้สามารถสร้าง อ่าน อัปเดต และลบเฉพาะระเบียนที่ตรงกับตัวกรองในบทบาทความปลอดภัยของพวกเขาเท่านั้น
ตารางที่มีความเป็นเจ้าของระเบียนที่กรองแล้วไม่สนับสนุนความเป็นเจ้าของการบันทึก การแชร์ หรือการกําหนด ซึ่งต่างจากตาราง Dataverse แบบดั้งเดิม สิทธิ์ตามตัวกรองจะควบคุมการเข้าถึงระเบียนและให้การเข้าถึงระดับแถวที่ละเอียดโดยไม่จํากัดตาราง คอลัมน์ หรือออบเจ็กต์แบบจําลองอื่นๆ
หมายเหตุ
ใช้ความเป็นเจ้าของระเบียนที่กรองแล้วเพื่อให้สิทธิ์เข้าถึงระเบียนระดับแถวที่ตรงตามเกณฑ์การกรอง ใช้สิทธิ์ตามตัวกรองกับตารางความเป็นเจ้าของระเบียนที่กรองแล้วและตารางที่ผู้ใช้เป็นเจ้าของหรือตารางที่องค์กรเป็นเจ้าของที่มีอยู่ สําหรับตารางที่มีอยู่ วิธีนี้ยังคงรักษาแบบจําลองความเป็นเจ้าของพื้นฐาน
ความเป็นเจ้าของระเบียนในหน่วยธุรกิจที่ปรับปรุงให้ทันสมัย
ใน หน่วยธุรกิจที่ทันสมัย ผู้ใช้สามารถเป็นเจ้าของระเบียนทั่วทั้งหน่วยธุรกิจได้ พวกเขาจำเป็นต้องมีเพียงบทบาทด้านความปลอดภัยในหน่วยธุรกิจใดก็ได้ที่มีสิทธิ์อ่านสำหรับตารางระเบียน พวกเขาไม่จําเป็นต้องมีบทบาทความปลอดภัยในหน่วยธุรกิจแต่ละหน่วยที่มีระเบียนอยู่
หากสภาพแวดล้อมการผลิตของคุณยังคงรักษาการกําหนดค่าการแสดงตัวอย่างสําหรับ ความเป็นเจ้าของเรกคอร์ดในหน่วยธุรกิจต่างๆ ให้ทําตามขั้นตอนเหล่านี้เพื่อเปิดใช้งานความเป็นเจ้าของเรกคอร์ดในหน่วยธุรกิจต่างๆ:
- ติดตั้งตัวแก้ไขการตั้งค่าองค์กร
-
RecomputeOwnershipAcrossBusinessUnitsตั้งค่าการตั้งค่าองค์กรเป็นtrueการตั้งค่านี้จะล็อกระบบนานถึงห้านาทีในขณะที่ระบบคอมไพล์ความเป็นเจ้าของอีกครั้ง หลังจากการคอมไพล์ใหม่ ผู้ใช้สามารถเป็นเจ้าของเรกคอร์ดในหน่วยธุรกิจได้โดยไม่ต้องมีบทบาทความปลอดภัยที่แยกต่างหากในแต่ละหน่วยธุรกิจ เจ้าของเรกคอร์ดยังสามารถกําหนดเรกคอร์ดให้กับผู้ใช้ภายนอกหน่วยธุรกิจที่เป็นเจ้าของเรกคอร์ดได้ - ตั้งค่า
AlwaysMoveRecordToOwnerBusinessUnitเป็นfalseจากนั้นเรกคอร์ดจะยังคงอยู่ในหน่วยธุรกิจเดิมของตนเองเมื่อมีการเปลี่ยนแปลงความเป็นเจ้าของ
สำหรับสภาพแวดล้อมที่ไม่ใช่การใช้งานจริง ให้ตั้งค่า AlwaysMoveRecordToOwnerBusinessUnit เป็น false เพื่อเปิดใช้งานการเป็นเจ้าของระเบียนข้ามหน่วยธุรกิจ
หมายเหตุ
ถ้าคุณปิดการเป็นเจ้าของเรกคอร์ดในฟีเจอร์หน่วยธุรกิจหรือตั้งค่าRecomputeOwnershipAcrossBusinessUnitsเป็นfalseการใช้เครื่องมือ OrgDBOrgSettings สําหรับ Microsoft Dynamics CRM คุณจะไม่สามารถตั้งค่าหรืออัปเดตเขตข้อมูลหน่วยธุรกิจที่เป็นเจ้าของได้ ระบบยังอัปเดตเขตข้อมูล หน่วยธุรกิจที่เป็นเจ้าของ สําหรับแต่ละเรกคอร์ดเพื่อให้ตรงกับหน่วยธุรกิจของเจ้าของเมื่อค่าแตกต่างกัน
ทีม (รวมถึง ทีมในกลุ่ม)
ทีมคือองค์ประกอบพื้นฐานด้านความปลอดภัยที่อยู่ภายใต้หน่วยธุรกิจ เมื่อคุณสร้างหน่วยธุรกิจ Dataverse จะสร้างทีมเริ่มต้นโดยอัตโนมัติ Dataverse จะจัดการสมาชิกของทีมเริ่มต้น ซึ่งรวมถึงผู้ใช้ทั้งหมดที่เกี่ยวข้องกับหน่วยธุรกิจนั้น คุณไม่สามารถเพิ่มหรือลบสมาชิกได้ด้วยตนเอง Dataverse อัปเดตการเป็นสมาชิกเมื่อผู้ใช้ถูกเชื่อมโยงหรือยกเลิกการเชื่อมโยงกับหน่วยธุรกิจ Dataverse สนับสนุนทีมสองประเภท: ทีมเจ้าของและทีมที่สามารถเข้าถึงได้
- ทีมเจ้าของสามารถเป็นเจ้าของระเบียนได้ สมาชิกในทีมสามารถเข้าถึงระเบียนที่ทีมเป็นเจ้าของได้โดยตรง ผู้ใช้สามารถเป็นสมาชิกของหลายทีม ซึ่งให้สิทธิ์ในวงกว้างโดยไม่ต้องจัดการการเข้าถึงสําหรับผู้ใช้แต่ละราย
- ส่วนถัดไปจะอธิบายทีมที่สามารถเข้าถึงให้เป็นส่วนหนึ่งของการแชร์ระเบียน
การใช้เรกคอร์ดร่วมกัน
แชร์แต่ละระเบียนกับผู้ใช้หรือทีมเพื่อจัดการข้อยกเว้นที่ไม่เหมาะสมกับความเป็นเจ้าของระเบียนหรือแบบจําลองการเข้าถึงการเป็นสมาชิกหน่วยธุรกิจ ใช้การแชร์ที่ประหยัดเนื่องจากสามารถลดประสิทธิภาพและทําให้ปัญหาการเข้าถึงแก้ไขปัญหาได้ยากขึ้น การแชร์กับทีมมีประสิทธิภาพมากกว่าการแชร์กับผู้ใช้แต่ละราย
การเข้าถึงทีมช่วยให้สามารถแชร์ได้ขั้นสูงยิ่งขึ้น Dataverse จะสร้างทีมการเข้าถึงโดยอัตโนมัติและแชร์การเข้าถึงระเบียนโดยยึดตามเทมเพลตของทีมที่เข้าถึง ซึ่งกําหนดสิทธิ์ นอกจากนี้ทีมที่สามารถเข้าถึงยังสนับสนุนการจัดการการเป็นสมาชิกด้วยตนเองโดยไม่มีเทมเพลต Dataverse ไม่อนุญาตให้ทีมการเข้าถึงเป็นเจ้าของระเบียนหรือมีบทบาทความปลอดภัย ซึ่งช่วยปรับปรุงประสิทธิภาพการทำงาน ผู้ใช้สามารถเข้าถึงได้เมื่อมีบางคนแชร์ระเบียนด้วยทีมเข้าถึงที่พวกเขาเป็นสมาชิกอยู่
การรักษาความปลอดภัยระดับเรกคอร์ดใน Dataverse
ปัจจัยหลายตัวกําหนดการเข้าถึงระเบียนของผู้ใช้ Dataverse รวมการเข้าถึงจากบทบาทด้านความปลอดภัยหน่วยธุรกิจ สมาชิกในทีม และระเบียนที่ใช้ร่วมกันของผู้ใช้ สิทธิ์เหล่านี้ใช้ได้เฉพาะภายในฐานข้อมูลของสภาพแวดล้อมเดียวเท่านั้น และ Dataverse จะติดตามรายการเหล่านั้นแยกกันในแต่ละฐานข้อมูล ผู้ใช้ยังจําเป็นต้องมีสิทธิ์การใช้งาน Dataverse ที่เหมาะสม
ความปลอดภัยระดับคอลัมน์ใน Dataverse
ใช้การรักษาความปลอดภัยระดับคอลัมน์เมื่อการเข้าถึงระดับระเบียนไม่ตรงตามความต้องการของสถานการณ์ทางธุรกิจ การรักษาความปลอดภัยระดับคอลัมน์ช่วยให้คุณสามารถควบคุมการเข้าถึงที่ละเอียดมากขึ้น ซึ่งสนับสนุนคอลัมน์แบบกําหนดเองและคอลัมน์ระบบส่วนใหญ่ทั้งหมด คอลัมน์ระบบส่วนใหญ่ที่มีข้อมูลระบุตัวตนส่วนบุคคล (PII) จะสนับสนุนการรักษาความปลอดภัยแต่ละรายการ เมตาดาต้าของคอลัมน์ระบบแต่ละคอลัมน์จะระบุว่ามีความปลอดภัยระดับคอลัมน์หรือไม่
เปิดใช้งานการรักษาความปลอดภัยระดับคอลัมน์แยกต่างหากสําหรับแต่ละคอลัมน์ จากนั้นสร้างโปรไฟล์ความปลอดภัยของคอลัมน์เพื่อจัดการการเข้าถึง โปรไฟล์จะแสดงรายการคอลัมน์ที่มีการเปิดใช้งานการรักษาความปลอดภัยระดับคอลัมน์และกําหนดสิทธิ์ในการสร้าง อัปเดต และอ่านสําหรับแต่ละคอลัมน์ เชื่อมโยงโปรไฟล์กับผู้ใช้หรือทีมเพื่อให้สิทธิ์การเข้าถึงคอลัมน์ที่มีความปลอดภัยในระเบียนที่พวกเขาสามารถเข้าถึงได้อยู่แล้ว การรักษาความปลอดภัยระดับคอลัมน์ไม่ได้ให้สิทธิ์การเข้าถึงระดับระเบียน ใช้ได้เฉพาะเมื่อจําเป็นเนื่องจากการใช้งานที่มากเกินไปสามารถลดประสิทธิภาพการทํางานได้
การจัดการความปลอดภัยข้ามสภาพแวดล้อมที่หลากหลาย
ใช้โซลูชัน Dataverse เพื่อย้ายบทบาทความปลอดภัยและโปรไฟล์ความปลอดภัยของคอลัมน์ระหว่างสภาพแวดล้อม สร้างและจัดการหน่วยธุรกิจและทีมแยกกันในแต่ละสภาพแวดล้อม และกําหนดผู้ใช้ให้กับคอมโพเนนต์ความปลอดภัยที่จําเป็น
กำหนดค่าความปลอดภัยผู้ใช้ในสภาพแวดล้อม
หลังจากที่คุณสร้างบทบาท ทีม และหน่วยธุรกิจในสภาพแวดล้อมให้กําหนดการตั้งค่าความปลอดภัยของผู้ใช้แต่ละราย เมื่อคุณสร้างผู้ใช้ ให้เชื่อมโยงผู้ใช้กับหน่วยธุรกิจ ตามค่าเริ่มต้น Dataverse เชื่อมโยงผู้ใช้กับหน่วยธุรกิจรากขององค์กร และเพิ่มผู้ใช้ไปยังทีมเริ่มต้นของหน่วยธุรกิจ
กําหนดบทบาทความปลอดภัยที่จําเป็นแก่ผู้ใช้ และเพิ่มผู้ใช้ไปยังทีมที่เหมาะสม เนื่องจากทีมยังสามารถมีบทบาทด้านความปลอดภัย สิทธิพิเศษที่มีผลบังคับใช้ของผู้ใช้จะรวมบทบาทที่มอบหมายโดยตรงกับบทบาทจากสมาชิกในทีม Dataverse ใช้สิทธิ์แบบจํากัดน้อยที่สุดจากสิทธิ์การใช้งานเหล่านี้ สําหรับการฝึกปฏิบัติ ดูการกําหนดค่าความปลอดภัยสภาพแวดล้อม
หากคุณใช้การรักษาความปลอดภัยระดับคอลัมน์ ให้เชื่อมโยงผู้ใช้หรือทีมของผู้ใช้คนใดกลุ่มหนึ่งเข้ากับโปรไฟล์ความปลอดภัยของคอลัมน์
การรักษาความปลอดภัยเป็นหัวข้อที่ซับซ้อน ผู้สร้างแอปพลิเคชันและทีมที่ดูแลสิทธิ์ของผู้ใช้ควรทํางานร่วมกันบนความปลอดภัย ประสานงานการเปลี่ยนแปลงที่สําคัญเป็นอย่างดีก่อนการปรับใช้