本頁說明如何為 Azure Databricks Git 資料夾設定 Git 整合,包括憑證、網路連線及安全功能。 要建立 Git 資料夾並開始使用 Git 操作,請參見 「建立與管理 Git 資料夾」。
重要
互動開發時使用 Git 資料夾。 對於 CI/CD 及生產部署,請使用具備版本控制工件及工作負載身份聯邦的聲明式自動化包。 請參考 CI/CD 搭配 Databricks Git 資料夾,以及什麼是宣告式自動化套件?
先決條件
開始前,請確認以下事項:
- 你的工作區裡有啟用 Git 資料夾(預設是啟用的)。 請參見 啟用或停用 Databricks Git 資料夾。
- 你有一個 Git 提供者帳號(GitHub、GitLab、Azure DevOps 或 Bitbucket)。
對於私有倉庫或寫入操作,你有來自 Git 供應商的個人存取權杖(PAT)或 OAuth 憑證。 請參閱 將您的 Git 提供者連接至 Databricks。
注意
您可以複製沒有 Git 認證的公用遠端存放庫。 若要修改公開遠端儲存庫或使用私有倉庫,請設定帶有 寫入 權限的 Git 憑證。
新增 Git 憑證
要在 Databricks 中設定 Git 憑證:
- 在Azure Databricks工作區頂欄點擊你的使用者名稱,選擇Settings。
- 點擊 連結帳戶。
- 按一下 新增 Git 認證。
- 從下拉選單選擇您的 Git 供應商。 部分服務提供商提供 OAuth 帳戶連結,另一些則需要個人存取令牌(PAT)。 如果你用 OAuth 連結帳號,請完成驗證流程後跳到最後一步。
- 在 Git 提供者的電子郵件 欄位輸入您的電子郵件。
- 將你的 PAT 貼到 代幣 欄位。 關於建立 PAT 的說明,請參見 「Connect your Git provider to Databricks」。 如果您的組織在 GitHub 啟用了 SAML SSO,請授權您的個人存取權杖用於 SSO。
- 按一下儲存。
你也可以使用 Databricks Repos API來管理 Git 憑證。
為群組(角色)新增 Git 憑證
如果你的工作空間使用 基於角色的存取控制(RBAC),一個群組可以攜帶自己的 Git 憑證。 此憑證驗證所有以群組身份執行的 Git 操作。 這包括克隆一個 Git 工作庫,該工作以群組 身份執行 ,以及當使用者 扮演群組時進行克隆、提交和推送。
群組 Git 憑證會讓所有擔任該角色的使用者都能一致存取 Git 提供者,以執行該角色的工作,例如工作、Terraform 和 API 存取。 它不依賴於任何個人的憑證或其儲存庫權限。
你必須在群組上取得 管理 權限,才能新增 Git 憑證。
要將 Git 憑證加入群組:
- 前往 設定>身分與存取權>群組,然後開啟該群組。
- 前往 Git 整合 標籤。
- 選擇 Git 服務提供者,輸入個人存取權杖(或使用 OAuth 連線),並為群組設定 Git 用戶名 和 Git 電子郵件 。
- 按一下儲存。
每個群組每個工作空間最多可擁有 10 個 Git 憑證,並由所有接管該群組的使用者共享。
令牌權限
Azure Databricks 建議為群組的 Git 憑證使用唯讀令牌。 所有擔任此角色的人都共享憑證,因此唯讀令牌能限制若令牌外洩或被濫用時的損害。 它可以複製,但無法推送、刪除分支,或以群組的 Git 身分建立提交。 使用唯讀憑證時,使用者會針對該角色的資料進行編寫,然後使用自己的個人憑證推送,因此你的 Git 提供者會將提交歸屬於個別開發者。 關於創作工作流程,請參考「 Author in a Git」資料夾中的角色扮演。
只有當你希望使用者在作為群組時提交並推送時,才授予 token 寫入權限。 因為工作區的 UI 會在單一操作中同時提交並推送,所以以群組身分提交需要寫入權限。 你的 Git 提供者會將這些承諾歸因於群組的 Git 身份,而非個人。
底層 Git 帳號
用專用服務或機器人帳號(例如 GitHub 機器使用者或 GitLab 部署令牌)來備份群組的憑證,而不是用個人使用者的憑證。 個人代幣會將群組的 Git 存取權限綁定在某個人的生命週期上:如果該使用者離開、輪換代幣,或工作區管理員停用帳號,Git 工作會在群組中斷時執行,而你的 Git 提供者會將群組的非互動提交歸屬於該個人。 專用的服務帳號可避免這種綁定,而且你可以不受任何團隊成員影響而獨立輪替其憑證。
Azure DevOps
預設情況下,Git 整合會使用你的 Microsoft Entra ID 令牌,如果你沒有輸入令牌或應用程式密碼。 如果你提供 Azure DevOps 個人存取權杖,Git 整合就會用那個。 請參閱 個人存取令牌。
更新 Azure 密碼後,請用 Databricks 重新認證。 否則,Azure DevOps 連線驗證可能需要長達 24 小時。
如果你無法使用 Microsoft Entra ID 認證的 Azure DevOps clone 資料庫,請參見 Microsoft Entra ID 的條件存取政策 (CAP) 問題 。
每位使用者擁有多個 Git 憑證
Databricks 允許每位使用者儲存多個 Git 憑證,因此你可以使用不同的提供者或帳號,而不必更換憑證。

選擇 Git 資料夾的憑證
每個 Git 資料夾都可以使用特定的憑證來執行 Git 操作。 要更改 Git 資料夾的憑證:
- 打開 Git 資料夾,進入 Git 設定 標籤。
- 在 Git 憑證中,從下拉選單選擇一個憑證。
- 按一下儲存。

預設憑證的運作方式
每個 Git 提供者都支援每位使用者一個預設的 Git 憑證。 Databricks 會自動使用此預設憑證來執行:
你為提供者建立的第一筆憑證會自動成為預設憑證。 要更改預設憑證:
- 到 使用者設定>連結帳號。
- 點擊 kebab
 在你想預設的憑證旁邊。
- 選取 設定為預設。
限制
- 需要非預設 Git 憑證的服務提供者工作必須使用服務主體。
- Databricks GitHub App 只允許一個 連結憑證。
- 每位使用者最多可擁有 10 個 Git 憑證。
配置 Git 提交身份
你的 Git 提交身份決定了從 Databricks 提交的提交在你的 Git 提供者中如何呈現。 當你透過 Databricks 的 Git 資料夾提交時,你的 Git 提供者需要識別你是作者。 設定您的電子郵件地址,以便:
- 提交會出現在你的 Git 供應商資料頁面中
- 你的個人資料圖片和名字顯示正確無誤
- 你將獲得應有的貢獻認可
- 團隊成員可以追蹤是誰做了每項變更
提交身份的運作方式
當你用電子郵件地址設定 Git 憑證時:
-
電子郵件: 成為所有提交的作者電子郵件 (
GIT_AUTHOR_EMAIL和GIT_COMMITTER_EMAIL) -
用戶名: 成為提交者名稱(
GIT_AUTHOR_NAME和GIT_COMMITTER_NAME)
如果你沒指定電子郵件地址,Databricks 會用你的 Git 用戶名當作電子郵件。 這可能會阻礙你的 Git 服務提供者正確地進行提交歸因。
Git 歷史中的 commit 範例:
commit 480ee5b0214e4d46db2da401a83794c5f5c5d375 (HEAD -> main)
Author: GitHub-username <your.email@example.com>
Date:   Fri Sep 26 00:38:23 2025 -0700

    My commit message
Git 提供者範例:
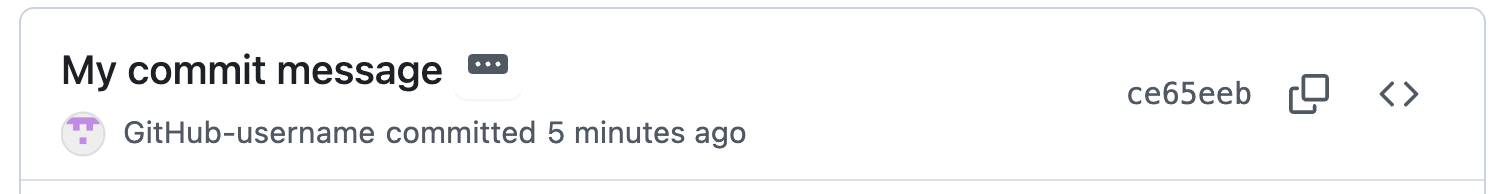
注意
如果你在電子郵件設定尚未開放前建立了 Git 憑證,你的電子郵件欄位會預設為你的使用者名稱。 更新為您的實際電子郵件地址,便於正確提交歸屬。
扮演角色時承諾身份
如果你的工作空間使用 RBAC,提交時你以何種身分操作,會決定該次提交的作者。 你以使用者身份所做的提交會使用你的個人 Git 憑證,所以你的 Git 提供者會把這些歸屬於你。 當你以 某個角色身分執行操作時,所做的提交會使用 該角色的 Git 憑證,因此你的 Git 提供者會將這些提交歸屬於該角色的 Git 身分。 如需瞭解撰寫時如何在兩者之間做選擇,請參閱在 Git 資料夾中以角色身分撰寫。
連結GitHub憑證
如果你透過 Databricks GitHub 應用程式 使用 linked Git 憑證,Databricks 會自動設定你的電子郵件和 Git 身份。 如果你的身份設定不正確,請批准所需權限或重新連結你的GitHub帳號以獲得正確的權限。
設定網路連線
Git 資料夾需要與你的 Git 供應商有網路連線。 大多數設定都能透過網路運作,無需額外設定。 不過,如果你有以下條件,可能需要額外的設定:
- 你 Git 供應商的 IP 允許清單
- 自架 Git 伺服器(GitHub Enterprise、Bitbucket Server、GitLab 自管理)
- 私人網路主機
具備 Git CLI 存取權限 的 Git 資料夾,在無伺服器運算上執行基於 UI 的 Git 操作。 工作區管理員必須確保無伺服器運算能到達你的 Git 供應商。
若要將無伺服器計算系統連接到私有 Git 伺服器,請設定帶有私有端點規則的網路連接配置(NCC)。 請參閱 「配置 Databricks Serverless Private Git 」以了解設定步驟。 你不需要啟用無伺服器的私有 Git 預覽才能使用 NCC 連線。
要啟用無伺服器運算,請參見 「Connect to serverless compute」。
設定 IP 允許清單
如果你的 Git 伺服器可透過網際網路存取,但使用 IP 允許名單,例如 GitHub 允許名單:
- 在 Azure Databricks regions 取得您所在區域的 Databricks 控制層 NAT IP 位址。
- 把這個 IP 位址加入你的 Git 伺服器的 IP 允許清單。
配置私人 Git 伺服器
如果你架設私人 Git 伺服器,請參考 設定 Azure Databricks Git 資料夾的私人 Git 連線,或聯絡你的 Databricks 帳號團隊取得設定說明。
安全特徵
Databricks Git 資料夾包含以下安全功能以保護您的程式碼與憑證:
加密 Git 憑證
使用 Azure Key Vault 來用你自己的加密金鑰(客戶管理金鑰)加密 Git 個人存取權杖和其他 Git 憑證。
欲了解更多資訊,請參閱 客戶管理金鑰的加密資料。
Git URL 允許清單
Workspace 管理員可以限制使用者能存取的遠端儲存庫。 這有助於防止程式碼外洩,並強制使用核准的儲存庫。
如果你使用 Microsoft Entra ID 認證搭配 Azure DevOps,預設允許清單會限制 Git 網址:
dev.azure.comvisualstudio.com
對於自訂的 CNAME 或 Git URL 別名,設定自訂允許清單,並明確加入這些 URL,如果你想使用它們。
建立一個 Git URL 允許清單
要設定允許清單:
在Azure Databricks工作區頂欄點擊你的使用者名稱,選擇Settings。
點擊 開發。
選擇 Git URL 允許清單權限 選項:
- 停用(無限制): 不執行允許名單。
- 限縮複製、提交及推送至允許的 Git 存儲庫: 限制所有操作只能使用允許列表中的網址。
- 只限制提交與推送至允許的 Git 倉庫: 只限制寫入操作。 複製和拉取仍然不受限制。
點擊
 Edit iconGit URL 允許清單旁的:空白清單。
輸入一個逗號分隔的網址前綴清單。 Databricks 採用前綴匹配(不區分大小寫)來允許資料庫存取。 不支援通配符。
範例:
-
https://github.com- 允許所有GitHub儲存庫 -
https://github.com/CompanyName- 限制特定組織 -
https://dev.azure.com/CompanyName- 限制於 Azure DevOps 組織
不要輸入帶有使用者名稱或認證權杖的網址,因為這些網址可能會被全球複製,並可能阻止使用者使用 Git 資料夾。
-
按一下儲存。
儲存新清單會覆蓋現有的允許清單。 變更可能需要長達15分鐘才能生效。
存取控制
注意
只有 高級方案 包含存取控制。
透過設定權限來控制誰能存取你工作區中的 Git 資料夾。 權限會適用於 Git 資料夾內的所有內容。 請指定以下其中一個權限等級:
-
NO PERMISSIONS: 無法存取 Git 資料夾 -
CAN READ:僅查看檔案 -
CAN RUN: 檢視並執行檔案 -
CAN EDIT: 檢視、執行及修改檔案 -
CAN MANAGE:完全控制,包括分享與刪除
關於 Git 資料夾權限的詳細資訊,請參見 Git 資料夾 ACL。
稽核記錄
啟用 審計日誌後,Databricks 會記錄所有 Git 資料夾操作,包括:
- 建立、更新或刪除 Git 資料夾
- 在工作區中列出 Git 資料夾
- Git 資料夾與遠端倉庫之間的變更同步
祕密偵測
Git 資料夾會在提交前自動掃描程式碼找出暴露的憑證。 如果偵測到以下情況,它會警告你:
- AWS 存取金鑰 ID 以
AKIA開頭 - 其他敏感的憑證模式
其他資源
設定好 Git 資料夾後,請探索以下相關主題: