雲端應用程式已成為組織內的關鍵實體,可提高生產力並啟用遠端工作。 隨著這些應用程式的採用率提高,安全性與合規性系統管理員必須處理雲端應用程式的使用可能會讓組織暴露的風險。
無論是遍及純 Web 應用程式,還是每日新增的 OAuth 應用程式,影子 IT 都是重大疑慮,因此需要專門的管理體驗來處理組織中的這類項目。
系統管理員應該能夠取得使用中應用程式的所有風險和使用方式相關信息,為組織做出最佳決策。
Microsoft Defender for Cloud Apps 中的應用程式體驗會提供應用程式在組織中使用量的必要高階概觀,並結合應用程式可能向組織公開的風險。 允許單一體驗來檢閱所有應用程式的陰影使用量和風險,可讓系統管理員快速做出有關組織中應用程式使用量的相關信息決策。
此體驗同時涵蓋探索到的應用程式(屬於 Defender for Cloud Apps 的純粹陰影 IT 探索功能)以及任何探索到的 OAuth 應用程式(屬於其針對 Microsoft 365 應用程式的 OAuth 應用程式探索功能)。
探索到的雲端應用程式
您可以在這裡檢閱應用程式的高階使用量統計數據、了解組織中使用應用程式的熱門實體、識別使用趨勢,以及檢閱對組織造成的潛在風險。

在 [資訊] 索引標籤中熟悉 90 個以上影響應用程式風險的風險指標,以繼續調查應用程式的風險。

深入探討應用程式的使用量趨勢,以識別使用量尖峰、跨各種維度的熱門實體,例如數據上傳、交易、總流量等等。
繼續調查的方法是檢視前 100 名使用者、來源 IP 和裝置(啟用 Defender for Endpoint integration 時),以便在另一個實體脈絡中繼續進行調查。
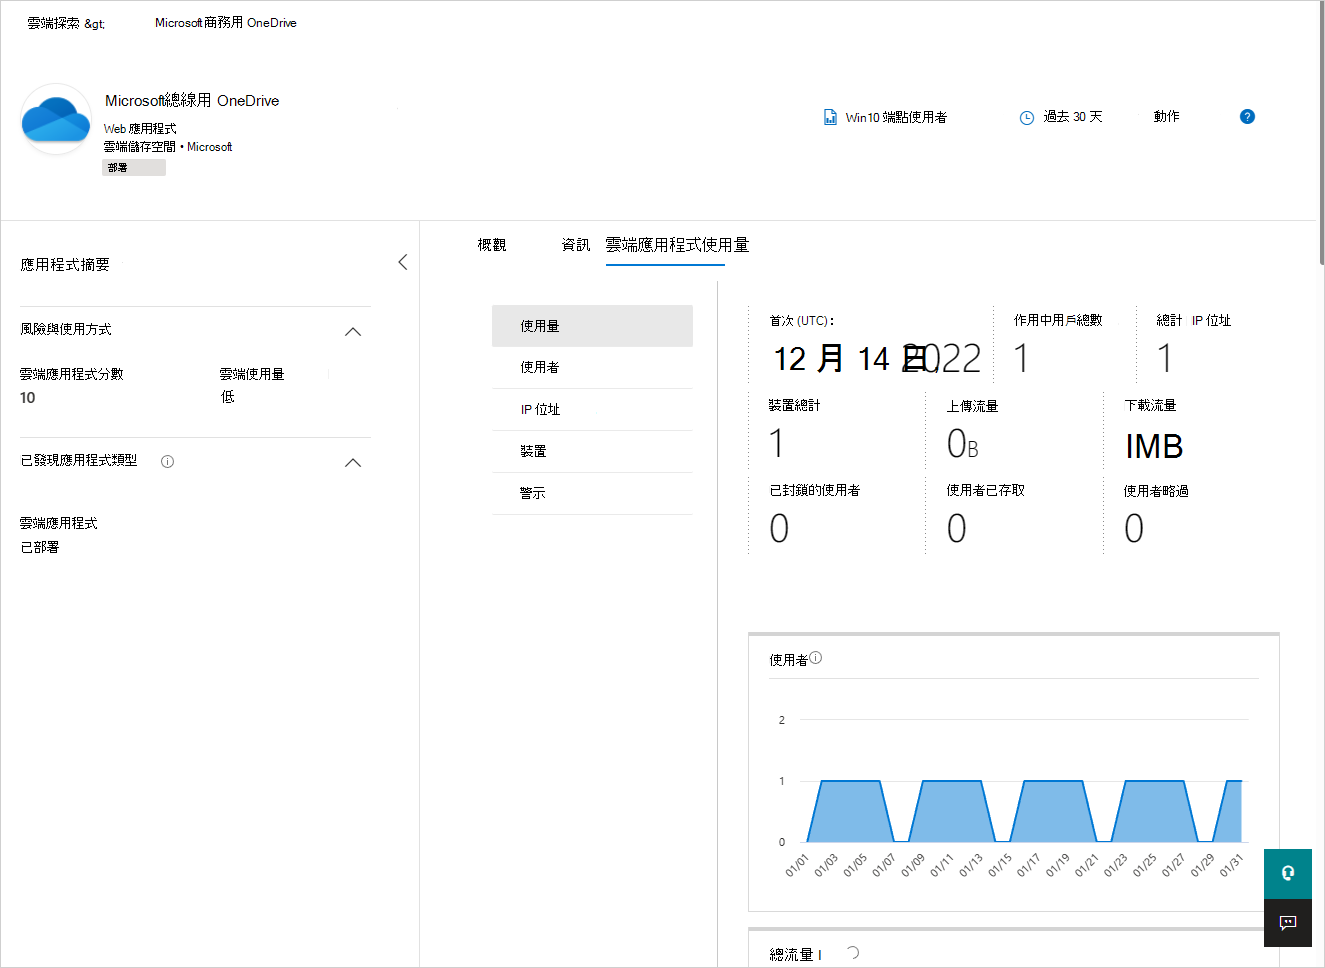
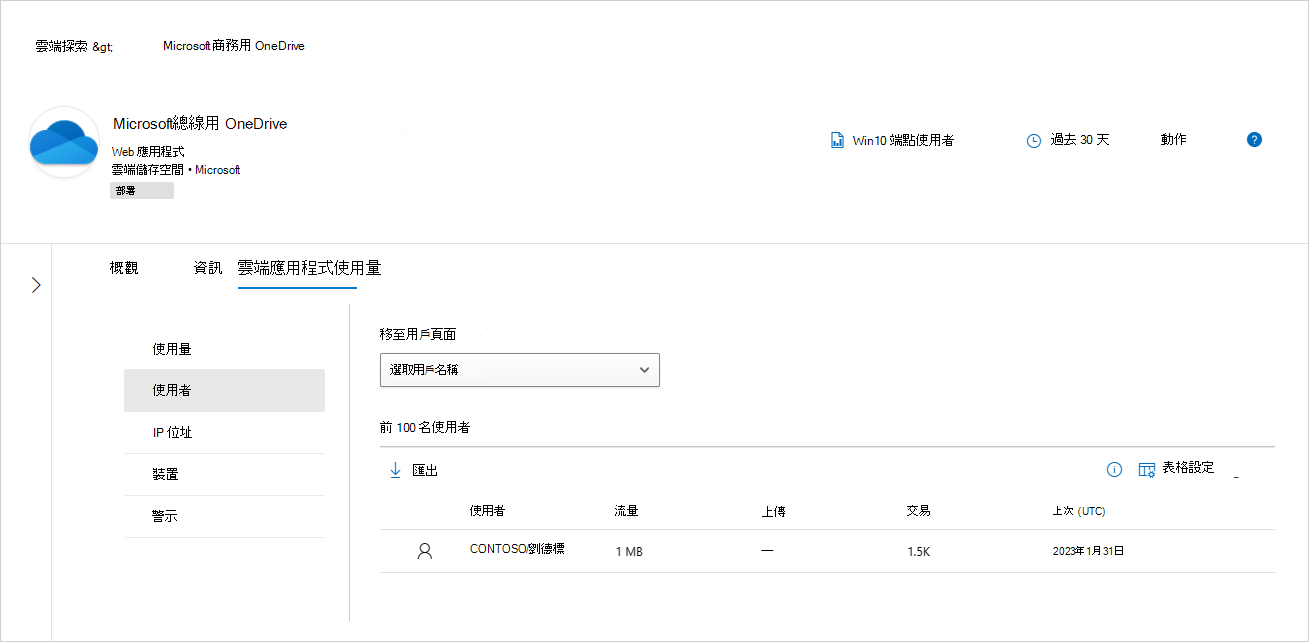

分析風險與應用程式使用量之後,系統管理員可以使用應用程式動作來決定應該將哪些應用程式控制項套用至此應用程式。 系統管理員可以透過下列方式控制雲端應用程式:
- 為應用程式加上內建標籤,以便在網路層級(端點或已整合的第三方網路設備)進一步強制執行存取控制。 如需詳細資訊,請參閱治理已探索到的應用程式。
- 將應用程式納入 Microsoft Entra ID,以管理登入,並在適用時治理使用者。 如需更多資訊,請參閱 將應用程式新增至您的租用戶。
- 使用條件式存取應用程控來監視和控制用戶會話、防止有風險的動作,以及避免潛在的數據外洩。 如需詳細資訊,請參閱使用 Microsoft Defender for Cloud Apps 條件式存取應用程控來保護應用程式。
- 如果適用,請透過 Defender for Cloud Apps 中的應用程式連接器來連線應用程式。 如需詳細資訊,請 參閱連線應用程式。
探索到的 OAuth 應用程式
探索並檢閱 OAuth 應用程式的許可權等級、授與的許可權數量和類型、整個組織的已同意使用者,以及跨組織資產的應用程式同意和稽核活動趨勢。

深入檢視以取得 OAuth 應用程式的更多中繼資料,進一步調查應用程式活動和應用程式同意授權,並利用應用程式動作判斷是否應讓此應用程式繼續存取組織資產,或將其封鎖。

用戶端應用程式內容 (預覽)
注意事項
這是預覽功能,不保證跨雲端和用戶端應用程式進行完整對應。 如果已知的用戶端應用程式未對應至探索到的雲端應用程式,請 連絡支持人員。 用戶端應用程式內容僅適用於探索到的雲端應用程式。 若要檢視組織中探索到的用戶端應用程式完整清單,請流覽 適用於端點的 Microsoft Defender 中的威脅弱點管理。
對於使用 適用於端點的 Microsoft Defender 威脅弱點管理解決方案的客戶,用戶端應用程式內容將可作為體驗的一部分,以進一步瞭解組織中應用程式的完整使用內容。 例如,如果探索到 WhatsApp Web 應用程式,而且整個組織正在安裝 WhatsApp 用戶端,WhatsApp 用戶端安裝和版本弱點的相關信息會出現在雲端應用程式的 [概觀] 索引卷標中。