運用 DevSecOps 落實 開發安全實務。 DevSecOps 將安全性整合至開發與營運中,使團隊能夠管理軟體風險,同時以業務所需的速度交付可靠的能力。
本指引是 Microsoft 安全性 採用框架(SAF)的一部分。 它著重於將安全納入正常工程工作所需的操作模型與流程變更。
DevSecOps 不是獨立的安全框架、最後把關關卡,或是於 DevOps 完成後才開始的成熟度階段。 這是現代軟體交付的安全性面向。
現代開發環境中的安全風險
現代開發創造了從一個想法到生產環境的強大路徑。 原始碼倉庫、開發端點、建置系統、自動化、服務識別、工件、相依性及雲端平台都會影響進入生產環境的內容。
攻擊者會鎖定這些路徑,因為入侵可能提供以下存取權限:
- 專有原始碼與智慧財產權。
- 開發者、工作負載與服務身份。
- 憑證、秘密和正式環境資料。
- 建置產物與部署組態。
- 透過軟體供應鏈入侵的客戶或合作夥伴環境。
安全風險可從多個相關領域進入:
| 風險區域 | Examples | 潛在影響 |
|---|---|---|
| 應用程式設計與實作 | 不安全授權、輸入驗證不正確、加密機制薄弱、資料處理不安全,或商業邏輯缺陷 | 未經授權的存取、資料外洩、業務流程遭操縱,或持續遭到入侵 |
| 開發基礎設施與自動化 | 被入侵的開發端點、儲存庫、管線、建置代理、基礎設施即程式碼範本或服務身分 | 惡意更改程式碼或設定、盜用憑證、被竄改的產物,或未經授權的部署 |
| 軟體供應鏈 | 易受攻擊或惡意的套件、容器映像檔、工具、擴充功能或平台服務 | 組織工作負載或下游客戶與合作夥伴遭入侵 |
| Operations | 配置薄弱、監控不足、補丁延遲或復原計畫不完整 | 暴露時間更長,損害更大,商業服務恢復速度較慢 |
保護軟體以及用來建立、交付和操作軟體的系統。
及早導入安全性,然後持續驗證
向左轉意味著在開發決策中及早將安全措施納入決策,以改變結果,而非在設計與實作完成後才發現問題。
將適當的安全實務納入:
- 構思與規劃。
- 架構與設計。
- 開發與測試。
- 建置與發行。
- 部署與作業。
早期整合降低了修復安全問題的成本與中斷,同時讓團隊有更多風險應對的選擇。 採用經過驗證的實務,如 Microsoft 安全性開發週期(SDL),並在規劃時納入治理、風險、隱私、安全與合規要求,而非將其視為最終的發佈門。
左移並不代表不必事後驗證。 假設人員、自動化和控制系統都會失敗。 發布前重新檢查重要需求,監控生產中的工作負載,並將營運經驗回饋到設計與工程中。 這種早期行動與持續驗證的結合,提供了縱深防禦。
在安全的完成定義中設定最小生產可行性
在團隊安全定義的「完成」定義中,使用最小生產可行性作為發佈品質門檻。 它是工作負載在生產環境中所需的最低開發、安全與營運需求。 最小可行產品不能僅因具備功能就視為可投入正式環境。
每次正式發布前,請驗證所有三個維度:
| Requirement | 供生產使用的最低成果 |
|---|---|
| 開發 | 該軟體符合企業與使用者的需求。 |
| 安全性 | 該軟體符合與其風險相應的安全、 安全性、隱私與合規要求。 |
| Operations | 該軟體符合可用於正式環境的品質、效能、可靠性、可支援性、監控及復原需求。 |
將這些面向視為同一項版本發布決策中的同步輸入因素,而不是視為從 Development 到 DevOps 再到 DevSecOps 的先後順序。 從構思到正式運作,全程都要納入安全考量。
依據工作負載的業務影響、暴露程度及法規義務,調整嚴謹程度。 在每次發布時改善或維持所需的成果。
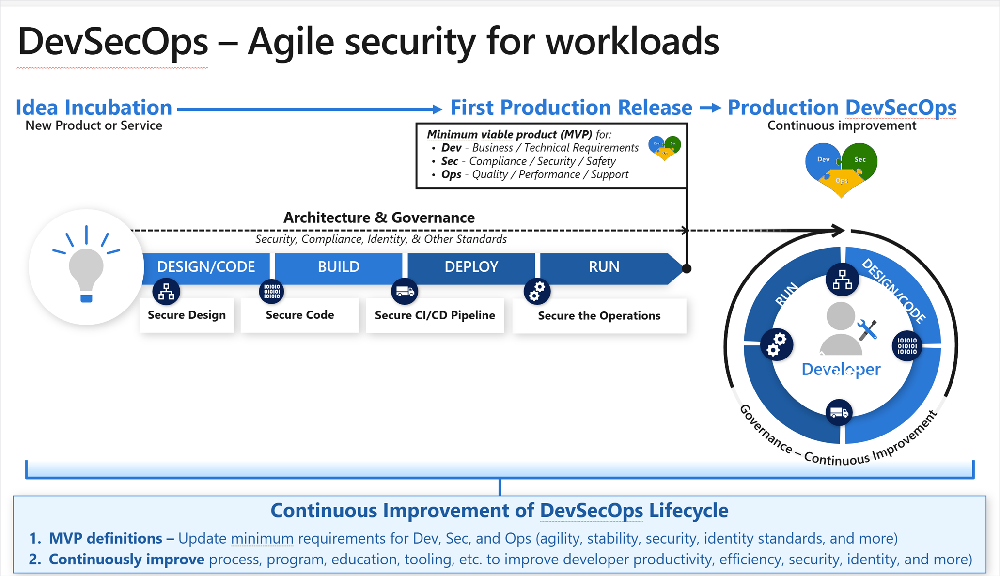
將資安整合到工程工作流程
當安全性採用與其他工程工作相同的機制時,效果最佳。 避免採用獨立的流程,以免迫使產品與工程團隊找出、轉譯並維護重複的需求內容。
繪製從構想到正式上線及持續維運的路徑。 識別:
- 負責產品、架構、風險、發布及營運決策的人與團隊。
- 涉及的倉庫、分支、工具、身份、環境與自動化。
- 觸發建置、測試、核准、部署和回滾的事件。
- 各階段所需的安全活動。
- 解決設計缺陷、漏洞、相依性問題及資安事件的路徑。
接著將安全整合進正常工作流程:
- 追蹤與其他工程工作相同的待辦清單與工作管理系統中的安全需求與缺陷。
- 使用相同的優先排序語言來處理安全與非安全缺陷,讓團隊能做出明智的權衡。
- 在架構與設計決策中納入資安專業知識。
- 以適當的審查與核准機制保護高影響分支和發布作業。
- 記錄程式碼到生產環境的路徑,讓團隊能看到變更在哪裡被驗證,以及誰可以授權。
- 利用不究責的事後檢討來汲取安全教訓並改進系統,而非指責他人。
自動化可重複的安全工作
自動化幫助團隊一致地執行控制,並減少遵循安全作業所需的工作量。
利用自動化來:
- 套用政策與設定檢查。
- 掃描程式碼、相依性、機密資訊、基礎架構即程式碼及部署配置。
- 適當時產生並保存來源追溯資訊及軟體物料清單。
- 強制執行分支、建置、成品與發行保護。
- 在可行情況下,盡可能使用短期有效的聯邦身分識別,取代長期有效的管線機密。
- 建立可重複且安全的環境與部署模式。
- 將安全性發現項目納入團隊的正常處理流程。
利用自動化幫助工程師採取行動,而不是讓低品質的發現結果淹沒他們。 調整工具、指派修復責任與服務層級,並在團隊需要協助解讀結果時提供安全專業知識。
像 Azure 登陸區域這類平台基礎,可以提供可重複使用的治理、安全與部署自動化模式。 運用平台工程與標準化路徑,使安全方案成為最簡單且實際可行的方案。
根據業務風險採取相應的嚴謹程度
並非所有工作負載都需要相同的控制。 使用一個基於風險的基準,考量以下因素:
- 業務關鍵性與潛在財務影響。
- 客戶、合作夥伴、安全或法規後果。
- 資料敏感性與特權。
- 暴露於外部使用者和不受信任的輸入。
- 影響其他系統或下游客戶的能力。
- 軟體的預期壽命與支援模式。
建立生產軟體的標準基線,強化高衝擊工作負載的保證,並為臨時原型或緊急業務需求建立受控的例外程序。 若有例外,請記錄未達成需求、營業理由、補償控制措施、到期日及整改計畫。 只有獲授權限的人員才能核准此例外情況並接受剩餘風險。
指派問責、職責與決策權限
DevSecOps 改變了開發、安全與營運團隊的協作方式。 產品與工程團隊對其所交付的軟體之功能性、安全性、可靠性及營運成果負責。 資安專家有明確職責:定義與解讀安全需求、為團隊提供建議與協助、挑戰風險決策,並提供專業知識與可重複使用的模式。
將決策權與交付責任分開分配。 只有擁有授權權限的人才能批准例外或接受殘餘風險。 上報超出團隊權限的決策。
領導者可以透過以下方式支持此模式:
- 設定功能性、安全性、可靠性與交付的共同目標。
- 讓業務緊迫性及可能的安全影響對整個團隊都可見。
- 確保沒有任何單一職能會預設在所有權衡中勝出。
- 將資安納入產品與工程計畫,而非外部的事後考量。
- 期待持續改進,而非立刻追求完美。
- 以身作則,尊重其他學科的專業與限制。
團隊需要時間來培養技能與共同做法。 透過說明變革的重要性、提供實務訓練與自動化,並根據經驗逐步改進,讓變革更容易被採用。
有意識地管理摩擦
每個控制都會增加某種成本或延遲。 目標不是消除摩擦,而是將正確的摩擦放在正確的位置。
- 健康的摩擦 會在決策能降低實質風險的階段,促使進行有用的審查、威脅建模、測試或核准。
- 不健康的摩擦 延遲交付卻未帶來相稱的風險降低,產生過多的誤報,或迫使團隊在脫節的流程間重複工作。
衡量控制措施對風險與工程流程的影響。 移除價值有限的步驟,改善雜訊工具,自動化可重複的檢查,並保留有意識的人工審查,針對影響重大的決策。
逐步現代化。 優先處理風險最高的缺口,以及讓後續改進更容易的基礎做法。 在改變軟體建構與安全方式的同時,保持交付順利進行。
預期結果
將安全整合進 DevOps 的組織可以:
- 降低設計與實作缺陷進入生產環境的可能性。
- 減少開發者環境、儲存庫、管線與自動化遭入侵。
- 提升軟體供應鏈的完整性。
- 更早且更一致地偵測並修復資安問題。
- 在失敗或攻擊發生時,提升韌性與恢復能力。
- 維持交付速度,同時不讓安全風險無節制地擴大。
下一步
- 使用 開發安全實作模式 ,以實現可重複的工程方法。
- 運用 採用安全開發規劃要務 來達成安全開發的期望。
- 使用 DevSecOps 能力模型 來評估成熟度並優先排序改進。
- 請使用Microsoft 安全性開發週期來了解詳細的安全開發實務。