零信任 提供現代化的安全基礎,用於設計、實施及運營整個組織的安全。 它協助組織在使用者、裝置、應用程式、工作負載、資料及基礎設施分散於組織與技術邊界的複雜環境中安全運作。
零信任 常被概括為 「永不信任,一律驗證。」 這句話明確提醒我們,不要僅因某個事物的位置、所有權,或過去曾建立的信任,就授予存取權,或假定它是安全的。 實務上,零信任 意指明確做出安全決策,利用現有的上下文與風險資訊,限制不必要的權限與依賴,並設計以防可能被入侵。
這些理念不僅限於個別的存取決策。 它們會影響組織如何設計架構、保護資產、運作安全控制措施、監控環境、應對威脅,以及在某個項目遭到入侵時限制其影響。
零信任原則
Microsoft 零信任指引採用三大原則,塑造組織內的安全決策,以及涵蓋 AI、身份、裝置、應用程式、工作負載、資料、基礎架構、網路的安全控管。
| 原則 | 應用 |
|---|---|
| 假設已遭入侵(先前稱為 assume breach) | 設計並運作時,預期攻擊者可能會存取部分環境。 限制潛在影響,並支援快速偵測、回應與復原。 |
| 明確驗證 | 根據相關的身分、裝置、資源、環境、行為及風險信號來做出安全性與存取決策,而非依賴隱含信任。 |
| 使用最低權限存取 | 限制存取與控制關係,僅限於必要範圍,且時間有限,減少不必要的暴露與潛在爆炸半徑。 |
這些原則共同幫助組織做出有意識的信任決策,而非從網路位置、組織邊界或過去互動中繼承信任。
零信任 成果
只要持續應用,零信任 能帶來明確、一致且可衡量的安全成果,取代傳統的「預設信任」模型,並以「例外信任」取代傳統模式。
這會帶來幾項重要的安全成效:
- 信任決策是明確且具情境感知性的:安全決策使用相關的情境與遙測,而非依賴位置或其他隱含的信任指標。
- 存取是有條件且暫時的:權限與控制關係僅限於使用者、工作負載與系統執行其預期功能所需的權限。
- 權限可隨條件變化調整:當身份、裝置、行為、環境或風險條件改變時,存取與安全決策可重新評估。
- 潛在爆炸半徑減少:分段、最小權限及受限控制關係限制了攻擊者在被入侵後的移動距離。
- 安全控管跨環境運作:原則與控管適用於本地系統、雲端平台、SaaS 應用、營運環境及 AI 工作負載。
- 偵測、回應與復原是設計的一部分:組織監控入侵,並在預防控制無法阻止攻擊時準備遏制、修復與復原。
因此,零信任 並不代表總能避免遭入侵。 它結合預防與有意識的準備,以在失陷發生時偵測並限制其影響。
零信任 與安全圖譜思維
圖是由實體(節點)及其關係所構成的模型。 安全圖譜幫助團隊了解哪些實體可以存取或控制其他實體,例如使用者、裝置、應用程式、身份和資源。

威脅行為者在攻擊時濫用這些控制關係。 在大多數攻擊中,對手會跨越現有關係移動,而非直接破壞所有控制關係。 如果上游實體被入侵,其控制的下游實體也可能被入侵。
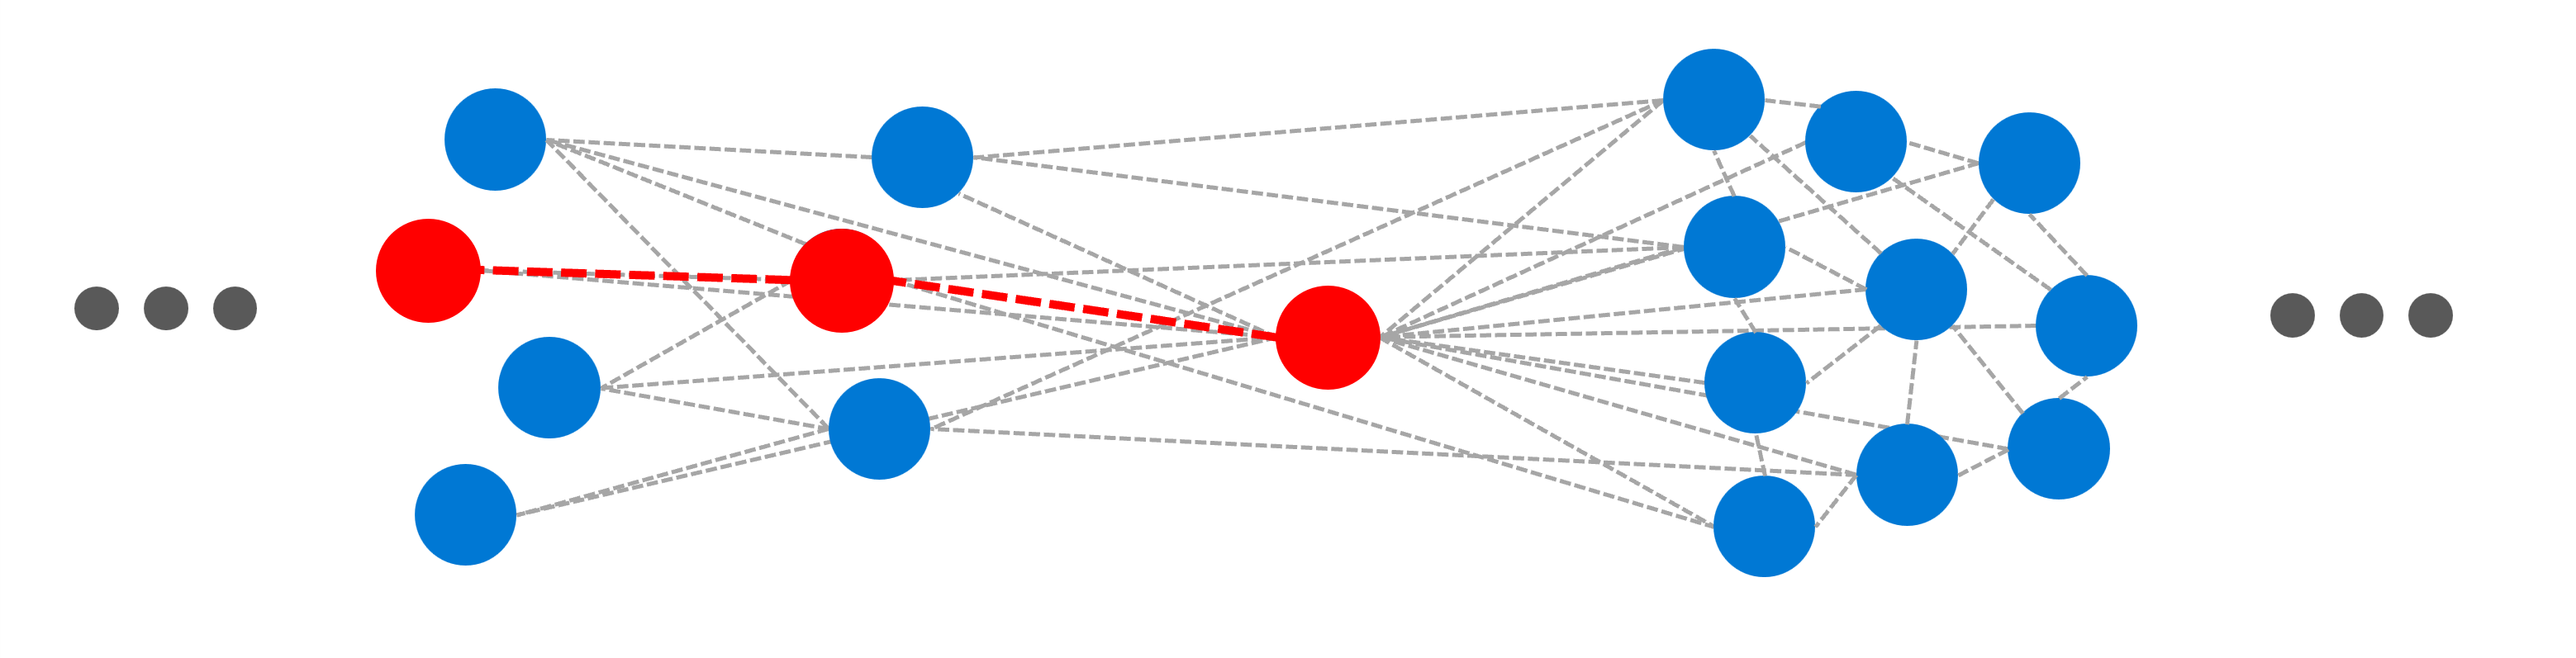
這種動態因兩個事實而進一步加劇:
- 傳遞控制關係:若 A 控制 B,且 B 控制 C,則 A 實際上控制 C。
- 為提升生產力而設的低阻力存取:組織會刻意開放廣泛的存取路徑,以支援更快速的工作流程,但若未加以嚴密管控,也可能擴大攻擊者可觸及的範圍。

三項 零信任 原則透過塑造系統層級策略與個別關係控制,降低此風險。
將假設已遭入侵與業務賦能一併應用
組織必須在可能發生攻擊與失敗的環境中安全運作,達成業務成果。 假定已遭入侵 將這種安全現實視為設計限制,而 業務賦能 則確保安全支持而非不必要地阻礙組織的使命。
這些理念共同鼓勵組織設計系統,既能促進必要的業務活動,又能限制被入侵的可能性與影響。

明確地驗證並對每個關係給予最低權限
另外兩個原則適用於每個實體及其進出控制路徑:
- 明確驗證 透過驗證信任決策所依據的所有相關內容與遙測資料,降低攻擊面。
- 最小權限 透過限制常設存取權限和不必要的控制關係來減少影響範圍。

根據技術與情境,這些原則可透過以下方法實施:
- 恰足夠的存取權限(JEA)用於限定於角色範圍的授權。
- 即時存取權限(JIT)用於有時間限制的權限提升。
- 風險導向的政策執行與隨條件變化而重新評估。
- 分割與隔離,限制潛在攻擊路徑。
- 監控與偵測,能識別意外或惡意行為。
挑戰傳統假設
許多傳統安全方法高度依賴網路邊界,並將受信任邊界內的系統或活動與外部不同對待。
這些控制措施仍然有用,但僅靠網路位置已不足以建立信任。 現代環境涵蓋雲端服務、端點、身份、應用程式、資料、基礎設施、營運技術及人工智慧工作負載。 攻擊者也可以利用合法憑證、會話、應用程式、工具及管理關係來穿越這些環境。
零信任 透過以下方式挑戰隱含信任:
- 明確做出信任決策,而不是從位置或所有權繼承這些決策。
- 利用當前脈絡與風險來指導安全決策。
- 限制權限與控制關係,以減少攻擊路徑與影響範圍。
- 設計以偵測、遏制、回應及恢復為目標,當遭入侵時。
- 將安全視為由科技、人員與流程支持的組織責任。

關鍵變化
應用零信任原則,推動組織對安全態度的多項更廣泛轉變:
保護則跟隨資產及其關係
資產本身不會因為所在地而受到保護。 根據其價值、敏感度、曝光度、依賴關係及與其他實體的關係來保護它們。
信任是明確且依情境而定的
不要僅因為某個身份、裝置、工作負載、網路連線或其他實體的位置、擁有權或過去的活動就應該被信任。 利用相關資訊來做出安全決策。
特權與控制關係受到限制
減少不必要的常設權限,並限制一個實體遭入侵時影響其他實體的途徑。
預期會發生入侵
盡可能防止攻擊,同時設計控制與操作以偵測、遏制、回應及從入侵中恢復。
安全包括技術、人員與流程
僅靠技術控管無法涵蓋所有風險來源。 人類行為、營運實務、架構、流程與技術都會影響安全成效。
安全促進業務成果
零信任 並不尋求消除存取、連結或協作。 它使組織能提供企業所需的存取與功能,同時有意識地管理相關的安全風險。
運用 SAF 套用 零信任 原則
採用 零信任 是一項漸進且持續的努力。 每個組織的起點都不同,這取決於其業務優先事項、風險概況、安全成熟度、技術環境及現有投資。
Microsoft 安全性 採用框架(SAF)將 零信任 作為一套基礎安全原則,而非將其視為單一的技術架構或實作專案。 SAF 將這些原則與業務優先順序、安全實務及技術導入連結起來。
SAF 透過三個互補的組成要素來達成:
業務情境
協助領導者根據業務與安全風險,識別並優先排序重要的安全成果。
安全範疇
協助團隊建立達成這些成果所需的策略、架構、流程、能力與營運實務。
技術支柱
將安全原則應用於身份、端點、應用程式、資料、基礎建設、網路及 AI 工作負載等技術領域。

後續步驟
- 要開始結構化採用,請跟隨我們的 SAF旅程。
- 要深入了解關鍵的安全成果,請從我們的 商業情境開始。
- 若要開始評估您目前的 零信任 狀態,請啟動零信任 assessment。
- 要直接進入實作階段,請回顧 技術解決方案的實施。
- 關於標準與框架映射,請從 安全標準與框架開始。