描述 Microsoft Defender 全面偵測回應 中的 Copilot
Microsoft Security Copilot 嵌入 Microsoft Defender 入口網站,讓資安團隊能快速且有效地調查與回應事件,搜尋威脅,並以相關威脅情報保護組織。
接下來的簡短影片展示了 Microsoft Defender 中嵌入的一些 Copilot 功能,以及它們如何幫助安全分析師提高工作效率。
注意
Microsoft Defender 中嵌入的 Copilot 功能清單持續增加。 本單元僅提供 Copilot 的一些功能範例。 欲了解更多資訊,請參閱 Microsoft Defender 中 Microsoft Security Copilot 的文件。
在所有這些功能中,也有一些共通選項,包括對提示回應提供意見反饋,以及無縫切換至獨立體驗。
如簡介單元中所述,在內嵌體驗中,Copilot 能夠直接叫用產品特定功能,以提供處理效率。 為了確保能存取這些 Microsoft Security Copilot 功能,必須啟用 Microsoft Defender 全面偵測回應 外掛,這都是透過獨立體驗完成的。 若要深入了解,請參閱 描述獨立 Microsoft Security Copilot 體驗中可用的功能。

概述事件
當您瀏覽事件頁面時,Copilot 會自動建立摘要,提供攻擊的概覽,包含重要資訊,包括發生事件、涉及的資產、攻擊時間軸、入侵指標(IOC)以及威脅行為者名稱。 最多包含 100 個警示的事件可以摘要成一個事件摘要。

Copilot 也會建議後續提示,內容包括相關身份、裝置及 IP 位址,幫助您了解相關資產及應對方式。
引導式回應
Copilot 利用 AI 與機器學習將事件置於情境中,並從先前調查中學習,以產生適當的回應行動。 引導式回應建議下列類別的動作:
- 分流 - 包含建議將事件分類為資訊性、真陽性或假陽性。
- 遏制措施 ——包括建議的措施以控制事件發生。
- 調查—— 包括建議採取進一步調查的行動。
- 補救—— 包括針對事件中特定實體提出的建議應對措施。

每張牌都包含建議行動的資訊,包括為何建議該行動。 管理員也可以上傳針對組織的回應指引,以依環境調整建議。 引導式回應適用於事件類型,例如網路釣魚、商務電子郵件入侵和勒索軟體。
腳本與命令列分析
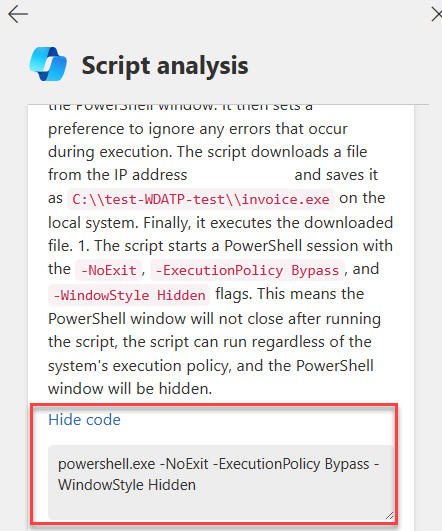
複雜的攻擊通常透過混淆腳本和命令列來規避偵測。 腳本分析功能使資安團隊能在不使用外部工具的情況下檢查腳本與程式碼,迅速判斷腳本是惡意還是無害。

Copilot 分析腳本,將結果顯示在腳本分析卡中,並以淺顯易懂的語言說明腳本執行的操作、是否為惡意,以及所使用的 MITRE ATT&CK 技術。 使用者可選擇顯示程式碼,以查看與分析相關的特定程式碼行。 你可以在事件中的警示時間軸中存取腳本分析,並取得包含腳本或程式碼的時間軸條目。
注意
指令碼分析函數持續在開發中。 正以 PowerShell、批次檔和 bash 之外的語言進行指令碼分析評估。
產生 KQL 查詢
Microsoft Defender 中的 Copilot 在進階搜尋中包含查詢助理功能,能將自然語言問題轉換為可立即執行的 KQL 查詢。 此功能縮短了從零開始撰寫狩獵查詢的時間,使威脅獵人與資安分析師能專注於追蹤與調查威脅。

利用提示欄,分析師可以用自然語言請求威脅狩獵查詢,例如「告訴我過去10分鐘內登入的所有裝置。」生成的查詢可以自動執行、加入查詢編輯器進行進一步調整,或複製到其他地方使用。
建立事件報告
Copilot 讓資安團隊能在入口網站內即時建立詳盡的事件報告。 事件摘要提供事件概述,事件報告則整合了來自 Microsoft Sentinel 與 Microsoft Defender 全面偵測回應 中各種資料來源的事件資訊。
事件報告包含關鍵管理行動的時間戳記、相關分析師、事件分類及分析師意見、調查與修復行動(手動與自動化,包括 Microsoft Sentinel 手冊),以及分析師記錄的後續行動。

分析檔案
Copilot 透過 AI 驅動的檔案分析功能,使資安團隊能快速識別惡意及可疑檔案。 當分析師開啟檔案頁面時,Copilot 可以產生包含偵測資訊、相關檔案憑證、API 呼叫清單及檔案中字串的摘要。 檔案可從事件的證據與回應分頁、事件圖表或搜尋功能存取。


摘要說明裝置和身分識別
Defender 中的 Copilot 能產生裝置與身份的摘要,協助資安團隊在調查期間快速評估安全態勢。
裝置摘要包含裝置的安全狀態,並包含保護能力狀態(如攻擊面減少與防篡改防護)、任何異常使用者活動、易受攻擊軟體清單、防火牆設定及相關Microsoft Intune資訊。
Identity summaryes提供使用者身份的上下文概述,包括帳號建立日期、重要性等級、角色與角色變更、登入行為與模式、認證方法、Microsoft Entra ID風險及聯絡資訊。


威脅情報
Copilot 嵌入於 Microsoft Defender 入口網站的威脅情報區塊,協助資安團隊透過整合與摘要威脅情報資料,做出明智決策。 你可以請 Copilot 摘要影響你環境的相關威脅,根據組織的暴露程度優先排序威脅,或找出可能針對你產業的威脅行為者。 Copilot 使用 Microsoft Defender 威脅情報 外掛,以自然語言呈現威脅分析報告、情報剖析及漏洞揭露摘要。
主要功能之間的共通功能
Copilot for Microsoft Defender 功能中有一些共通選項。
提供意見反應
與獨立體驗相同,嵌入式體驗為使用者提供對 AI 生成回應準確性的回饋機制。 對於任何 AI 生成的內容,你可以選擇內容視窗右下角的回饋提示,從可用選項中選擇。

轉為獨立體驗
從 Defender 入口網站開始的調查員,可以輕鬆轉換到獨立體驗,進行更詳細、跨產品調查,充分發揮 Copilot 為其職務所啟用的所有功能。 若要移至獨立體驗,請選取所產生內容視窗中的省略符號,然後選擇 [在 Security Copilot 中開啟]。
