Windows 有許多功能可以協助保護您免於惡意程式碼的攻擊,而且執行得非常出色。 除了企業開發與內部使用的 應用程式以外,所有的 Microsoft Store 應用程式必須符合一系列待認證並包含在 Microsoft Store 中的需求。 此認證程序會檢查數個準則,包括安全性,而且是可有效防止惡意程式碼進入 Microsoft Store 中的方法。 即使有惡意應用程式通過,Windows 也包含一系列安全性功能,可以減輕影響。 例如,Microsoft Store 應用程式已沙箱化,缺少存取使用者資料或變更系統設定所需的權限。
Windows 也為傳統型應用程式和資料提供多重層級的保護。 Windows Defender 防毒軟體使用雲端支援的即時偵測來識別和隔離已知為惡意的應用程式。 Windows Defender SmartScreen 會在使用者允許執行不可信任的應用程式前警告使用者,即使該應用程式已識別為惡意程式碼。 在應用程式可變更系統設定之前,使用者必須使用使用者帳戶控制功能,授與應用程式管理權限。
這些元件只是 Windows 保護您免於惡意程式碼攻擊的部分方式。 不過,只有在 Windows 啟動之後,這些安全性功能才會保護您。 新式惡意程式碼,特別是 Bootkit,能夠在 Windows 之前啟動、完全略過作業系統安全性並保持隱藏狀態。
在具有整合可延伸韌體介面 (UEFI) 支援的電腦上執行 Windows 10 或 Windows 11 可確保信任式開機能從您開啟電腦的那一刻起,保護您的電腦不受惡意程式碼攻擊。 這種保護會持續到您的反惡意程式碼軟體接管為止。 如果萬一惡意軟體成功感染了您的電腦,它將無法保持隱藏狀態。 信任式開機可以惡意程式碼無法掩蓋的方式驗證系統對基礎結構的完整性。 即使是沒有 UEFI 的電腦,相較於舊版 Windows 提供增強的啟動安全性。
首先,讓我們仔細看看 rootkit 及其功能。 接著,我們將說明 Windows 如何確保為您提供保護。
威脅:rootkit
Rootkit 是一種複雜且危險的惡意程式碼類型。 它們會使用與作業系統相同的權限,以核心模式執行。 由於 Rootkit 與作業系統具有相同的權限並在作業系統啟動之前啟動,因此可以完全隱藏其本身和其他應用程式。 Rootkit 通常是整套惡意程式碼的一部分,它會略過本機登入、記錄密碼和按鍵、傳輸私人檔案,以及擷取密碼編譯資料。
不同類型的 rootkit 載入不同啟動程序階段:
- 韌體 rootkit。 這些套件會覆寫電腦基本輸入/輸出系統或其他硬體的韌體,讓 rootkit 可以在 Windows 之前啟動。
- Bootkit。 這些套件會取代作業系統的開機載入器, (啟動作業系統) 的小型軟體,讓電腦在作業系統之前載入開機套件。
- 核心 rootkit。 這些套件會取代作業系統核心的一部分,讓 rootkit 可以在作業系統載入時自動啟動。
- 驅動程式 rootkit。 這些套件假裝為 Windows 用來與電腦硬體通訊的其中一個受信任驅動程式。
因應對策
Windows 支援四個功能,有助於防止 Rootkit 和 Bootkit 在啟動過程中載入:
- UEFI 安全開機 具有 UEFI 韌體和信賴平台模組 (TPM) 的電腦可以設定為僅載入受信任的作業系統開機載入器。
- 受信任開機。 Windows 在載入啟動程序之前,會先檢查每個元件的完整性。
- 開機初期啟動的反惡意程式碼 (ELAM)。 ELAM 在所有驅動程式載入之前會先進行測試,並阻止未經核准的驅動程式載入。
- 測量開機。 電腦的韌體會記錄開機程序,而 Windows 可以將其傳送至可客觀評估電腦健康情況的受信任伺服器。
圖 1 顯示 Windows 啟動程序。
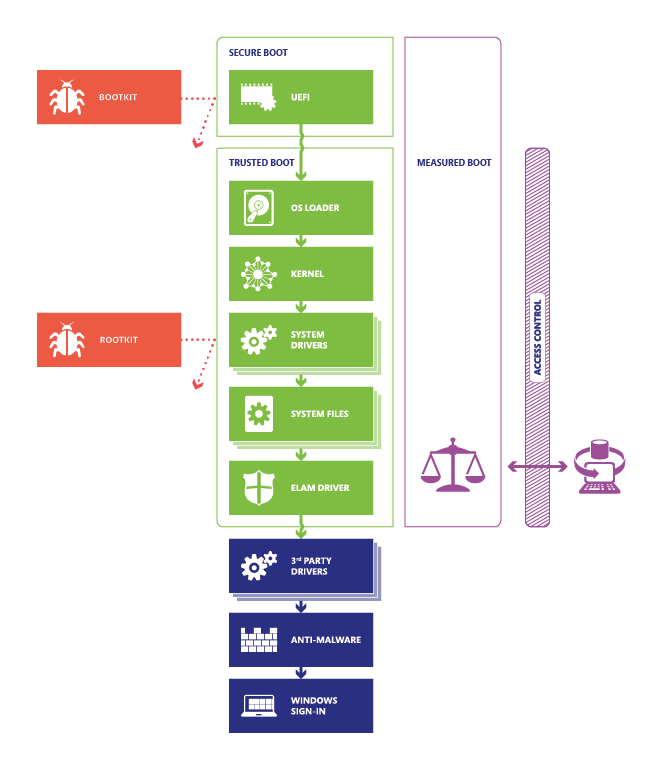
圖 1。 在每個階段的安全開機、受信任開機及測量開機封鎖惡意程式碼:
在含 UEFI 2.3.1 及 TPM 晶片的電腦上才能進行安全開機和測量開機。 幸好,所有符合 Windows 硬體相容性計畫需求的 Windows 10 和 Windows 11 電腦都有這些元件,許多專為舊版 Windows 設計的電腦也有這些元件。
後續章節描述安全開機、受信任開機、ELAM 及測量開機。
安全開機
當電腦啟動時,它首先會找到作業系統開機載入器。 沒有安全開機的電腦會執行電腦硬碟上的任何開機載入器。 電腦無法判斷它是受信任的作業系統還是 rootkit。
當配備 UEFI 的電腦啟動時,電腦會先確認韌體已有數位簽章,以降低韌體 rootkit 的風險。 如果啟用「安全開機」,韌體會檢查開機載入器的數位簽章,以確認尚未修改。 如果開機載入器原封不動,只有當其中一項下列條件成立時,韌體才會啟動開機載入器:
- 使用受信任的憑證簽署開機載入器。 針對通過 Windows 認證的電腦,Microsoft 憑證受信任。
- 使用者已手動核准開機載入器的數位簽章。 此動作允許使用者載入非 Microsoft 作業系統。
所有 x86 型認證 Windows 電腦都必須符合數個與安全開機相關的需求:
- 它們必須預設為啟用安全開機。
- 他們必須信任 Microsoft 的憑證 (,因此任何Microsoft已簽署) 的開機載入器。
- 它們必須讓使用者設定安全開機為信任其他開機載入器。
- 它們必須允許使用者完全停用安全開機。
這些需求有助於保護您不受 Rootkit 攻擊,同時讓您執行任何想要的作業系統。 對於執行非 Microsoft 的作業系統,您通常有三個選項:
- 使用具有認證開機載入器的作業系統。 由於所有 Windows 認證電腦都必須信任 Microsoft 的憑證,因此 Microsoft 提供一項服務來分析並簽署任何非 Microsoft 開機載入程式,以便所有 Windows 認證電腦信任它。 事實上,可載入 Linux 的開放原始碼開機載入器已可使用。 若要開始取得憑證的程序,請移至 https://partner.microsoft.com/dashboard。
- 設定 UEFI 以信任您的自訂開機載入器。 全部認證 適用於 Windows 電腦,可讓您透過在 UEFI 資料庫中新增簽名,來信任未經認證的開機載入器,讓您執行任何作業系統,包括自製作業系統。
- 關閉安全開機。 全部 通過認證 適用於 Windows 電腦,允許您關閉安全開機,以便運行任何軟體。 不過,此動作無助於保護您免於 Bootkit 的攻擊。
為了避免惡意程式碼濫用這些選項,使用者必須手動設定 UEFI 韌體為信任非認證的開機載入器或關閉安全開機。 軟體無法變更安全開機設定。
安全開機的預設狀態具有廣泛的信任圓圈,這可能會導致客戶信任他們可能不需要的開機元件。 由於 Microsoft 協力廠商 UEFI CA 憑證簽署所有 Linux 發行版的開機載入器,因此信任 UEFI 資料庫中的 Microsoft 協力廠商 UEFI CA 簽章會增加系統的攻擊面。 只想信任並啟動單一 Linux 發行版的客戶將信任所有發行版 - 超過其所需的設定。 任何開機載入器中的弱點都會公開系統,並使客戶面臨他們從未打算使用的開機載入器遭到惡意探索的風險,如最近的弱點所示,例如影響開機元件的 GRUB 開機載入器 或 韌體層級 rootkit 。 安全核心電腦 需要啟用安全開機,並將其設定為預設不信任 Microsoft 協力廠商 UEFI CA 簽章,以盡可能為客戶提供最安全的電腦設定。
若要信任並開機作業系統,例如 Linux 以及由 UEFI 簽章簽署的元件,請依照下列步驟,在 BIOS 功能表中設定安全核心電腦,以在 UEFI 資料庫中新增簽章:
- 開啟韌體功能表,以下列任一方式:
- 將電腦開機,然後按製造商的金鑰以開啟功能表。 常用鍵:Esc、Delete、F1、F2、F10、F11 或 F12。 在平板電腦上,常用按鈕是提高音量或降低音量。 在啟動期間,通常會有一個畫面提及該金鑰。 如果沒有,或畫面過得太快而看不到,請查看製造商的網站。
- 或者,如果已安裝 Windows,請從 [登入] 畫面或 [開始] 功能表中,選取 [電源] ( ) > 按住 Shift 並同時選取 [重新啟動]。 選取疑難排解 > 進階選項 > UEFI 韌體設定。
- 從韌體功能表瀏覽至 [安全性 > 安全開機],然後選取信任「協力廠商 CA」的選項。
- 儲存變更並結束。
Microsoft 會持續與 Linux 和 IHV 生態系統合作夥伴合作,設計最低權限功能,以協助您保持安全,並只信任您信任的發行者和元件。
就像大部分的行動裝置一樣,Arm 型裝置,例如 Microsoft Surface RT 裝置,是專為執行 Windows 8.1 而設計。 因此,無法關閉安全開機,且您也無法載入不同的作業系統。 幸運的是,有一個龐大的 ARM 處理器裝置市場,專為執行其他作業系統所設計。
信任式開機
受信任的開機會接管安全開機結束的位置。 開機載入器在載入 Windows 核心的數位簽章之前,會先對其進行驗證。 然後,Windows 核心會驗證 Windows 啟動程序的所有其他元件,包括開機驅動程式、啟動檔案和 ELAM。 如果檔案已經過修改,開機載入器會偵測到問題,並且拒絕載入損壞的元件。 通常,Windows 可以自動修復損毀的元件,還原 Windows 的完整性並讓電腦正常啟動。
開機反惡意程式碼
因為安全開機己保護開機載入器,而受信任開機已保護 Windows 核心,惡意程式碼的下一個啟動機會是感染非 Microsoft 開機驅動程式。 傳統的反惡意程式碼應用程式在載入開機驅動程式之後才會啟動,因此讓偽裝成驅動程式的 Rootkit 有機會運作。
早期啟動反惡意程式碼 (ELAM) 可以在所有非Microsoft啟動驅動程式和應用程式之前載入Microsoft或非Microsoft的反惡意程式碼驅動程式,從而繼續由安全開機和受信任開機建立的信任鏈。 因為作業系統尚未啟動,而且因為 Windows 需要儘快開機,所以 ELAM 有一個簡單的任務:檢查每個開機驅動程式,並判斷它是否在受信任的驅動程式清單上。 如果不受信任,Windows 就不會載入它。
ELAM 驅動程式不是完整的反惡意程式碼解決方案;稍後在開機程序中載入的檔案。 Windows) 隨附的 Windows Defender (支援 ELAM,數個非Microsoft反惡意程式碼應用程式也支援 ELAM。
測量開機
如果您組織中的電腦感染 rootkit,您需要了解這個惡意程式碼。 企業反惡意程式碼應用程式可以向 IT 部門回報惡意程式碼感染,但這不適用於隱藏其存在的 Rootkit。 換句話說,您不能相信客戶會告訴您它是否健康。
如此一來,rootkit 感染的電腦看起來似乎健康,即使有執行反惡意程式碼也一樣。 受感染的電腦會繼續連接到企業網路,讓 rootkit 存取大量機密資料,並允許 rootkit 透過內部網路擴散。
測量開機可與 Windows 中的 TPM 和非 Microsoft 軟體搭配使用。 它可讓網路上的受信任伺服器驗證 Windows 啟動程序的完整性。 測量開機使用下列程序:
- 電腦的 UEFI 韌體會在 TPM 中儲存韌體雜湊、開機載入器、開機驅動程式,以及反惡意程式碼應用程式之前載入的所有項目。
- 在啟動程序結尾,Windows 會啟動非 Microsoft 遠端證明用戶端。 受信任的證明伺服器會傳送唯一金鑰給用戶端。
- TPM 使用唯一金鑰,以數位方式簽署 UEFI 記錄的日誌。
- 用戶端傳送記錄到伺服器,可能一併傳送其他安全資訊。
視實作和設定而定,伺服器現在可以判斷用戶端是否正常運作。 它可以授與用戶端對有限隔離網路或完整網路的存取權。
圖 2 示範測量開機和遠端證明程序。

圖 2. 測量開機會向遠端伺服器證明電腦的健康情況:
Windows 包含支援測量開機的應用程式開發介面。 不過,若要利用它,您需要非 Microsoft 工具來實作遠端證明用戶端和受信任的證明伺服器。 例如,請參閱 Microsoft Research 提供的下列工具:
測量開機會使用 UEFI、TPM 和 Windows 的強大功能,讓您安心地評估網路上用戶端電腦的可信度。
摘要
安全開機、受信任開機和測量開機建立了一個可徹底抵禦 bootkits 和 rootkit 的架構。 在 Windows 中,這些功能有可能清除網路中的核心層級惡意程式碼。 您可以使用 Windows,信任作業系統的完整性。