Hinweis
Für den Zugriff auf diese Seite ist eine Autorisierung erforderlich. Sie können versuchen, sich anzumelden oder das Verzeichnis zu wechseln.
Für den Zugriff auf diese Seite ist eine Autorisierung erforderlich. Sie können versuchen, das Verzeichnis zu wechseln.
Die Agent-Registrierung im Microsoft 365 Admin Center bietet eine zentrale Ansicht aller für Ihre Organization verfügbaren Agents. Diese Liste hilft Ihnen, Agenten für Ihre organization zu überwachen, zu verwalten und zu steuern.
Agent-Registrierung anzeigen
Melden Sie sich beim Microsoft 365 Admin Center an.
Wählen Sie im linken Navigationsbereich Agents>Alle Agents>.


Agenttypen
In der Agent-Registrierung werden alle Agents aufgelistet, die Ihrer Organisation zur Verfügung stehen. Agents werden in vier Haupttypen unterteilt, wie in der folgenden Tabelle dargestellt:
| Agenttyp | Description |
|---|---|
| Microsoft-Agents | Von Microsoft erstellte und verwaltete Agents. |
| Externe von einem Partner erstellte Agenten | Agents, die von vertrauenswürdigen Nicht-Microsoft-Entwicklern erstellt und für eine breitere oder öffentliche Verfügbarkeit veröffentlicht wurden. |
| Von Ihrer Organisation veröffentlicht | Benutzerdefinierte Agents, die von Ihrer Organization für eine breitere Verwendung genehmigt und veröffentlicht wurden. Diese Agenten können als LOB-Agenten (Line of Business) bezeichnet werden. |
| Geteilt vom Ersteller | Agents, die von einzelnen Benutzern oder Entwicklern in Ihrer Organisation erstellt und freigegeben wurden. Diese Agents werden häufig als Shared agents bezeichnet. |
Note
Derselbe Copilot Studio-Agent (deklarativ oder benutzerdefinierte Engine) kann mehrmals in der Registrierung mit unterschiedlichen Herausgebertypen angezeigt werden, z. B. "Vom Ersteller freigegeben" und "Von Ihrer Organisation veröffentlicht". Diese doppelt aussehenden Zeilen werden erwartet und sind beabsichtigt. Sie stellen getrennte Lebenszyklus- und Herausgeberdatensätze für denselben zugrunde liegenden Agenten dar, keinen Inventurfehler.
Lebenszyklusdetails und verfügbare Administratoraktionen finden Sie unter Wie ein Agent als mehrere Einträge angezeigt werden kann.
Wie ein Agent als mehrere Einträge angezeigt werden kann
Bei einem benutzerdefinierten Engine-Agent hängt die Darstellung im Register von seinem Veröffentlichungslebenszyklus und von den Aktionen ab, die Ersteller und Administratoren ausführen:
- Wenn Sie den Agent allein in Copilot Studio veröffentlichen, wird er möglicherweise nicht im Admin Center sichtbar.
- Wenn Sie Agent in Microsoft 365 anzeigen auswählen, wird ein Eintrag Freigegeben von Ersteller erstellt, den Ersteller häufig verwenden, um den Agent zu testen, bevor sie ihn breiter freigeben.
- Wenn Sie auswählen, den Agent jedem in der Organisation anzuzeigen und ihn zur Administratorgenehmigung einzureichen und anschließend von einem Administrator veröffentlichen zu lassen, wird der Eintrag Veröffentlicht von Ihrer Organisation erstellt.
Verfügbare Administratoraktionen unterscheiden sich je nach Agent-Typ und Herausgeberstatus. Beispielsweise bieten einige Einträge Löschen an, andere bieten Entfernen an, und einige bieten nur Blockieren an. Wenn Sie einen Eintrag entfernen, wird der andere nicht entfernt. Weitere Informationen finden Sie unter Agent-Typen, die Sie verwalten können.
Zusammenfassung der Agent-Registrierung
Die Registry enthält kurze Details zu den Agents, die Ihrer Organization zur Verfügung stehen, wie in der folgenden Tabelle dargestellt:
| Mandantenweite Agent-Details | Description |
|---|---|
| Agenten insgesamt | Die Anzahl der Agents, die im Mandanten Ihrer organization verfügbar sind. Hinweis: Das Anwenden von Filtern auf die Liste der Agenten ändert nichts an der Gesamtzahl der Agenten. |
| Agents ohne Besitzer | Die Anzahl der Agents, die in Ihrer Organisation keine Besitzer mehr haben. |
| Nicht verwaltete Agenten | Die Anzahl der Agents, die außerhalb von Agent 365 erstellt oder verwaltet werden, ohne dessen Risikoschutz und Beobachtbarkeit. |
Filter für das Agent-Register
Die Registry kann einen großen und vielfältigen Bestand an Agenten enthalten. Mit zunehmender Akzeptanz der Agenten in Ihrer Organisation kann die Verwaltung aller Ihrer Agenten komplexer und komplexer werden. Zusätzlich zum Sortieren der Liste der Agents nach Spalten können Sie die Liste filtern. Durch Filtern dieser Liste können Sie die Ansicht auf die Agents eingrenzen, auf die Sie sich im Moment konzentrieren möchten, wodurch Sie Folgendes tun können:
- Seien Sie effizienter.
- Treffen Sie gezielte Entscheidungen.
- Wenden Sie Ihre Agent-Governance-Prozesse besser an.
Sie können die Agent-Liste nach folgenden Kriterien filtern:
- Status – Sie können die Agent-Liste basierend auf dem Status des Agenten filtern.
- Herausgebertyp – Der Herausgeberfilter gibt an, wem der Agent gehört und wer den Agent verteilt, und nicht, wo oder wie er erstellt wurde. Dieser Filter wird in erster Linie verwendet, um zwischen Microsoft-Agents, von externen Partnern erstellten Agents und internen Agents, die von Ihrer Organization veröffentlicht werden, zu unterscheiden.
- Kanal : Der Kanalfilter ist der Ort, an dem der Agent bereitgestellt wird. Es ist die Oberfläche, über die Mitglieder Ihrer Organization den Agent entdecken und mit ihm interagieren können. Zu den Kanalwerten gehören Copilot, Teams, Outlook, Microsoft 365 Apps und SharePoint.
- Plattform : Der Plattformfilter gibt an, welche Plattform oder welches Produkt zum Erstellen des Agents verwendet wurde.
- Datenquelle – Mit dem Datenquellenfilter können Sie Embedded Knowledge und feinabgestimmte Modelle als Datenquellenoptionen auswählen. Eingebettetes Wissen bezieht sich auf Agents, die Dateien enthalten, die vom Agentenhersteller oder -entwickler als Wissensquellen hochgeladen wurden. Feinabgestimmte Modelle gibt an, dass der Agent mit Microsoft Copilot Tuning erstellt wurde, sodass der Agent LLMs mit seinen eigenen Organisationsdaten optimieren kann.
Tip
Wenn die erwarteten Agents nicht in der Agent-Registrierungsliste angezeigt werden, stellen Sie sicher, dass kein Filter vorhanden ist.
Bestimmte Spalten ermöglichen es Ihnen, die Agent-Registrierungsliste zu sortieren. Wählen Sie zum Sortieren der Liste den Spaltentitel aus.
Das Anwenden von Filtern auf die Liste der Telefonberater ändert nicht die Gesamtzahl der Telefonberater .
Aktionen zur Agent-Registrierung
Die Agent-Registrierung stellt Agentaktionen bereit, die sich speziell auf die Liste der Agents Ihres Mandanten beziehen, wie in der folgenden Tabelle gezeigt:
| Action | Description |
|---|---|
| Aktualisieren | Aktualisiert die Liste, um die aktuellste Ansicht der Agentliste bereitzustellen. |
| Exportieren | Exportiert Agenten in eine CSV-Datei. Diese Aktion kann je nach Anzahl von Agents im Mandanten einige Zeit in Anspruch nehmen. Weitere Informationen finden Sie unter Export nach Excel. |
| Agent hinzufügen | Bietet eine Methode zum Hochladen einer Agent-Manifestdatei (.zip). Weitere Informationen finden Sie unter Benutzerdefinierten Agent hochladen. |
| Angeheftete Agenten verwalten | Wählen Sie aus, welche Agents für den Benutzer angeheftet sind. Angeheftete Agents werden in jedem verfügbaren Kanal, in dem sie bereitgestellt werden, prominenter angezeigt. Sie können die Priorität von angehefteten Agents ändern, indem Sie sie in dieser Liste nach oben und unten verschieben. Wenn ein Benutzer über mehr als drei angeheftete Agenten verfügt, werden keine Agenten mit niedrigerer Priorität angezeigt. Weitere Informationen finden Sie unter Verwaltete angeheftete Agenten. |
| Ansicht anpassen | Passen Sie an, welche Spalten in der Agent-Liste angezeigt werden. Weitere Informationen finden Sie unter Benutzerdefinierte Ansicht. |
| Suchen | Verwenden Sie die Suchoption, um schnell einen Agent in Ihrer Agent-Registrierung zu finden. |
Tip
Zusätzlich zu den oben genannten Aktionen können Sie die Ansicht der Liste von „Normale Liste“ in „Kompakte Liste“ ändern, indem Sie das Listensymbol neben dem Suche-Feld auswählen.
Agents ohne Eigentümer
Freigegebene Agenten können besitzerlos werden, wenn Sie den Benutzer, der sie erstellt hat, aus der organization löschen.
Um Administratoren bei der Verwaltung dieser Szenarien zu unterstützen, ermöglicht ihnen das Microsoft 365 Admin Center das Identifizieren und Verwalten von freigegebenen Agents ohne Besitzer. Das Dashboard zeigt die Gesamtzahl solcher Agents, einen Ein-Klick-Filter, um sie schnell zu isolieren, und Echtzeit-Updates, die Benutzerlöschungen widerspiegeln. Wenn Administratoren diese Features verwenden, können sie Besitzlücken effizient überprüfen und beheben, indem sie betroffene Agents blockieren oder löschen.

Wenn Sie die Karte "Agenten ohne Besitzer" auswählen, wird die Agentenliste so gefiltert, dass die Agenten nach Veröffentlichungstyp und Besitzer angezeigt werden. Sie können die Liste der Agents ohne Besitzer überprüfen und für jeden Agent geeignete Aktionen ausführen, z. B. den Agent blockieren oder löschen .
Schlüsselfeatures
- Anzahl der besitzerlosen Agenten: Administratoren können die Gesamtzahl der Agenten ohne gültigen Besitzer direkt im Dashboard einsehen. Das Dashboard zeigt beispielsweise 20 besitzerlose Agenten an. Dies weist darauf hin, dass Benutzer, die die organization verlassen haben, diese Agenten erstellt haben.
- Ein-Klick-Filter - Wenn Sie den Dashboard-Bereich auswählen, wird die Agent-Liste sofort gefiltert, sodass nur freigegebene Agenten angezeigt werden, denen ein Besitzer fehlt. Dieses Feature ermöglicht eine schnelle Priorisierung und Maßnahmen.
- Echtzeit-Updates – Die Anzahl der besitzerlosen Agenten wird automatisch aktualisiert, wenn Sie einen Benutzer endgültig aus der Organisation löschen. Diese Funktion stellt sicher, dass das Dashboard den aktuellen Status widerspiegelt, ohne dass manuelle Aktualisierungen erforderlich sind.
Risiken für Agenten
Note
Die aktualisierte Benutzeroberfläche für Risikodetails wird schrittweise eingeführt. Wenn die vorherige Benutzeroberfläche angezeigt wird, hat die aktualisierte Benutzeroberfläche Ihre Region noch nicht erreicht.
Risikosignale in der Agent-Registrierung sind ein konsolidierter Satz von Agent-bezogenen Sicherheitserkennungen, die IT-Administratoren eine einheitliche Ansicht der Agent-Risiken für ihren Mandanten bieten. Durch die Zusammenführung von Signalen von mehreren Sicherheitsplattformen an einem Ort können IT-Administratoren verstehen, was markiert ist, ohne zwischen Portalen wechseln oder ihre Berechtigungen für verschiedene Sicherheitsrollen erweitern zu müssen.
Sicherheitsplattformen erkennen Risikosignale, wenn die Aktivitäten eines Agents mit den Sicherheitsrichtlinien Ihrer Organization in Konflikt stehen. Sie können diese Details zur Untersuchung und Behebung mit Ihrem Sicherheitsteam teilen.
Voraussetzungen für die Anzeige von Risikosignalen
- Ihr Tenant muss über eine E7- oder A365-Lizenz verfügen. Um Ihre Abonnements im Microsoft 365 Admin Center anzuzeigen, wählen Sie Abrechnung>Lizenzen>Abonnements aus. Weitere Informationen finden Sie unter Lizenzierung für die Agent-Verwaltung.
Die Spalte "Risiken" und Risikodetails
In der Spalte "Risiken " auf der Seite "Alle Agents " wird die aggregierte Anzahl der Risikosignale für jeden Agenten angezeigt. Wenn Sie die Anzahl der Vorkommen auswählen, wird der Bereich Risikodetails geöffnet. Dieser Bereich bietet eine fokussierte, umsetzbare Ansicht der Risikosignale des Agenten. Sie bietet:
- Vollständige Abdeckung aller Signale mit hohem, mittlerem und niedrigem Risiko.
- Risikosignale gruppiert in erweiterbare Abschnitte mit hohem, mittlerem und niedrigem Schweregrad.
- Detaillierte Beschreibungen einzelner Risikosignale.
- Eine Vorkommnisse-Anzahl für jedes einzelne Risikosignal, die angibt, wie oft dieses Signal ausgelöst wurde.
- Risikosignale stammen von: Zeigt die Microsoft-Sicherheitsplattformen an, die Risikosignale für den Agenten liefern, z. B. Microsoft Purview, Microsoft Entra und Microsoft Defender. Es werden nur Plattformen mit beitragenden Signalen angezeigt. Jeder Plattformname ist ein Deep-Link zum jeweiligen Portal zur weiteren Untersuchung, abhängig von den Rollen und Berechtigungen des Benutzers.
- Wenn ein Agent über mehrere Instanzen verfügt, werden Risikosignale nach Instanz gruppiert, sodass Sie die aggregierten Signale für die ausgewählte Agenteninstanz aufschlüsseln können.


Important
Die Anzahl der Risikosignale im Microsoft 365 Admin Center kann bis zu einer Stunde hinter dem zurückliegen, was in den Sicherheitsportalen angezeigt wird. Die Zählungen spiegeln aktive Risikosignale wider. Eine Anzahl von Null gibt an, dass derzeit keine aktiven Signale für diesen Agent auf den verbundenen Plattformen erkannt werden.
Rollen, die für den Zugriff auf Deep Links zur Quellenzuordnung erforderlich sind
| Sicherheitsportal | Erforderliche Rolle – genau eine beliebige |
|---|---|
| Microsoft Entra | Globaler Administrator, globaler Leser, Sicherheitsleser, Sicherheitsadministrator oder KI-Administrator |
| Microsoft Defender | Globaler Administrator, Globaler Leser, Sicherheitsleseberechtigter, Sicherheitsadministrator oder KI-Administrator |
| Microsoft Purview – IRM-Warnungen | IRM-Analyst oder IRM-Ermittler. Global Administrator allein reicht nicht aus; Ein globaler Administrator kann sich selbst die zusätzliche IRM-Rolle zuweisen. |
Kachel „Gefährdete Agenten“
Auf der Kachel "Agents at risk" auf der Seite "Alle Agenten" wird die Gesamtzahl der Agents im Mandanten angezeigt, für die mindestens ein Risikosignal vorliegt. Wenn Sie die Kachel auswählen, wird eine vorgefilterte Ansicht geöffnet, die nur Agents mit erkannten Risikosignalen anzeigt, sodass Sie Untersuchung und Behebung priorisieren können.

"Agents at Risk"-Karte auf der Übersichtsseite
Auf der Karte „Gefährdete Agents“ auf der Übersichtsseite des Microsoft 365 Admin Center sind die drei Agents mit der höchsten aggregierten Risikoanzahl auf Microsoft-Sicherheitsplattformen und verbundenen Drittanbieterplattformen aufgeführt.

Wählen Sie Agents anzeigen aus, um Alle Agents> zu öffnen. Hier ist die Liste gefiltert und nach Risikostufe sortiert, sodass Sie der Untersuchung und Behebung Priorität geben können.
Benutzerdefinierten Agenten hochladen
Die Agent Registry im Microsoft 365 Admin Center bietet eine Methode zum Hochladen eines benutzerdefinierten Agents, damit Sie diese Agents für Ihre Organization verwalten können.
Note
Sie können auch einen vorhandenen Agent im Agent Store aktualisieren. Weitere Informationen finden Sie unter Anzeigen von Agent-Details.
Um einen Agent hochzuladen, muss der Agent in einer ZIP-Paketdatei enthalten sein. Die ZIP-Datei enthält Ressourcen wie Manifestdateien, Konfigurationsdateien, Symbole, Branding und eingebettete Wissensdateien.
Note
Sie können Ihre Agent-ZIP-Datei aus Copilot Studio oder aus Agent Builder in Copilot herunterladen.
Um Ihre Agent-ZIP-Datei aus Copilot Studio herunterzuladen, wählen Sie Agents>den Namen Ihres Agents>Kanäle. Wählen Sie den Kanal aus, den Sie für die Veröffentlichung verwenden, z. B. Teams und Microsoft Copilot. Wählen Sie Verfügbarkeitsoptionen>.zip herunterladen aus.
Um Ihre ZIP-Datei für den deklarativen Agent aus dem Agent Builder in Copilot herunterzuladen, wählen Sie Alle Agents>Wählen Sie die Auslassungspunkte neben Ihrem Agent>Bearbeiten>Wählen Sie die Auslassungspunkte auf der rechten Seite>Laden Sie die .zip-Datei herunter.
So laden Sie einen Agenten als ZIP-Paketdatei in das Microsoft 365 Admin Center hoch:
Wählen Sie im Microsoft 365 Admin CenterAgents>Alle Agents>Agent hinzufügen aus.
Wählen Sie Datei auswählen aus, um die ZIP-Agentdatei zu suchen und auszuwählen. Die ZIP-Datei wird überprüft. Klicken Sie anschließend auf Weiter.
Überprüfen Sie den Namen, das Symbol und die Hostprodukte des Agents.
Wählen Sie unter Publish die Benutzer oder Gruppen aus, die den Agent installieren können.

Wählen Sie unter Bereitstellen (optional) die Benutzer oder Gruppen aus, für die der Agent vorinstalliert werden soll. Klicken Sie anschließend auf Weiter.
Note
Sie können eine kleine Zielgruppe zu Testzwecken auswählen. Wählen Sie z. B. Nur ich oder eine einzelne Testgruppe aus, um die Verfügbarkeit des Agenten einzugrenzen.
Wählen Sie aus, ob Sie entweder eine vorhandene Richtlinienvorlage, eine benutzerdefinierte Richtlinie oder die Standardrichtlinie anwenden möchten. Weitere Informationen zu vorhandenen Richtlinienvorlagen finden Sie unter Sicherheitsvorlagen. Agent 365-Benutzer können ausgewählte benutzerdefinierte Richtlinien und Schutzmaßnahmen anwenden. Standardrichtlinien und Schutzmaßnahmen werden über die Sicherheitsplattform verwaltet. Überprüfen Sie den Status jedes einzelnen auf der Plattform. Hinweis: Richtlinien und Schutzmaßnahmen sind möglicherweise nicht aktiviert. Klicken Sie anschließend auf Weiter.

Überprüfen Sie die Agent-Berechtigungen. Klicken Sie anschließend auf Weiter.
Überprüfen und abschließen. Wählen Sie Bereitstellung abschließen aus.
Note
Wenn Ihr Mandant Unified Agent- und App-Verwaltung verwendet, werden alle Änderungen an organisationsweiten Mandanteneinstellungen im Microsoft 365 Admin Center (MAC) automatisch im Teams Admin Center (TAC) synchronisiert und umgekehrt. Weitere Informationen finden Sie unter Unified Agent- und App-Verwaltung.


Angeheftete Agenten verwalten
Als Administrator können Sie einen bereitgestellten Agent an die Agents-Liste in Microsoft Copilot anheften. Durch Anheften von Agents in Microsoft Copilot können Sie sicherstellen, dass diese Agents für alle Mitglieder Ihrer Organisation oder nur für bestimmte Benutzer oder Gruppen sichtbar und zugänglich sind. Sie können Agenten anheften oder das Anheften aufheben. Sie können die Liste der angehefteten Agents auch in eine Rangfolge bringen.
Microsoft Copilot enthält von Microsoft, Administratoren und Benutzern angeheftete Agents. Von Microsoft angeheftete Agents sind bestimmte Agents, die standardmäßig für alle Benutzer angeheftet werden. Sie können Agents für Ihre organization im Microsoft 365 Admin Center anheften. Darüber hinaus können einzelne Benutzer Agenten im eigenen Microsoft Copilot Chat oder in der eigenen Microsoft Copilot-Umgebung anheften.
Note
Nachdem Sie einen Agent angeheftet haben, kann es bis zu sechs Stunden dauern, bis Endbenutzer sehen, dass der Agent angeheftet ist.
In diesem Abschnitt wird erläutert, wie Administratoren mithilfe des Microsoft 365 Admin Centers Agents für alle oder bestimmte Gruppen anheften, das Anheften aufheben oder verwalten können. Es behandelt auch verwandte Aktionen wie die Rangfolge der Liste der angehefteten Agenten und das Bearbeiten des Umfangs der angehefteten Agenten.
Das Anheften von Agents ist ein Feature, mit dem Administratoren Agents für Endbenutzer mithilfe von Microsoft Copilot vorab auswählen und anheften können. Der Administrator pinnt den Agent an, um sicherzustellen, dass der Agent automatisch in der Copilot-Oberfläche des Endbenutzers angezeigt wird, ohne dass eine Benutzeraktion erforderlich ist. Der Agent ist jetzt für den Benutzer in der Copilot-Oberfläche leicht zugänglich.
Prerequisites
Um Agents anzuheften, damit jeder Agent für Mitglieder Ihrer Organization besser sichtbar und zugänglich ist, müssen bestimmte Voraussetzungen für Ihre Benutzer (Mitglieder Ihrer Organization) erfüllt werden. Darüber hinaus benötigen Sie bestimmte Berechtigungen und eine bestimmte Rolle.
Für Endbenutzer – Mitglieder Ihrer Organization müssen Zugriff auf Folgendes haben:
- Microsoft 365-Geschäftskonto
- Zugriff auf Microsoft Copilot Chat (z. B. über Teams, Web oder die Microsoft Copilot App)
- Der anzuheftende Agent muss vom Mitglied Ihrer Organisation gefunden werden können.
Für Administratoren : Sie als Administrator müssen über die folgende Rolle und den folgenden Zugriff verfügen:
- KI-Administrator
- Zugriff auf das Microsoft 365 Admin Center
- (Optional) Power Platform Admin Center-Zugriff (wenn Sie nutzungsbasierte Bezahlung für Agenten verwenden)
Angeheftete Agenten

Von Microsoft angeheftete Agenten
- Bei diesen Agents handelt es sich um Agents, die Microsoft standardmäßig für alle Benutzer anheftet.
- Stellt sicher, dass wichtige oder hochwertige Agents, wie z. B. Copilot-Kernfunktionen, immer sichtbar sind.
- Endbenutzer können die Fixierung dieser Agents nicht aufheben. Sie sind in der angehefteten Liste.
Vom Administrator angeheftete Agenten
- Angeheftet vom Administrator Ihrer Organisation über das Microsoft 365 Admin Center.
- Kann angeheftet werden für:
- Alle Benutzer.
- Bestimmte Gruppen.
- Bestimmte Benutzer.
- Endbenutzer können die Anheftung dieser Agents normalerweise nicht aufheben. Sie sind in der angehefteten Liste.
Angeheftete Agenten
- Wird von einzelnen Benutzern in ihrer eigenen Microsoft Copilot Chat-Umgebung angeheftet.
- Benutzer können:
- Heften Sie Agents an, die Sie häufig verwenden.
- Sie können sie jederzeit loslösen.
- Diese Liste unterliegt vollständig der Kontrolle des Benutzers, mit Ausnahme der von Microsoft oder dem Administrator angehefteten Agents, die gesperrt bleiben.
Features
- Von Administratoren angeheftete Agents werden Endbenutzern standardmäßig angezeigt, sodass sie leichter zu erkennen sind und neue oder wichtige Agents hervorgehoben werden.
- Administratoren können die von Microsoft angehefteten Agents im Microsoft 365 Admin Center anzeigen.
- Administratoren können im Microsoft 365 Admin Center bis zu drei Agents für Endbenutzer anheften, die Microsoft Copilot in der Organisation verwenden.
- Administratoren können einen Agent für alle Benutzer im Mandanten oder für bestimmte Benutzer oder Gruppen anheften. Beispiel:
- Heften Sie den Sales Coach-Agenten nur für die Verkaufsabteilung an.
- HR Q&A-Agent für alle Benutzer anheften.
- Der Endbenutzer kann die vom Administrator und von Microsoft angehefteten Agenten nicht lösen.
Agenten anheften
Sie können Agents mit den folgenden Schritten anheften:
Wählen Sie auf der Seite Alle Agents das Auslassungszeichen auf der rechten Seite aus, um ein Dropdownmenü anzuzeigen.
Wählen Sie Angeheftete Agenten verwalten. Im Bereich Angeheftete Agents werden von Ihrer Organisation angeheftete Agents und von Microsoft angeheftete Agents angezeigt.
Wählen Sie Agent anheften , um einen neuen Agent anzuheften.
Wählen Sie im Bereich "Wählen Sie einen anzuheftenden Agent aus " den Agent, den Sie anheften möchten, in der Liste der Agents. Sie können die Liste durchsuchen, um einen bestimmten Agenten anhand des Namens zu finden. Sie können nur Agents anheften, die für einige oder alle Benutzer bereitgestellt sind.

Wenn Sie den gewünschten Agent gefunden haben, wählen Sie ihn aus und klicken Sie dann auf Weiter.
Wählen Sie im Bereich Auswählen, wer diesen Agent anheften soll den Bereich für den Agent aus, den Sie anheften möchten.
Alle Benutzer, für die der Agent bereitgestellt wird – Heften Sie den Agent für alle Benutzer an, für die der Agent im Mandanten bereitgestellt wird.
Note
Wenn diese Option nicht angezeigt wird, ist der ausgewählte Agent wahrscheinlich nicht bereitgestellt.
Bestimmte Benutzer oder Gruppen, für die der Agent bereitgestellt wird – Anheften für eine oder mehrere Gruppen oder einzelne Konten.
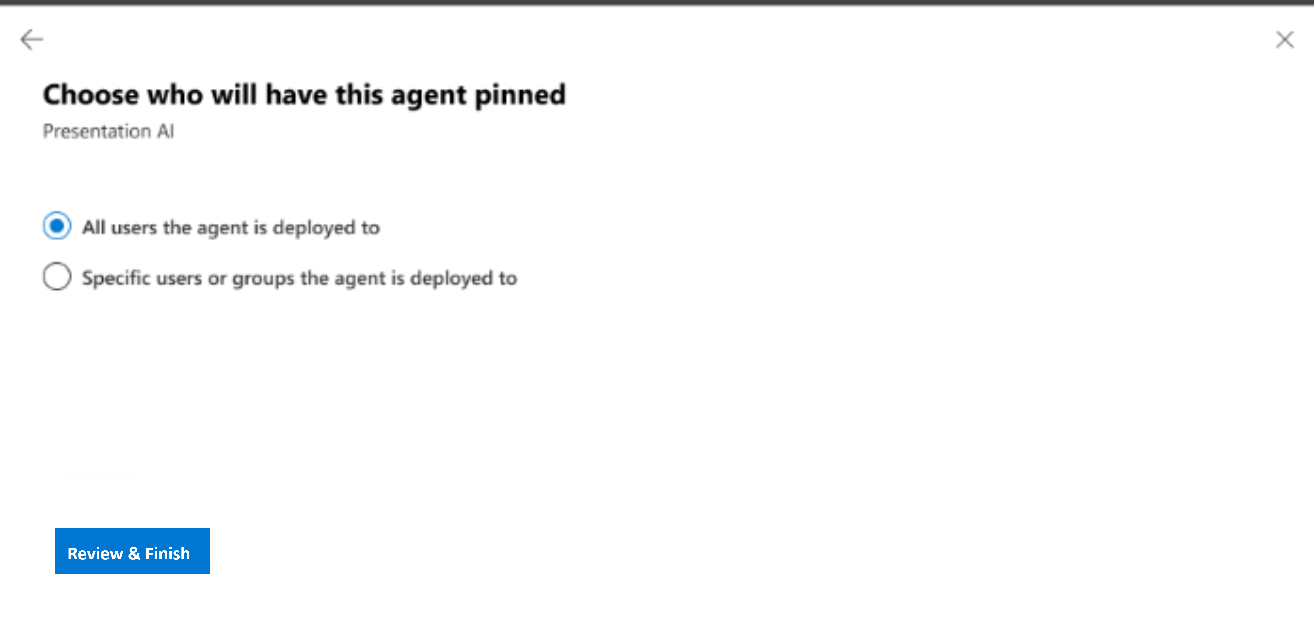
Wenn Sie bestimmte Benutzer oder Gruppen auswählen, für die der Agent bereitgestellt wird, wählen Sie die spezifischen Benutzer oder Gruppen aus, für die der Agent angeheftet werden soll.

Wählen Sie Speichern.
Nachdem Sie die Konfiguration gespeichert haben, zeichnet das System auf, welcher Agent für die ausgewählte Zielgruppe angeheftet ist.


Agents, die angeheftet werden können
Sie können nur bereitgestellte Agenten anheften. Wenn der Agent nicht bereitgestellt wurde, wird ein Banner mit einer Meldung angezeigt, die Sie zum ersten Bereitstellen des Agenten auffordert.
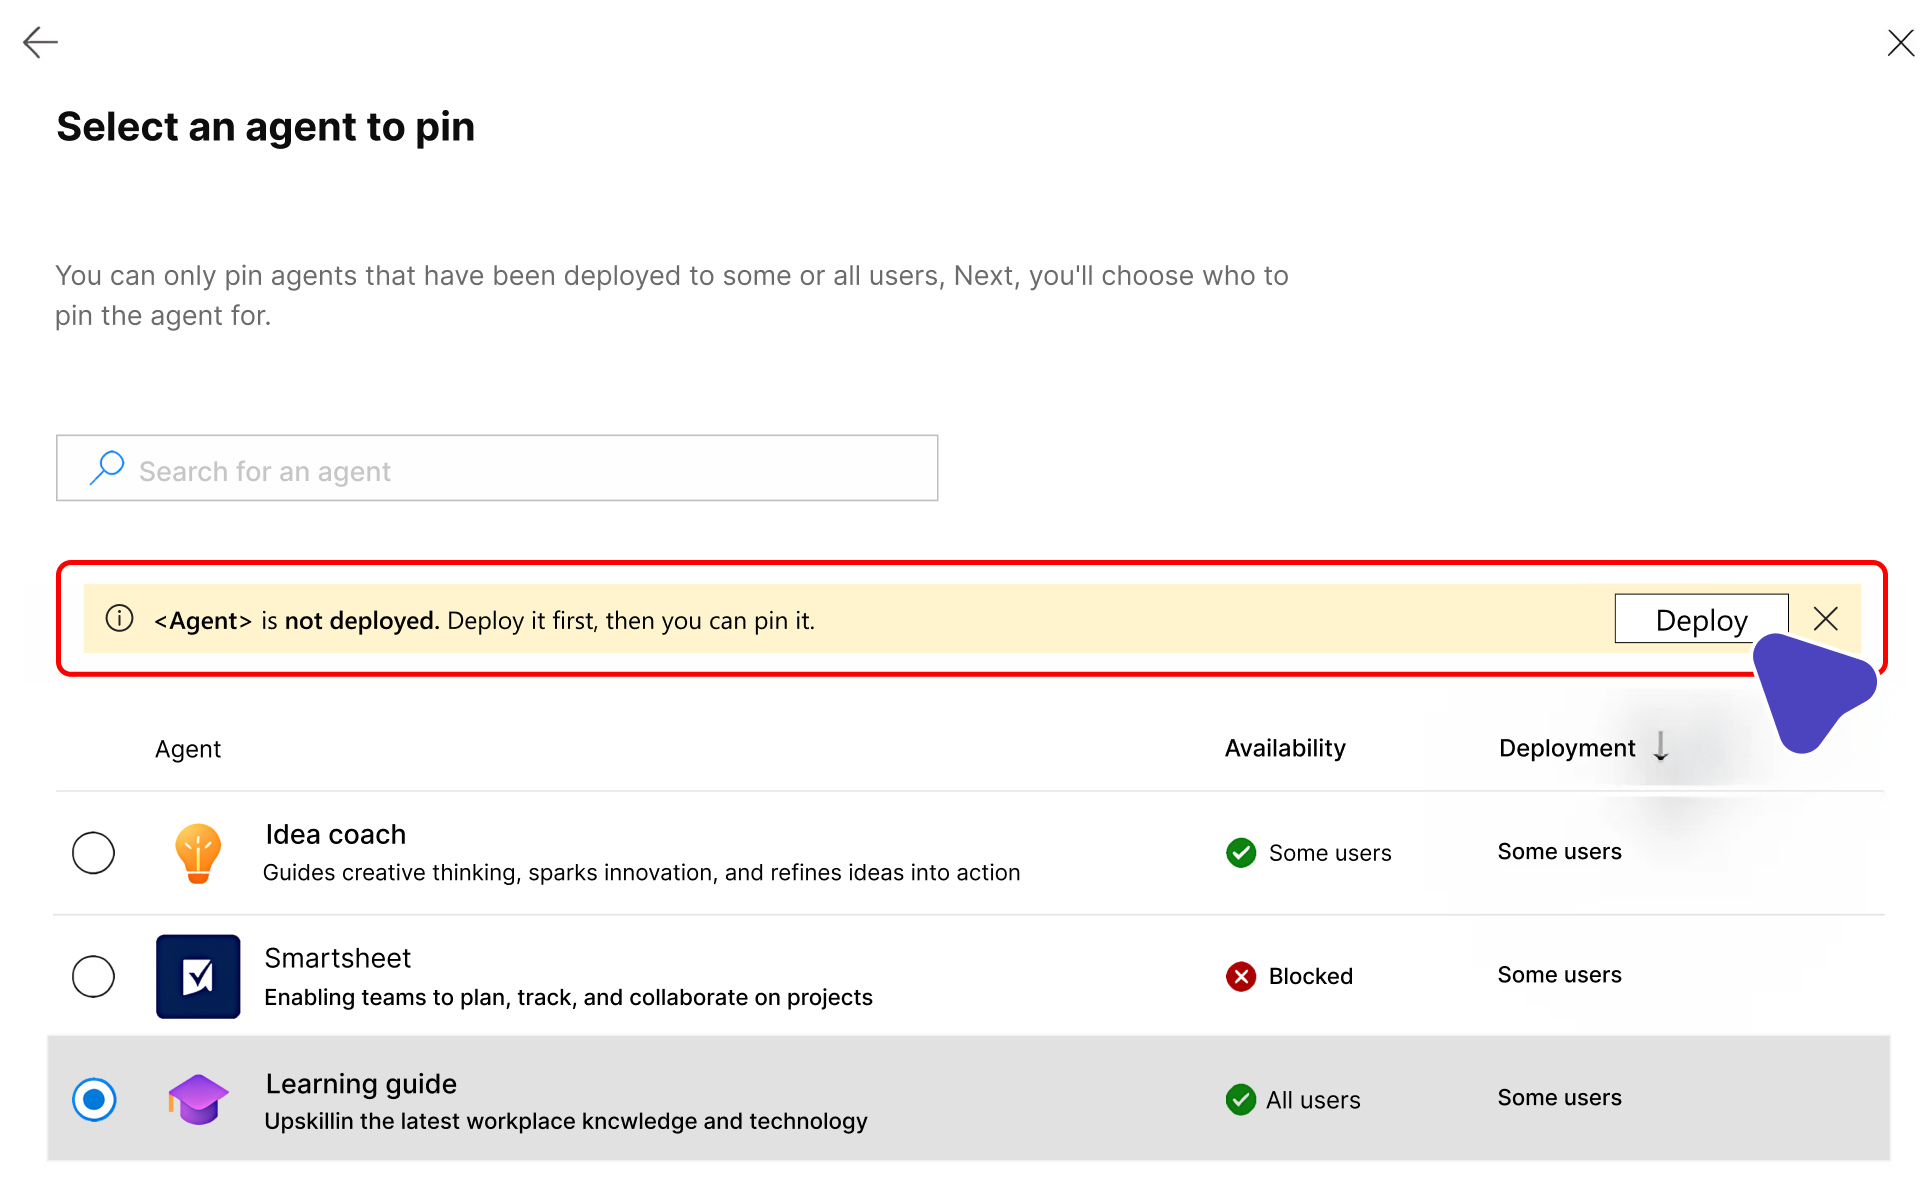
Wenn der Agent blockiert ist, heben Sie die Blockierung des Agenten auf, bevor Sie ihn anpinnen.

Liste der angehefteten Agenten in eine Rangfolge bringen
Der Administrator hat für jeden Benutzer drei Slots für die angehefteten Agents reserviert.
Der Administrator kann die Liste der angehefteten Agents mit den Schaltflächen nach oben und Nach unten nach Priorität neu anordnen, um zu steuern, was dem Benutzer angezeigt wird.
Fixierung eines Agenten aufheben
Suchen Sie in der Liste der angehefteten Agents den Agent, dessen Anheftung Sie aufheben möchten, und wählen Sie Anheftung aufheben aus. Wenn Sie die Anheftung lösen, ist der Agent im Abschnitt Von Ihrer Organisation angeheftet nicht mehr verfügbar.
Anheftungsbereich eines Agenten bearbeiten
Wählen Sie den Agent und dann Benutzer bearbeiten aus, um den Bereich der Benutzer zu ändern, für die ein Agent angeheftet ist.

Alternativer Einstiegspunkt zum Anheften
Sie können einen Agent auch über den Bereich "Agent-Details" anheften. Wählen Sie die PIN für das Benutzersymbol aus. Das Symbol ist nur aktiviert, wenn der Agent bereitgestellt ist.

Ansicht anpassen
Die auf der Seite Alle Agents bereitgestellte Agent-Liste kann angepasst werden. Sie können auswählen, welche Spalten angezeigt werden sollen.

Microsoft Graph-API für Agent-Registrierung und Agent-Details (Vorschau)
Sie können auch programmgesteuert über Microsoft Graph-APIs auf Agent-Registrierungsdaten zugreifen, was Ihnen eine skalierbare und programmgesteuerte Kontrolle über die Agent-Verwaltung bietet. Mithilfe der neuen Microsoft Graph-API-Endpunkte, die sich jetzt in der Vorschau befinden, können Administratoren die folgenden Aufgaben in vorhandene Workflows für Agents in Microsoft 365 integrieren:
- Automatisieren Sie die Verwaltung mehrerer Agenten.
- Vereinfachen Sie das Onboarding.
- Integrieren Sie die Verwaltung.
Neben der manuellen, UX-gesteuerten Agent-Verwaltung hilft Ihnen die Microsoft Graph-API dabei, die Agent-Verwaltung zu beschleunigen, Sicherheit und Compliance aufrechtzuerhalten und sicherzustellen, dass Agents für die richtigen Benutzer zur richtigen Zeit verfügbar sind.
Abrufen aller Agents in Ihrem Bestand – Mithilfe der API für GET-Pakete können Administratoren eine umfassende Liste aller Agents in ihrem Mandanten abrufen, um Compliance- und Berichtsanforderungen zu unterstützen.
Abrufen von Details zu einem bestimmten Agent in Ihrem Bestand – Die API für die GET-Paketdetails bietet umfassende Metadaten und Details für jeden Agent, wodurch die Überwachung, Verwaltung und Optimierung der Agent-Verwaltung vereinfacht wird.
Die API funktioniert mit der KI-Admin-Rolle. Weitere Informationen finden Sie unter Übersicht über die Agent- und App-Paketverwaltungs-API (Vorschau).
Das folgende Beispiel zeigt, wie Sie mithilfe von Microsoft Graph PowerShell eine Liste aller Agents in Ihrem Mandanten abrufen.
Connect-MgGraph -Scopes 'CopilotPackages.Read.All'

$uri = "https://graph.microsoft.com/v1.0/copilot/admin/catalog/packages"
$agentCount = 0

do {
    $response = Invoke-MgGraphRequest -Method GET -Uri $uri
    $agentCount += @($response.value).Count
    $response.value | ForEach-Object { Write-Host $_.displayName }
    $uri = $response.'@odata.nextLink'
} while ($uri)

Write-Host "Total agents: $agentCount"
Exportieren nach Excel für Benutzer und Agenten
Sie können die Liste der Agents in eine Excel-Datei exportieren. Legen Sie den Exportbereich für Analyse und Berichterstellung auf Alle Agents oder Gefilterte Agents fest.
Der Export kann Agentdetails enthalten, z. B.:
- Name
- Status
- Channel
- Erstellungsdatum
- Zuletzt geändert
- Herausgeber
- Herausgebertyp
- Version
- Owner
- Description
- Platform
- Instructions
Tip
Es gibt mehr als 30 verschiedene Elemente für jeden Mitarbeiter, die in der exportierten Liste enthalten sein können.
Mit diesen Informationen können Sie die freigegebenen Agents in Ihrer Organization effizient verwalten und überprüfen, die Compliance sicherstellen und die Ressourcenzuweisung optimieren.
Exportieren Sie die Liste der aktiven Benutzer der letzten 30 Tage in eine Excel-Datei. Diese Funktion ist für eine detaillierte Analyse und Berichterstellung unerlässlich.
Die exportierte Datei enthält umfassende Informationen zu jedem aktiven Benutzer, z. B.:
- Benutzerprinzipalname
- Insgesamt eingesetzte Agenten
- Sitzungen insgesamt
- Datum der letzten Aktivität
Zusatzinformation
Important
Tools von Drittanbietern, die nicht von Microsoft stammen, einschließlich MCP-Server von Drittanbietern, die in [Name des Katalogs/der Registrierung/des Angebots] verfügbar sind ("Tools von Drittanbietern"), sind Nicht-Microsoft-Produkte im Rahmen Ihrer Vereinbarung, die die Verwendung des entsprechenden Microsoft-Produkts regelt. Wenn Sie eine Verbindung mit einem Drittanbietertool herstellen, tun Sie dies auf eigene Gefahr. Sie sind für alle Nutzungsbedingungen und Gebühren verantwortlich, die mit der Verwendung von Drittanbietertools verbunden sind. Microsoft hat keine Verantwortung für Sie oder andere Personen in Bezug auf Ihre Nutzung von Drittanbietertools. Es wird empfohlen, die Drittanbietertools, die Sie Ihrem MCP-Client hinzufügen, sorgfältig zu überprüfen und zu verfolgen.
Einige Ihrer Informationen und Daten (z. B. Authentifizierungsschlüssel und Prompt-Inhalt) werden möglicherweise an das Drittanbietertool übergeben, oder Ihr MCP-Client empfängt möglicherweise Daten vom Drittanbietertool. Es wird empfohlen, alle mit Drittanbietertools geteilten Daten zu überprüfen und die Praktiken Dritter für die Aufbewahrung und den Speicherort von Daten zu beachten. Sie sind dafür verantwortlich, festzulegen, ob Ihre Daten außerhalb der Compliance- und geografischen Grenzen Ihrer Organisation fließen dürfen und welche Auswirkungen dies hat.
MCP-Implementierungen sind anfällig für Risiken, z. B. Angriffe, Kaskadierende Fehler und Verlust der menschlichen Aufsicht. Sie können diese Risiken mindern, indem Sie MCP-Server auf Sicherheit und Zuverlässigkeit überprüfen, die von Microsoft empfohlenen Methoden und bewährten Methoden der Branche befolgen, Genehmigungsmechanismen implementieren und kaskadierendes Verhalten überwachen.
Nur zu Ihrer Bequemlichkeit bietet Microsoft Endpunkte an, um die Übertragung von Daten zu und von MCP-Servern über ein überwachtes Gateway zu erleichtern. Es wird empfohlen, die gesamte technische Dokumentation zu lesen, die Ihre Konfiguration aller von Microsoft bereitgestellten Überwachungstools abdeckt. Diese Endpunkte stellen keine Billigung, Zuschreibung oder Eigentümerschaft an Tools von Drittanbietern dar und sollten nicht als solche interpretiert werden. Der entsprechende Lizenzgeber und nicht Microsoft stellt Ihnen die MCP-Server von Drittanbietern zur Verfügung. Microsoft übernimmt keine Verantwortung Ihnen oder anderen gegenüber in Bezug auf Ihre Verwendung von MCP-Servern von Drittanbietern.