Nota:
El acceso a esta página requiere autorización. Puede intentar iniciar sesión o cambiar directorios.
El acceso a esta página requiere autorización. Puede intentar cambiar los directorios.
En este sprint, la revisión de código de GitHub Copilot para Azure Repos pasa a la versión preliminar pública para todos los clientes de Azure DevOps. Lleva comentarios impulsados por IA directamente a las pull requests, con activación flexible, instrucciones personalizadas, revisiones automáticas mediante políticas de rama, compatibilidad con Managed DevOps Pools y una visibilidad mejorada de los costes.
Consulte las notas de publicación para más detalles.
General
- Límites de velocidad de control remoto del servidor MCP
- El complemento de Azure DevOps ya está disponible en la aplicación GitHub Copilot
Seguridad avanzada de GitHub para Azure DevOps
- Alertas de malware (versión preliminar privada)
- Métricas de información general de seguridad (versión preliminar privada)
- Facturación a nivel de proyecto para el uso de créditos de Autofix AI
Paneles de Azure
Azure Repos
- revisión de código de GitHub Copilot (versión preliminar pública)
- Azure DevOps Enterprise Live Migrations (versión preliminar pública)
- Títulos automáticos para pull requests con varios commits
Azure Pipelines
- Ejecución de tareas de canalización mediante ejecutores de Node.js admitidos
- El socket de Docker ya no está asignado de forma predeterminada para los trabajos de contenedor de Linux
Wiki
General
Límites de velocidad de control remoto del servidor MCP
Las herramientas ahora pueden detectar cuándo las solicitudes remotas del servidor MCP se aproximan a los límites de frecuencia de servicio y reciben instrucciones sobre cuándo ralentizar o volver a intentarlo. Esto ayuda a reducir las solicitudes con error y los reintentos innecesarios durante períodos de uso elevado.
Cuando una solicitud tiene una tasa limitada, las respuestas de herramientas ahora incluyen instrucciones de reintento disponibles de Azure DevOps, lo que permite que el agente de llamada espere antes de volver a intentar la solicitud.
Azure DevOps complemento ya disponible en GitHub aplicación Copilot
El complemento Azure DevOps ya está disponible para el aplicación Copilot de GitHub. Con el complemento, puede ver y abrir sus Azure DevOps elementos de trabajo y solicitudes de incorporación de cambios, editar elementos de trabajo y realizar actualizaciones básicas de solicitudes de incorporación de cambios y completar las solicitudes de incorporación de cambios directamente desde el aplicación Copilot. Instale el complemento Azure DevOps desde las selecciones del editor en Personalizar y, a continuación, inicie sesión y conéctese a su organización y proyecto de Azure DevOps para empezar.
Consulte el anuncio de la entrada de blog para obtener más información.
Seguridad avanzada de GitHub para Azure DevOps
Alertas de malware (versión preliminar privada)
GitHub Advanced Security para Azure DevOps ahora puede exponer los hallazgos de malware como un tipo de alerta distinto en dependencias y información general de seguridad del repositorio. Los equipos de seguridad pueden filtrar, investigar, descartar y volver a abrir estos hallazgos junto con sus alertas de dependencia existentes.

Para solicitar acceso a su organización, complete el formulario de admisión de GitHub Advanced Security para Azure DevOps versión preliminar privada.
Métricas de información general de seguridad (versión preliminar privada)
Las páginas de riesgo y cobertura ahora incluyen métricas de acumulación para ayudar a los equipos de seguridad a comprender la exposición de alertas y la cobertura de análisis en toda su organización. Teams puede refinar las métricas por proyecto, repositorio, conjunto de herramientas, gravedad, período y estado de cobertura.
Riesgo:

Cobertura:

Para solicitar acceso a su organización, complete el formulario de admisión de GitHub Advanced Security para Azure DevOps versión preliminar privada.
Facturación a nivel de proyecto por el uso de créditos de Autofix AI
El uso de créditos de IA Autofix ahora se atribuye a proyectos individuales de Azure DevOps. En Azure Cost Management, puede desglosar el uso de Autofix y los costes asociados por proyecto, en lugar de ver solo un total a nivel de organización. Esto facilita entender y asignar el consumo de Autofix en toda su organización.
Paneles de Azure
Seguridad mejorada para correos electrónicos de notificación de elementos de trabajo
Hemos realizado una mejora de seguridad en los correos electrónicos de notificación de Azure DevOps al deshabilitar los vínculos en los que se puede hacer clic en los comentarios y otros campos de texto extensos.
Los vínculos siguen incluidos en el correo electrónico, pero ya no se pueden hacer clic. Para seguir un vínculo, abra primero el elemento de trabajo en Azure DevOps y, a continuación, acceda al vínculo desde allí. Este cambio ayuda a reducir el riesgo de suplantación de identidad (phishing) y otros vínculos malintencionados que se abren directamente desde correos electrónicos de notificación.
Azure Repos
revisión de código de GitHub Copilot (versión preliminar pública)
GitHub Copilot Code Review for Azure Repos está ahora en versión preliminar pública y está disponible para todos los clientes de Azure DevOps, sin que se requiera ningún registro de acceso anticipado. Copilot Code Review aporta comentarios basados en inteligencia artificial directamente en el flujo de trabajo de solicitud de incorporación de cambios, lo que ayuda a los equipos a identificar problemas y a aplicar estándares de codificación de forma más coherente.

Antes de empezar, lea la documentación oficial para obtener más información sobre cómo funciona Copilot Code Review, cómo habilitarla y qué esperar en torno al uso y la facturación.
La versión preliminar pública también introduce varias mejoras basadas en los comentarios de la versión preliminar técnica:
- Activación flexible: habilite la revisión de código de Copilot a nivel de organización, proyecto o repositorio individual.
- Compatibilidad con grupos de DevOps administrados: ejecute revisiones mediante un grupo de DevOps administrado configurado en lugar de agentes hospedados por Microsoft.
- Instrucciones personalizadas: defina estándares de codificación específicos de la organización, proyecto, repositorio o ruta de acceso para Copilot tener en cuenta durante las revisiones.
- Revisiones automáticas: use directivas de rama para revisar automáticamente las nuevas solicitudes de incorporación de cambios, incluidas las solicitudes de incorporación de cambios en borrador.
- Mayor visibilidad de los costos: realice un seguimiento de los costos de Copilot Code Review por proyecto de Azure DevOps mediante etiquetas de Azure Cost Management y alertas presupuestarias.
- Próximamente: Revise los registros de errores y los niveles de revisión Lite y Equilibrado configurables.
Azure DevOps Enterprise Live Migrations (versión preliminar pública)
Azure DevOps Enterprise Live Migrations está ahora en versión preliminar pública. Enterprise Live Migrations ayuda a las organizaciones a migrar repositorios de Azure DevOps a GitHub Enterprise Cloud manteniendo la residencia de los datos, a la vez que minimiza las interrupciones para los desarrolladores mediante una sincronización continua y un proceso de transición controlado. Admite la migración del historial del repositorio, ramas, etiquetas, metadatos de solicitud de incorporación de cambios y directivas de rama, al tiempo que permite a los equipos seguir usando Azure Pipelines y Azure Boards durante su transición. Obtenga más información sobre Enterprise Live Migrations.

Títulos automáticos para pull requests con múltiples commits
Al crear una solicitud de incorporación de cambios con varias confirmaciones, el título de la solicitud de incorporación de cambios se rellena automáticamente con el nombre de la rama de origen. Esto proporciona un valor predeterminado útil en lugar de dejar vacío el título.
La opción Agregar mensajes de confirmación existente permanece disponible para agregar mensajes de confirmación a la descripción de la solicitud de incorporación de cambios.
Azure Pipelines
Prueba de tareas de canalización sin ejecutores de Node.js no admitidos
Node.js 6, 10 y 16 llegaron al final del soporte técnico y están programados para la eliminación del agente de Azure Pipelines el 24 de noviembre de 2026. Ahora puede identificar canalizaciones que dependen de estos ejecutores antes de quitarlas.
En Configuración de la organización>Canalizaciones>Configuración, en Restricciones de tareas, habilite Restringir las versiones de Node.js sin soporte en las tareas de canalización. Cuando está habilitada, las tareas que tienen como destino Node.js 6, 10 o 16 se ejecutan en un ejecutor de Node.js disponible más reciente. El registro de canalización le advierte sobre las tareas afectadas para que pueda probarlas y actualizarlas.
Importante
Una tarea escrita para un ejecutor de Node.js no compatible podría producir un error o comportarse inesperadamente en un ejecutor más reciente. Actualice las tareas personalizadas para usar una versión de Node.js compatible antes de quitar los ejecutores no admitidos.
Para obtener más información, consulte Restringir las versiones de Node.js sin soporte en las tareas de canalización.
El socket de Docker ya no está asignado de forma predeterminada para los trabajos de contenedor de Linux
Para mejorar la seguridad siguiendo el principio de mínimo privilegio, a partir de la versión 5.279.0 del agente de Azure Pipelines, el valor predeterminado de false es para los mapDockerSocket que se ejecutan en agentes Linux. Después de este cambio, el socket de Docker del host (/var/run/docker.sock) no se monta en el contenedor de trabajos de forma predeterminada en los agentes de Linux.
Note
Si el trabajo en contenedor ejecuta comandos de Docker contra el demonio del host (Docker-in-container), habilítelo explícitamente estableciendo mapDockerSocket en true en el recurso de contenedor; de lo contrario, se producirá un error en la canalización.
Para usar el socket de Docker del host, debe habilitarlo explícitamente estableciendo mapDockerSocket: true en el recurso del contenedor.
resources:
	containers:
	- container: my_container
		image: ubuntu:22.04
		mapDockerSocket: true
Las tareas en contenedor que no usan el comportamiento Docker-in-container no requieren ninguna intervención. Para más información, consulte Asignación de sockets de Docker.
Wiki
Búsqueda wiki más rápida por título de página
La búsqueda de páginas wiki por título ahora es más rápida y con mayor capacidad de respuesta, especialmente para proyectos con wikis grandes.
Esta mejora reduce el tiempo necesario para buscar una wiki por primera vez y acelera el filtrado de páginas en toda la experiencia wiki, incluido el árbol de páginas, el cuadro de diálogo de movimiento de páginas y el autocompletar de vínculos.
Azure DevOps ahora recupera la información necesaria para las búsquedas de títulos de página directamente desde la base de datos wiki, evitando la necesidad de descargar y procesar el árbol de Git completo. Si los datos de búsqueda optimizados no están disponibles, Azure DevOps usa automáticamente el método de búsqueda existente.
Pasos siguientes
Note
Estas características se implementarán en las próximas dos a tres semanas. Vaya a Azure DevOps y eche un vistazo.
Cómo proporcionar comentarios
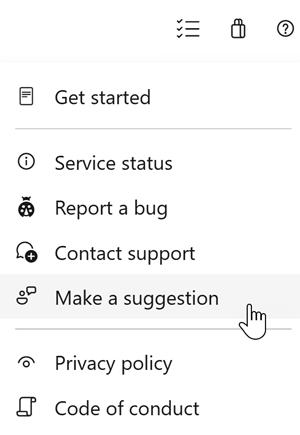
Queremos escuchar lo que piensas sobre estas características. Use el menú ayuda para notificar un problema o proporcionar una sugerencia.
También puede obtener consejos y sus preguntas respondidas por la comunidad en Stack Overflow.