Nota:
El acceso a esta página requiere autorización. Puede intentar iniciar sesión o cambiar directorios.
El acceso a esta página requiere autorización. Puede intentar cambiar los directorios.
El Centro de administración de Microsoft 365 proporciona funcionalidades de administración de gobierno y ciclo de vida para agentes a través del Agent Registry. Estas capacidades permiten a los administradores administrar la visibilidad, el acceso, la distribución y la retirada de los agentes en todo el tenant.
Acciones de agente
Note
Los entornos de Microsoft 365 para Government Community Cloud High (GCCH) y Government Community Cloud Moderate (GCCM) admiten la publicación de agentes en la organización.
| Acciones de agente | Description |
|---|---|
| Instalar y desinstalar | Instale un agente para los usuarios, de modo que esté listo para usar sin necesidad de que los usuarios finales tengan que realizar una instalación manual. El Administrador puede desinstalar un agente instalado previamente. |
| Activar | Active un agente y permita que solo los usuarios o grupos seleccionados creen instancias de él. |
| Bloquear y desbloquear | Restrinja el acceso a un agente en toda la organización, impidiendo que ningún usuario pueda usarlo. |
| Eliminar, restaurar y eliminar permanentemente | Eliminar un agente con un período de recuperación de 30 días, restaurar un agente eliminado o eliminarlo permanentemente antes de que finalice el período de recuperación. |
| Iniciar y detener | Inicie o detenga la infraestructura subyacente de Azure para gobernar los agentes de Foundry. Esta acción es exclusiva de los agentes de Microsoft Foundry. |
| Asignar un nuevo propietario | Asigne un nuevo propietario a los agentes activos o sin propietario. |
| Agregar un propietario | Agregue un propietario a un agente de Agent Builder que ya tiene un propietario. |
| Quitar un propietario | Elimine un propietario de un agente de Agent Builder con varios propietarios. |
| Publicar en la tienda | Haga que un agente solicitado esté disponible para los miembros de su organización publicando el agente en Agent Store. Para obtener más información, consulte Acciones para agentes solicitantes. |
| Rechazar envío | Evite que un agente seleccionado esté disponible para los miembros de su organización. Para obtener más información, consulte Acciones para los agentes que se han solicitado. |
Note
Para obtener información sobre las acciones relacionadas con la lista del registro de agentes, como Exportar a Excel, Cargar agente personalizado y Administrar agentes anclados, consulte Registro de agentes en el Centro de administración de Microsoft 365.
Instalar agentes
Puede instalar agentes en toda la organización o para usuarios o grupos específicos mediante los mismos controles que funcionan con cualquier otra aplicación en el Centro de administración de Microsoft 365.
Para instalar un agente a través del Centro de administración de Microsoft 365, siga estos pasos:
Inicie sesión en el Centro de administración de Microsoft 365.
Seleccione Agentes>:Todos los agentes.
En la página Todos los agentes , asegúrese de que el Registro esté seleccionado. Seleccione el filtro Estado y después seleccione Disponible.
En la lista de agentes, seleccione un agente que aún no esté instalado.
En el panel de detalles del agente que se abre, seleccione Instalar inmediatamente debajo del nombre del agente.
En el panel Implementar agente en usuarios seleccionados , decida si desea instalar el agente para todos los usuarios o para usuarios o grupos específicos y, a continuación, seleccione Siguiente.
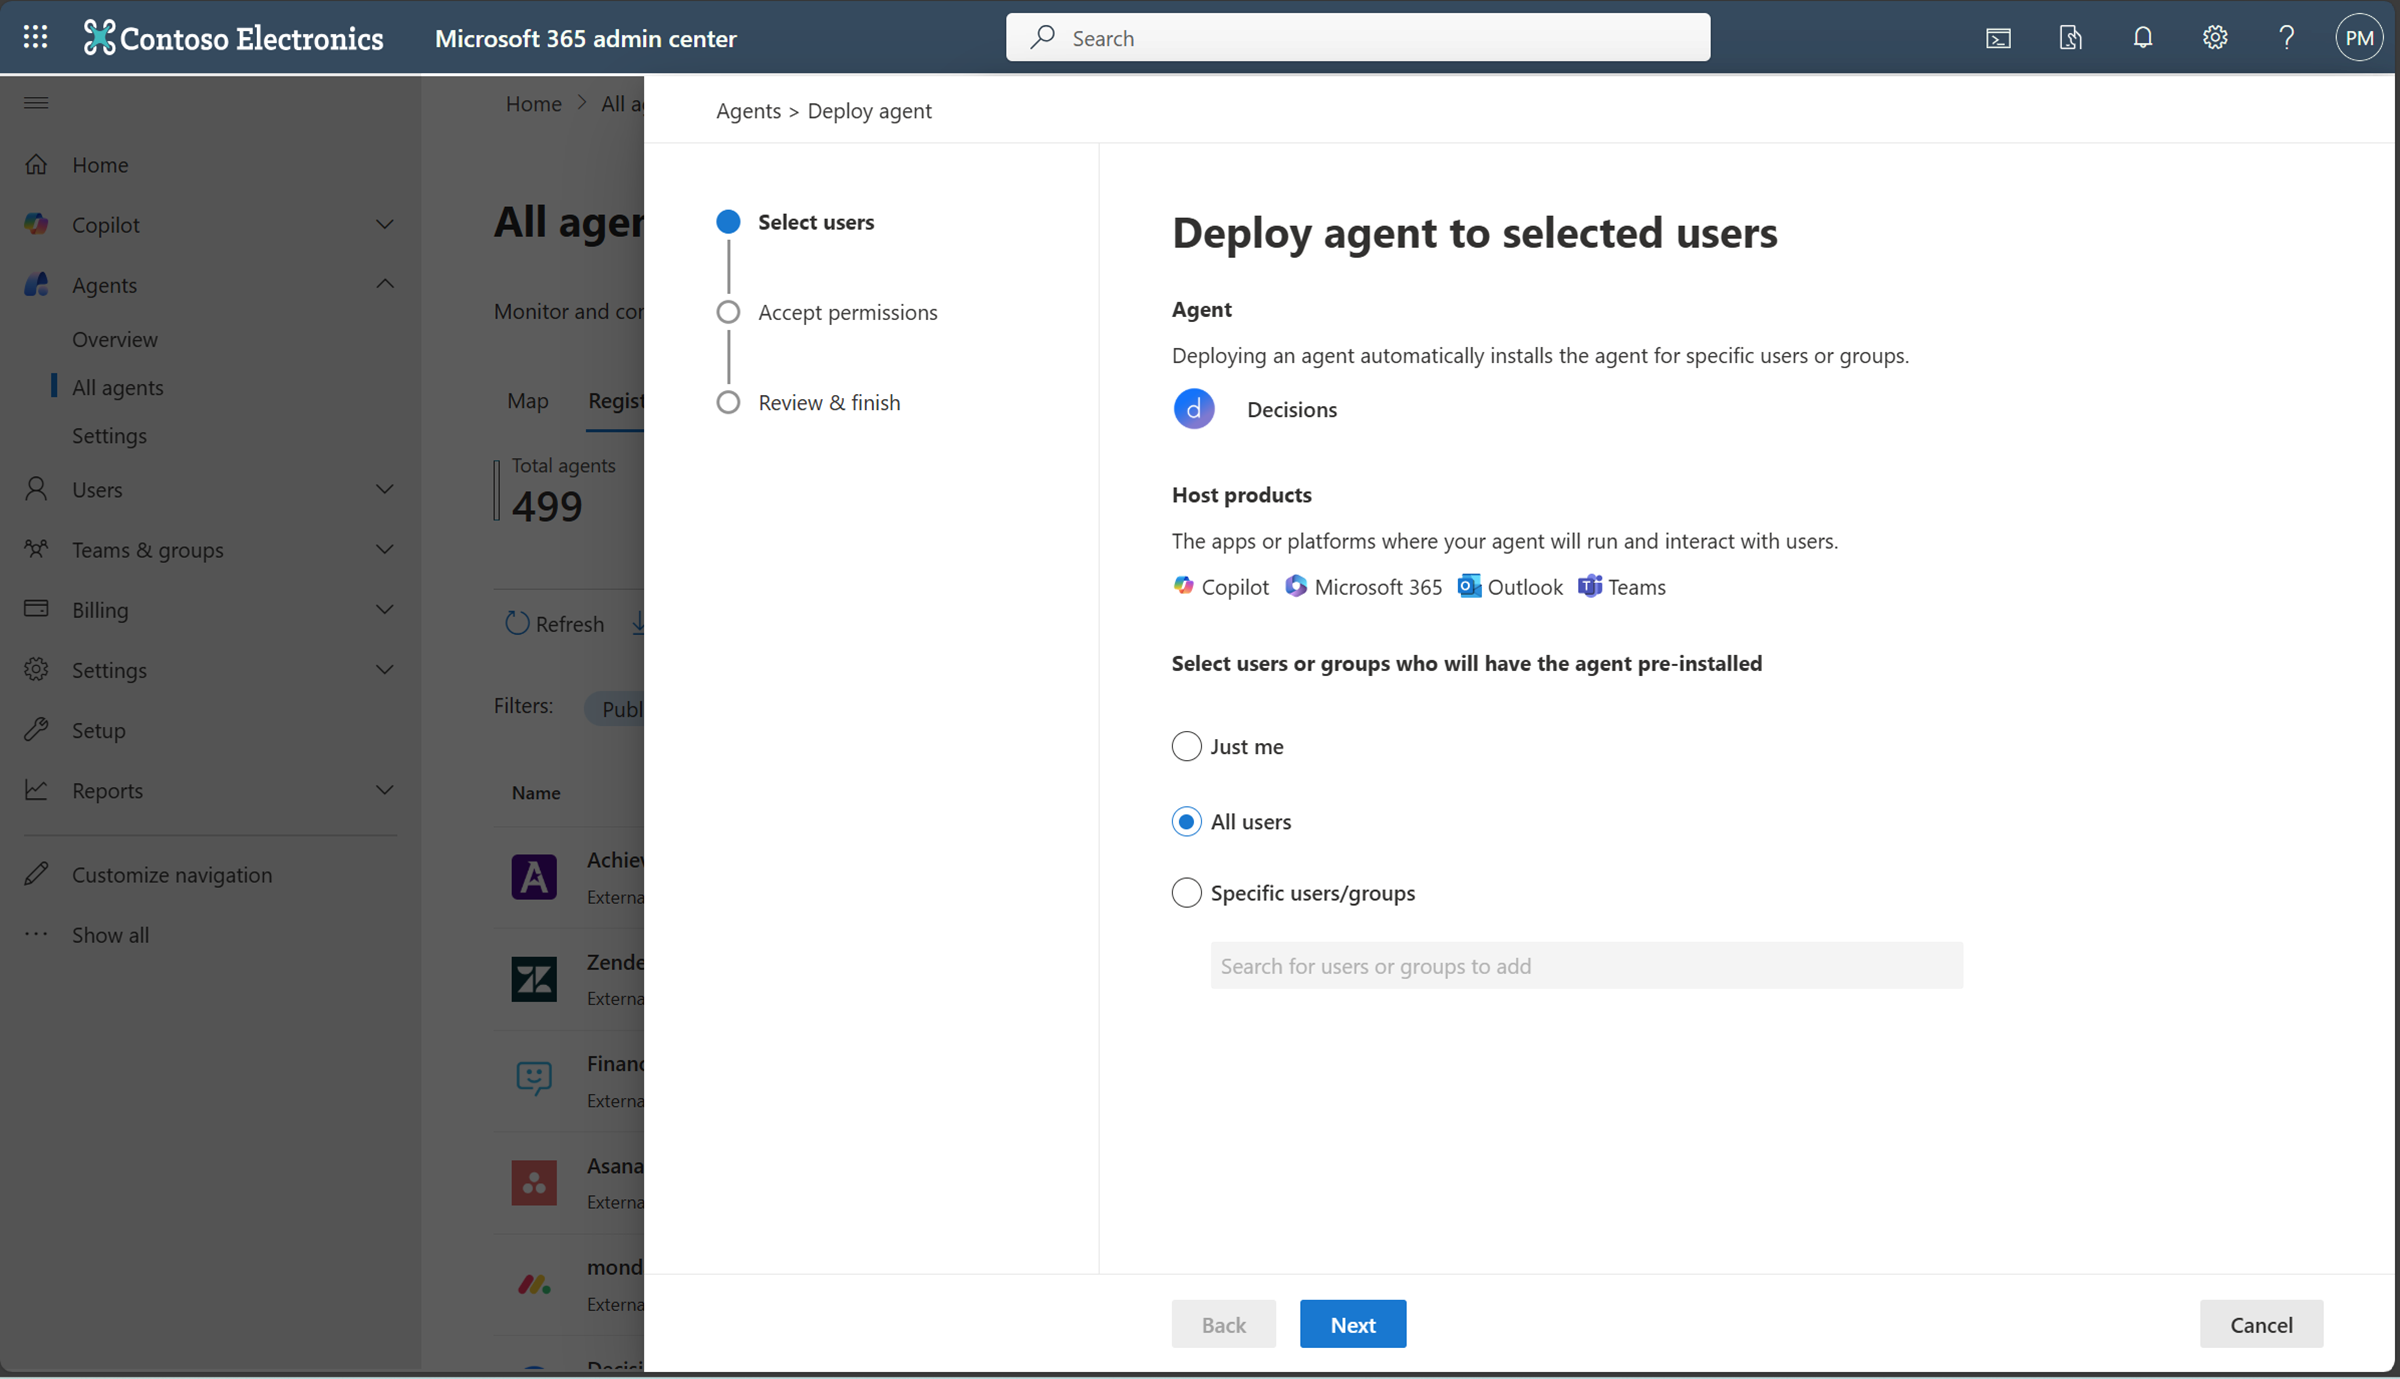
En el panel Revisar permisos , revise los permisos solicitados para el agente. Si los permisos son aceptables, seleccione Conceder consentimiento del administrador. Para obtener más información, consulte Permisos del agente.
En la ventana Permisos solicitados , seleccione Aceptar para conceder los permisos al agente y, a continuación, seleccione Siguiente.
En el panel Revisar & finalizar , seleccione Finalizar implementación.
La instalación de un agente afecta a su disponibilidad y funcionalidad en Copilot y en los otros productos host, como Outlook, Teams o Microsoft 365.
Desinstalar agentes
Puede desinstalar agentes propios o externos en toda la organización o para usuarios o grupos específicos mediante los mismos controles que funcionan para cualquier otro agente en el Centro de administración de Microsoft 365.
Para desinstalar un agente a través del Centro de administración de Microsoft 365, siga estos pasos:
Inicie sesión en el Centro de administración de Microsoft 365.
Seleccione Agentes>:Todos los agentes.
En Agentes, seleccione Todos los agentes.
En la página Todos los agentes , asegúrese de que el Registro esté seleccionado. Seleccione el filtro de estado y después seleccione Disponible.
Seleccione un agente instalado de la lista de agentes.
En el panel de detalles del agente que se abre, seleccione Desinstalar inmediatamente debajo del nombre del agente.
Note
Si no ve la opción Desinstalar, es posible que el agente seleccionado no esté instalado.
En el panel Quitar agente , seleccione la opción Quitar agente y, a continuación, seleccione el botón Desinstalar agente .
La desinstalación de un agente afecta a su disponibilidad y funcionalidad en Copilot y en los demás productos host, como Microsoft Outlook, Microsoft Teams u otras aplicaciones de Microsoft 365.
Activar agentes
La activación es un paso de gobernanza para los nuevos agentes. Cuando un usuario solicita la activación para poder crear instancias de un agente, la solicitud requiere la aprobación del administrador de IA antes de que el solicitante pueda crear instancias. Los administradores revisan los detalles del agente, como la descripción, el propietario, los datos y las herramientas, y después aprueban o rechazan la solicitud. Cuando un administrador activa un agente, también puede limitar el ámbito de su audiencia a usuarios específicos, grupos o todos los usuarios de la organización para garantizar una implementación controlada. El proceso de activación del Centro de administración de Microsoft 365 le ayuda a mantener la gobernanza, la seguridad y la calidad de las aplicaciones personalizadas.
Información general sobre el proceso de activación
El proceso de activación consta de los siguientes pasos:
Ver una solicitud de activación pendiente - En la pestaña Solicitudes, vea todos los agentes que se han enviado y que tienen una solicitud de activación pendiente. La lista muestra el nombre del agente, el nombre del editor, el estado y la fecha de solicitud. Los nuevos envíos aparecen con el estado Permitir activación.
Revisar los detalles de la presentación: seleccione un agente pendiente para ver más detalles y metadatos, incluida su descripción, funcionalidades, orígenes de datos conectados y herramientas. Estos detalles le ayudan a tomar una decisión informada sobre si activar o rechazar al agente.
Iniciar la solicitud : cuando esté listo, seleccione la pestaña Solicitud para abrir el asistente para solicitudes.
Seleccionar usuarios - Elija los usuarios que desea aprobar para que puedan activar el agente. Al activar un agente, este queda disponible para que el público seleccionado lo instale y cree instancias.
Usar el asistente de activación - después de aceptar la solicitud de activación, se abre el asistente de activación para que pueda seleccionar usuarios. Puede incluir a los solicitantes originales y agregar grupos de permisos que tengan acceso para crear instancias a partir del agente.
Aplicar una plantilla - Para reforzar la gobernanza y la seguridad de los agentes, aplique una plantilla que incluya directivas predefinidas:
- Plantilla predeterminada: Microsoft proporciona una plantilla lista para usar con controles esenciales de seguridad y cumplimiento de Microsoft Entra, Microsoft Purview y SharePoint. La plantilla predeterminada asigna automáticamente la licencia para minimizar la administración manual de licencias. Para obtener más información, consulte Asignación automática de licencias de plantilla predeterminada.
- Plantilla personalizada : si necesita una gobernanza más allá de la plantilla predeterminada, cree una plantilla personalizada y aplique directivas adicionales, como restringir el uso compartido de contenido externo, para cumplir los requisitos de su organización.
Note
Los administradores de IA no están autorizados a configurar directivas de acceso condicional o directivas de paquete de acceso de Microsoft Entra. Estas acciones requieren un rol de administrador con privilegios elevados y los permisos adecuados de Microsoft Graph.
Revisar permisos y conceder consentimiento del administrador : revise los permisos solicitados por el agente y conceda el consentimiento del administrador, si procede. Los permisos permiten al agente acceder a datos relevantes o realizar acciones en nombre de los usuarios.
Revisar y completar la activación : revise todas las configuraciones y, a continuación, seleccione Finalizar para activar el agente.
Después de activar un agente, el agente pasa a estar disponible para la creación de instancias en la tienda de aplicaciones de Teams, Microsoft 365 Copilot y Copilot Studio, y se notificará al solicitante. Para futuras adiciones de usuarios, el proceso se simplifica: el administrador solo necesita aprobar o rechazar solicitudes, utilizando las plantillas existentes sin repetir los pasos de activación completos.
Activación iniciada por el administrador
Los administradores pueden activar proactivamente un agente a través del Registro de agentes sin esperar una solicitud de activación. Durante la activación, los administradores pueden hacer que el agente esté disponible para todos los usuarios, usuarios específicos o grupos de seguridad específicos, en función de los requisitos de implementación de su organización.
Directivas predefinidas en la plantilla predeterminada predefinida de Microsoft
| Service | Nombre de la política | Description | Más información |
|---|---|---|---|
| Microsoft Entra | Protección de identidad | Detecta amenazas para la identidad del agente marcando actividades anómalas que involucran a agentes. | ID Protection para agentes - Protección de Microsoft Entra ID |
| Microsoft Entra | Visibilidad de red | Permite la visibilidad de la red en el acceso de los agentes a recursos externos. | Más información acerca de Secure Web y AI Gateway para agentes de Microsoft Copilot Studio - Global Secure Access |
| Microsoft Entra | Administración del ciclo de vida de los agentes | Gobierna los identificadores de agente de Microsoft Entra a escala con las directivas de ciclo de vida. | Automatizar la administración del ciclo de vida de la identidad con Gobierno de Microsoft Entra ID |
| SharePoint | Restringir el uso compartido externo de sitios y del contenido | Le permite permitir o restringir que agentes específicos compartan contenido en sitios de SharePoint y OneDrive con usuarios externos e invitados. | Información general de administración avanzada de SharePoint |
| SharePoint | Control de acceso para sitios y OneDrive | Permite a los administradores especificar qué agentes y usuarios pueden acceder a un sitio determinado. | Restricción del acceso al sitio de SharePoint con grupos de Microsoft 365 y grupos de seguridad Microsoft Entra |
| SharePoint | Información de permisos de contenido | Proporciona información sobre el contenido y los sitios para los que los usuarios tienen permisos. | Informes de gobernanza de acceso a datos para sitios de SharePoint |
| SharePoint | Perspectivas de acceso del agente | Proporciona información sobre los agentes que acceden a sitios de SharePoint y OneDrive. | Supervisar el acceso del agente a SharePoint y OneDrive |
| Microsoft Purview | Auditoría habilitada | Registra registros de auditoría para todas las actividades y ofrece una observabilidad clara. | Usar Microsoft Purview para administrar la seguridad de datos & el cumplimiento normativo de Microsoft Agent 365 |
| Microsoft Purview | Conozca su política de datos | Aplica controles de seguridad de datos para proteger contra fugas de datos confidenciales y uso compartido excesivo. | Use Microsoft Purview para administrar la seguridad de datos & el cumplimiento normativo de Microsoft Agent 365 |
| Microsoft Purview | Evaluación de cumplimiento de IA | Monitorea y evalúa continuamente a los agentes en busca de brechas de cumplimiento e identifica áreas que necesitan atención. | Use Microsoft Purview para administrar la seguridad de los datos & el cumplimiento normativo de Microsoft Agent 365 |
| Microsoft Defender | Investigación y búsqueda avanzada | Te avisa de la actividad del agente de IA y te permite investigar eventos sospechosos con capacidades de búsqueda avanzada. | Detectar e investigar amenazas para agentes de IA con Microsoft Defender (versión preliminar) |
| Microsoft Defender | Protección en tiempo real para Microsoft Agent 365 (versión preliminar) | Detecta y bloquea la actividad sospechosa del agente de IA en tiempo de ejecución. | Detectar e investigar amenazas para agentes de IA con Microsoft Defender (versión preliminar) |
Plantilla predeterminada asignación automática de licencias
La plantilla predeterminada asigna automáticamente la licencia durante la activación. Esta asignación automática de licencias elimina la administración manual de licencias y garantiza que cada instancia de agente contratada tenga la licencia adecuada antes de que entre en funcionamiento.
Entre las ventajas clave se incluyen las siguientes:
- Incorporación más rápida : los administradores no necesitan asignar licencias manualmente para cada instancia.
- Garantía de cumplimiento - evita el uso sin licencia y mantiene la integridad de los derechos de uso.
- Administración escalable : admite implementaciones a gran escala sin aumentar la sobrecarga administrativa.
Bloquear o desbloquear agentes
Puede bloquear o desbloquear agentes para toda la organización con los mismos controles que funcionan con cualquier otra aplicación del Centro de administración de Microsoft 365.
Para bloquear o desbloquear un agente, siga estos pasos:
Inicie sesión en el Centro de administración de Microsoft 365.
Seleccione Agentes>:Todos los agentes.
En la página Todos los agentes , seleccione un agente de la lista de agentes.
En el panel de detalles del agente que se abre, inmediatamente debajo del nombre del agente, seleccione Bloquear o Desbloquear.
En el panel Bloquear agente o Desbloquear agente que se abre, seleccione Bloquear agente o Desbloquear agente y, después, seleccione Guardar.


El bloqueo o desbloqueo de un agente que ha creado mediante Microsoft Copilot Agent Builder y Microsoft Copilot Studio afecta a su disponibilidad y funcionalidad en Microsoft Copilot. También afecta a la disponibilidad y la funcionalidad de otros productos host, como Microsoft Outlook, Microsoft Teams u otras aplicaciones de Microsoft 365. Sin embargo, bloquear un agente que haya creado con SharePoint o Microsoft Foundry solo afecta a su disponibilidad en Microsoft Copilot Chat.
Note
Para los agentes Investigador y Analista , el panel Editar usuarios está desactivado. Para administrar su disponibilidad, bloquee el agente para todo el tenant mediante la acción Bloquear en el Centro de administración de Microsoft 365.
Eliminación de agentes
Al eliminar un agente en el Centro de administración de Microsoft 365, el agente se elimina de forma temporal. Un agente eliminado temporalmente no está disponible para su creador ni para los usuarios finales, pero sus propiedades y recursos asociados se conservan durante 30 días. Las propiedades retenidas incluyen el id. de agente, los metadatos, los canales, la propiedad y las conexiones.
Durante el período de retención de 30 días, puede restaurar el agente o eliminarlo permanentemente. Si no restaura o elimina permanentemente el agente, Microsoft 365 lo eliminará permanentemente cuando finalice el período de retención. Los eventos de eliminación temporal, restauración y eliminación permanente se registran en el registro de auditoría con información sobre el sistema que inició la acción.
Para eliminar un agente, siga estos pasos:
- Inicie sesión en el Centro de administración de Microsoft 365.
- Seleccione Agentes>:Todos los agentes.
- En la página Todos los agentes , seleccione el agente que desea eliminar.
- En el panel de detalles del agente, seleccione Eliminar agente.
- En el panel de confirmación, seleccione Eliminar.
Restaurar un agente eliminado
Puede restaurar un agente solo mientras esté eliminado temporalmente y dentro de su período de retención de 30 días. Al restaurar el agente, vuelve a un estado activo y lo pone a disposición de su creador y usuarios finales con su configuración anterior.
Para restaurar un agente eliminado, siga estos pasos:
- Inicie sesión en el Centro de administración de Microsoft 365.
- Seleccione Agentes>:Todos los agentes.
- En la página Todos los agentes, seleccione Eliminados.
- Seleccione el agente que desea restaurar.
- En el panel de detalles del agente, seleccione Restaurar agente.
- En el cuadro de diálogo de confirmación, seleccione Restaurar.
Eliminar permanentemente un agente
La eliminación permanente de un agente quita el agente y sus recursos asociados y no se puede deshacer. Solo puede eliminar permanentemente un agente que ya se haya eliminado de forma reversible.
Para eliminar permanentemente un agente antes de que finalice el período de retención de 30 días, siga estos pasos:
- Inicie sesión en el Centro de administración de Microsoft 365.
- Seleccione Agentes>:Todos los agentes.
- En la página Todos los agentes, seleccione Eliminados.
- Seleccione el agente que desea eliminar permanentemente.
- En el panel de detalles del agente, seleccione Eliminar permanentemente.
- En el cuadro de diálogo de confirmación, seleccione Eliminar.
Iniciar o detener un agente de Fundición
Puede iniciar o detener la infraestructura de Azure subyacente para gobernar los agentes de Foundry.
Importante
Debe tener un rol Azure AI Owner.
Detener o Iniciar actúan sobre implementaciones individuales mediante la desasignación o el aprovisionamiento de recursos de proceso de Azure. Estas acciones afectan a la infraestructura de Azure subyacente, no solo a la forma en que se usa un agente en su organización.
Para iniciar o detener un agente, siga estos pasos:
- Inicie sesión en el Centro de administración de Microsoft 365.
- Seleccione Agentes>:Todos los agentes.
- En la página Todos los agentes , busque y seleccione el agente de Microsoft Foundry que desea detener o iniciar.
Se muestra el panel de detalles del agente. - Si es necesario, seleccione Agregar rol para agregar el rol de Azure AI Owner para administrar la infraestructura de Azure para el agente.
- Seleccione Detener o Iniciar para controlar la infraestructura de Azure subyacente relacionada con el agente.
Asignar un nuevo responsable a un agente
Los administradores de TI pueden reasignar la propiedad a los agentes que no tienen propietario o que están activos.
Importante
Solo puedes reasignar la propiedad de agentes compartidos para los agentes de Agent Builder y Copilot Studio. No puede reasignar la propiedad de agentes de origen, como agentes del sistema o agentes precompilados por Microsoft.
Para reasignar la propiedad de un agente compartido, siga estos pasos:
Inicie sesión en el Centro de administración de Microsoft 365.
Seleccione Agentes>:Todos los agentes.
En la página Todos los agentes, en la lista de agentes, seleccione un agente de Agent Builder o Copilot Studio que desee reasignar.
Tip
Para encontrar rápidamente agentes de Agent Builder o Copilot Studio, use el filtro Plataforma de la página Todos los agentes y, a continuación, seleccione Agent Builder en Microsoft Copilot o Copilot Studio.
En el panel de detalles del agente, justo debajo del nombre del agente, seleccione Asignar nuevo propietario.
En el panel Asignar un nuevo propietario , escriba un nuevo propietario de su organización y, a continuación, seleccione Asignar.
Los siguientes cambios se producen después de la reasignación del propietario:
- El nuevo propietario obtiene permisos completos de edición y eliminación, además de acceso a los archivos que cargó el propietario anterior.
- El anterior propietario pierde todo acceso, incluidos los derechos de lectura.
Agregar un propietario a un agente de Agent Builder
Los agentes de Agent Builder admiten varios propietarios. Los administradores pueden ver la lista completa de propietarios y agregar propietarios para ayudar a mantener la continuidad y la responsabilidad de los agentes compartidos.
Importante
Todos los propietarios tienen los mismos derechos para editar, compartir, administrar y mantener un agente de Agent Builder. No hay roles de propietario principal ni secundario.
Antes de comenzar, asegúrese de que:
- Usa una cuenta que tiene permiso para administrar agentes en el Centro de administración de Microsoft 365.
- El agente se creó con Agent Builder en Microsoft 365 Copilot.
- El propietario que agrega es un usuario individual. No se admiten grupos como propietarios de Agent Builder.
Para agregar un propietario, siga estos pasos:
Inicie sesión en el Centro de administración de Microsoft 365.
Seleccione Agentes>:Todos los agentes.
Busque y seleccione el agente de Agent Builder que desea administrar.
Tip
Para restringir la lista, use el filtro Plataforma y seleccione Agent Builder en Microsoft 365 Copilot.
En la pestaña Detalles del panel de detalles del agente, selecciona el vínculo de usuario junto a Propietario.

En el panel Propietarios, seleccione Añadir propietario.

Busque y seleccione un usuario de su organización.
Seleccione Agregar para actualizar la lista de propietarios.


Los cambios en la lista de responsables se reflejan para el agente en Microsoft Agent 365 y Agent Builder. Agregar un propietario no cambia el valor de Creado por .
Quitar un propietario de un agente de Agent Builder
Para quitar un propietario, sigue estos pasos:
- Inicie sesión en el Centro de administración de Microsoft 365.
- Seleccione Agentes>:Todos los agentes.
- Busque y seleccione el agente de Agent Builder que desea administrar.
- En la pestaña Detalles del panel de detalles del agente, selecciona el vínculo de usuario junto a Propietario.
- En el panel Propietarios , seleccione el propietario que desea quitar.
- Selecciona Quitar propietario.
- Revisa el cambio y después selecciona Quitar.
No se puede quitar al último propietario restante. Agregue otro propietario antes de quitar al propietario actual. Usa Agregar propietario o Quitar propietario para los agentes que ya tienen propietarios. Para un agente sin propietario, use la experiencia de reasignación de propiedad descrita en Asignar un nuevo propietario a un agente.
Por qué son importantes varios propietarios
Varios propietarios reducen la dependencia de una sola persona y ayudan a los equipos a seguir editando y manteniendo un agente cuando cambian las responsabilidades. La visibilidad de administración y la gestión de propietarios en Microsoft Agent 365 también brindan a las organizaciones un lugar consistente para revisar la rendición de cuentas de los agentes compartidos de Agent Builder.
Las acciones de administración fallan en agentes detrás del Firewall de Power Platform
Si se produce un error en una acción de administrador y no se ejecuta en el agente de destino, es posible que el agente resida en un entorno configurado con Power Platform Firewall en modo de aplicación activa.
Las acciones de administración se comportan de forma diferente según el modo de firewall:
- Modo de aplicación activa: las acciones del administrador que inicie desde el Centro de administración de Microsoft 365 fallan y no se aplican al agente. La dirección IP es la IP del servicio que precede en la cadena y no la IP del cliente de administración de origen, por lo que el firewall rechaza la solicitud.
- Modo de solo auditoría: las acciones de la administración se realizan correctamente y solo generan una alerta en Microsoft Purview.
Compruebe si el entorno está en modo de aplicación activa
En el centro de administración de Power Platform:
- Vaya a Seguridad>Identidad y acceso>Firewall de IP.
- Seleccione el entorno o grupo de entornos al que pertenece el agente.
- Seleccione la pestaña Avanzado para ver más opciones de configuración del firewall IP.
- Confirme la siguiente configuración:
- Configure el cortafuegos IP como Activado.
- Establezca Activar firewall IP en modo de solo auditoría en Desactivado.
Si activar el firewall de IP en modo de solo auditoría está activado, el firewall registra la actividad, pero permite solicitudes independientemente de la dirección IP y las acciones de administrador del Centro de administración de Microsoft 365 se realizan correctamente. Si está desactivado mientras el Firewall de IP está activado, el entorno está en modo de cumplimiento activo y las acciones del administrador se bloquean.
Para obtener más información sobre la configuración del firewall, consulte Firewall IP en entornos de Power Platform.
Para resolver este problema, ejecute la acción directamente en la API de Power Platform (PPAPI). Para obtener más información, consulte los recursos siguientes: