Remarque
L’accès à cette page nécessite une autorisation. Vous pouvez essayer de vous connecter ou de modifier des répertoires.
L’accès à cette page nécessite une autorisation. Vous pouvez essayer de modifier des répertoires.
Dans ce sprint, Copilot Autofix ajoute des fonctionnalités agentiques et un contexte de référentiel. Nous introduisons également des données EPSS pour aider à hiérarchiser les alertes de dépendance, les niveaux d'effort configurables de révision du code de Copilot, des vérifications d'état des pull requests plus fiables, les nouvelles images d'agent hébergées par Microsoft et la couverture du code pour des frameworks cibles multiples.
Pour plus d’informations, consultez les notes de publication.
Sécurité avancée GitHub pour Azure DevOps
- Copilot Autofix utilise désormais une fondation agentique et le contexte du référentiel
- Hiérarchiser les alertes de dépendance avec les données EPSS
Azure Repos
- Configuration au niveau de l’effort pour les révisions de code Copilot (préversion publique)
- Améliorations de la fiabilité pour les vérifications d’état des pull requests
Azure Pipelines
- Windows Server 2025 avec Visual Studio 2026 est généralement disponible
- Ubuntu 26.04 est désormais disponible
Plans de test Azure
Sécurité avancée GitHub pour Azure DevOps
Copilot Autofix utilise désormais une base agentique et le contexte du dépôt
Copilot Autofix pour GitHub Advanced Security for Azure DevOps prend désormais en charge la génération de correctifs pour les alertes d’analyse de code à partir de CodeQL et d’outils d’analyse tiers.
La correction automatique s’exécute également désormais sur une architecture agentique. Agentic Autofix peut examiner et affiner ses modifications proposées avant de renvoyer une suggestion. Il peut utiliser des instructions et des compétences personnalisées définies dans des emplacements .github ou .agents pris en charge dans votre référentiel. Ce contexte aide les modifications suggérées à suivre les normes de codage, l’architecture et les modèles de correction de votre équipe.
L’expérience de correction automatique reste la même. Ouvrez une alerte d’analyse du code, sélectionnez Générer un correctif, puis passez en revue l’explication et les différences proposées avant de créer une pull request. Pour plus d’informations, consultez Corriger les alertes d’analyse du code avec Copilot Autofix.
Autofix reste en préversion publique limitée et nous n’acceptons pas de participants supplémentaires pour l’instant. Nous en dirons plus lorsque l’aperçu public sera disponible.
Hiérarchiser les alertes de dépendance avec les données EPSS
Les alertes d’analyse des dépendances affichent désormais les données de percentile EPSS (Exploit Prediction Scoring System) dans les détails de l’alerte. EPSS estime la probabilité qu’une vulnérabilité soit exploitée dans des conditions réelles, ce qui vous donne plus de contexte pour hiérarchiser la correction en même temps que la gravité.
Vous pouvez également filtrer la page Alertes par centile EPSS pour vous concentrer sur les vulnérabilités avec une probabilité plus élevée d’exploitation. Pour plus d’informations, consultez alertes d’analyse des dépendances.
Azure Repos
Configuration au niveau de l’effort pour les révisions de code Copilot (préversion publique)
Si vous utilisez GitHub Copilot Code Review avec Azure Repos, vous pouvez maintenant sélectionner le niveau d’effort d’une révision de code.
Le niveau d’effort contrôle le temps que Copilot passe à passer en revue une pull request. Cela vous donne plus de contrôle sur la révision et peut vous aider à réduire les coûts des pull requests qui n’ont pas besoin d’une révision de code approfondie.

Vous pouvez également configurer le niveau d’effort par défaut en tant que Lite ou Équilibré au niveau du projet ou du référentiel. Les administrateurs du projet peuvent définir la valeur par défaut sur tous les dépôts d’un projet, tandis que les dépôts individuels peuvent avoir leur propre valeur par défaut si nécessaire.

Cela permet aux équipes de choisir le niveau de révision approprié en fonction de leurs besoins.
Si vous n'utilisez pas encore GitHub Copilot Code Review pour Azure Repos, découvrez-en plus sur la fonctionnalité et la prise en main dans notre annonce de préversion publique.
Améliorations de la fiabilité pour les vérifications d’état des pull requests
Nous avons résolu un problème rare qui pouvait entraîner l’échec du chargement des vérifications d’état d’une pull request, à la fois dans l’expérience web et lors de leur récupération via l’API REST. Lorsque ce problème s’est produit, les requêtes de lecture des statuts d’une demande de tirage pouvaient retourner une erreur, ce qui pouvait empêcher la finalisation de la demande de tirage et perturber l’automatisation ou les intégrations s'appuyant sur les vérifications d’état.
Avec cette mise à jour, les statuts des pull requests se chargent à nouveau correctement, de sorte que les vérifications et les stratégies de branche sont évaluées correctement, que l’achèvement fonctionne comme prévu et que les outils qui lisent les statuts via l’API ne rencontrent plus cette erreur. Aucune action n’est nécessaire, les pull requests affectées se rétablissent automatiquement.
Azure Pipelines
Windows Server 2025 avec Visual Studio 2026 est généralement disponible
Windows Server 2025 avec Visual Studio 2026 est désormais en disponibilité générale pour les agents hébergés par Microsoft dans Azure Pipelines. L’étiquette windows-2025 continue d’utiliser Visual Studio 2022 et passera à Visual Studio 2026 d’ici le 15 novembre 2026. Nous vous recommandons de passer à la dernière image disponible.
Pour plus d’informations, consultez l’annonce de l’image Windows Server 2025.
Ubuntu 26.04 est généralement disponible
Ubuntu 26.04 est désormais généralement disponible pour les agents hébergés par Microsoft dans Azure Pipelines. Pour utiliser cette image, sélectionnez l'étiquette d'image ubuntu-26.04.
Pour plus d’informations, consultez l’annonce de l’image Ubuntu 26.04.
Plans de test Azure
La couverture du code prend en charge les projets de framework multicibles
La couverture du code dans Azure DevOps prend désormais en charge les projets .NET de framework multicibles (multi-TFM). Le service conserve et signale les résultats de couverture indépendamment pour chaque framework cible, ce qui facilite la comparaison de la couverture, la validation des migrations vers des versions plus récentes de .NET et le maintien d’informations de test précises sur les applications multi-cibles.
Cette amélioration fournit des rapports de couverture plus fiables et une meilleure visibilité de la qualité des tests tout au long des efforts de modernisation des applications.
Étapes suivantes
Note
Ces fonctionnalités seront déployées au cours des deux à trois prochaines semaines. Allez à Azure DevOps et regardez.
Comment fournir des commentaires
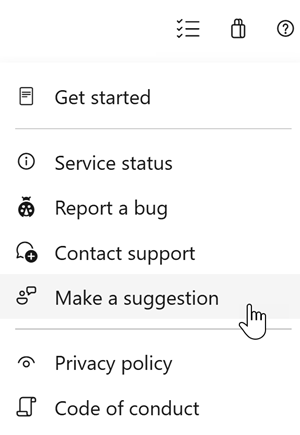
Nous voulons entendre ce que vous pensez de ces fonctionnalités. Utilisez le menu d’aide pour signaler un problème ou fournir une suggestion.
Vous pouvez également obtenir des conseils et obtenir des réponses à vos questions de la part de la communauté sur Stack Overflow.