Remarque
L’accès à cette page nécessite une autorisation. Vous pouvez essayer de vous connecter ou de modifier des répertoires.
L’accès à cette page nécessite une autorisation. Vous pouvez essayer de modifier des répertoires.
Important
Vous ne pouvez pas créer d'articles de détection d'anomalie Fabric le 1er décembre 2026 ou après. Après le 1er janvier 2027, les événements de détection d’anomalies cesseront. Les éléments restants seront supprimés après cette date. Ce changement n’affecte aucune donnée eventhouse que les détecteurs d’anomalies surveillent.
La détection d’anomalies dans Real-Time Intelligence vous aide à détecter des schémas inhabituels et des valeurs aberrantes dans les tables Eventhouse sans copier les données. Utilisez-le lorsque vous devez repérer des comportements inattendus dans le streaming ou les données historiques et réagissez avant que cela n’affecte les opérations en aval.
Dans cet article, vous activez les fonctionnalités requises, démarrez la détection d’anomalie depuis l’un des points d’entrée pris en charge, et configurez les paramètres d’analyse. Vous examinez ensuite les modèles recommandés, publiez une surveillance continue et mettez en place des alertes pour de futures anomalies.
La détection d’anomalies prend également en charge les tableaux de raccourcis Eventhouse, ce qui permet d’analyser les données sans d’abord les copier ou les déplacer dans une table dédiée à Eventhouse. Vous pouvez créer des détecteurs d’anomalies directement sur des tableaux de raccourcis pris en charge et utiliser les mêmes analyses, recommandations de modèles et expériences de surveillance continue disponibles pour les sources de données natives d’Eventhouse. Ce support étend la détection d’anomalies aux sources de données externes et fédérées déjà connectées via les raccourcis Eventhouse, afin que vous puissiez passer de la connexion des données à la détection de problèmes avec moins de configuration et de duplication.
Prerequisites
Un espace de travail avec une capacité activée par Microsoft Fabric.
Un rôle Administrateur, Contributeur, ou Membre dans un espace de travail.
Un Eventhouse dans votre espace de travail avec une base de données KQL.
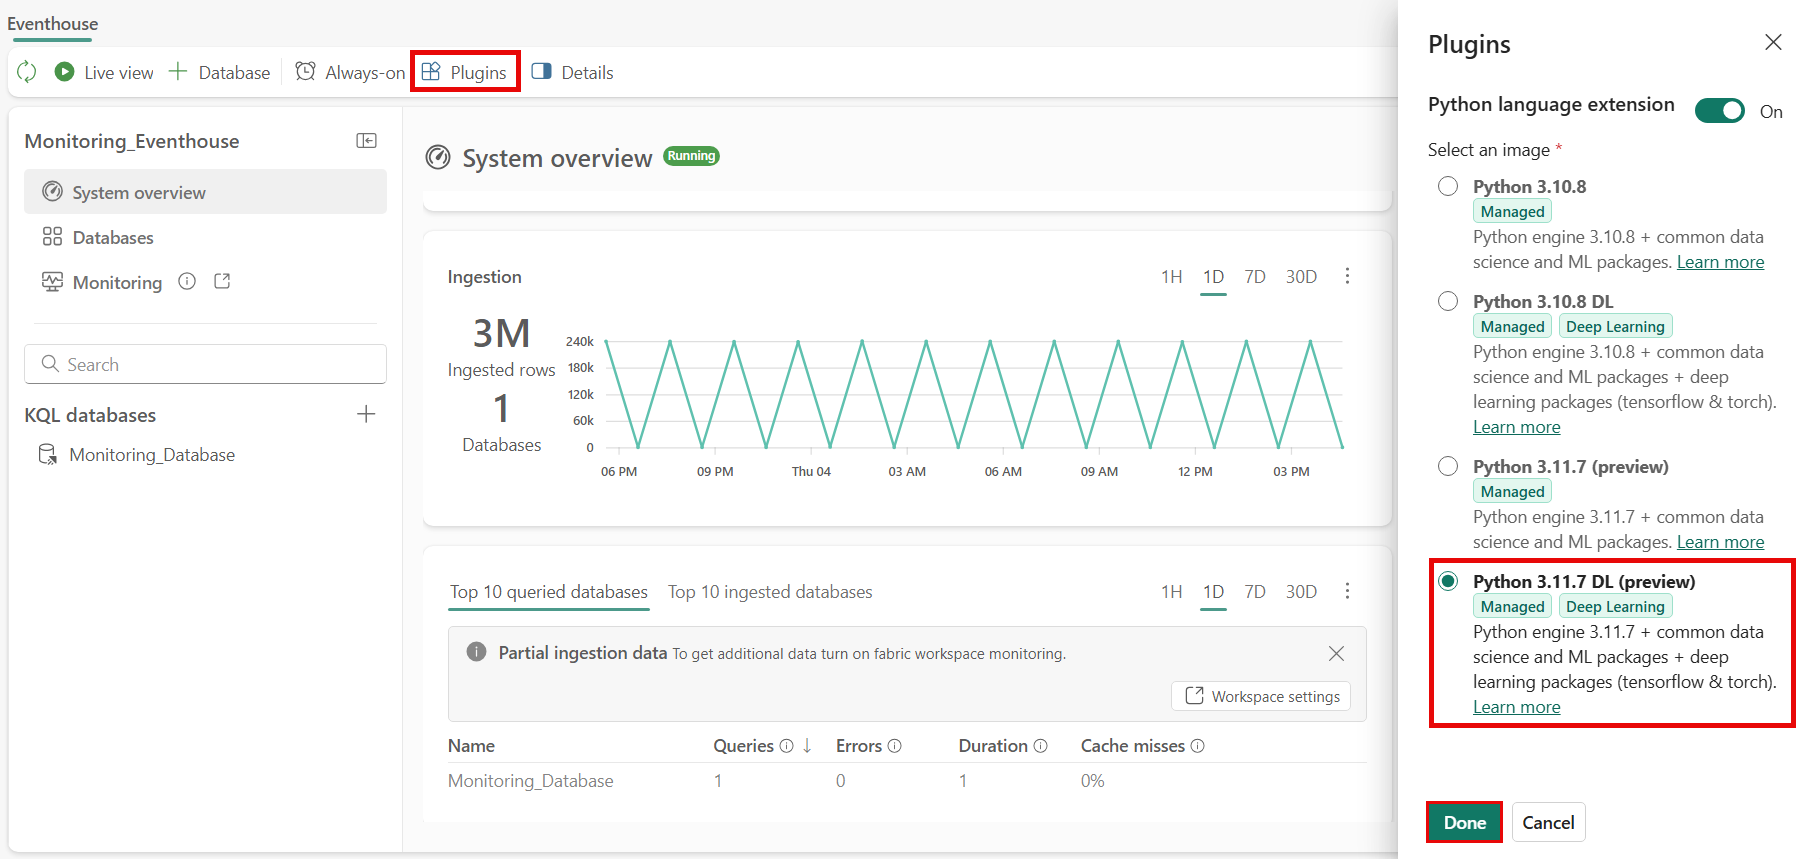
Un plug-in Python activé sur ce même Eventhouse.
- Pour désactiver le plugin, allez sur votre Eventhouse.
- Dans la barre d’outils supérieure, sélectionnez Plug-ins , puis activez l’extension de langage Python.
- Sélectionnez le plug-in DL Python 3.11.7, puis sélectionnez Terminé.
Détectez les anomalies dans Real-Time Intelligence activée dans votre espace de travail.
- Pour activer la détection d’anomalie, allez dans votre espace de travail.
- Passez à une version d’essai gratuite de Microsoft Fabric ou assurez-vous que votre espace de travail possède une licence Microsoft Fabric.
- Soit contactez votre administrateur pour activer le bouton de prévisualisation, soit allez sur le portail administrateur et activez la fonction Détection des anomalies dans Real-Time Intelligence (Aperçu).

Note
- Assurez-vous que votre table Eventhouse contient suffisamment de données historiques pour améliorer les recommandations de modèle et la précision de la détection des anomalies. Par exemple, les jeux de données avec un point de données par jour nécessitent quelques mois de données, tandis que les jeux de données avec un point de données par seconde peuvent nécessiter seulement quelques jours.
- Cette fonctionnalité est disponible dans toutes les régions où Microsoft Fabric est disponible.
Comment configurer la détection d’anomalies
Premiers pas
Vous pouvez démarrer la détection des anomalies de trois façons :
Sélectionnez une base de données et la table ou le raccourci que vous souhaitez analyser.
Dans la barre d’outils supérieure, sélectionnez Créer un détecteur d’anomalies ou sélectionnez l’option Détecteur d’anomalies dans les points de suspension (⋯) dans l’arborescence de la base de données.


Voir les configurations existantes de détection d’anomalies
Avant de créer un nouveau détecteur d’anomalie, vérifiez si une configuration existe déjà pour la source de données que vous avez sélectionnée. Cette vue vous aide à éviter les doublons et à comprendre comment les autres surveillent déjà ces données.
Dans votre liste de sources de données, sélectionnez les ellipsis (...) pour la source de données que vous souhaitez analyser, puis sélectionnez Détecteur d’anomalies existant.

Dans Voir les anomalies détectées, vous pouvez consulter toutes les configurations existantes de détection d’anomalies pour la source de données sélectionnée et explorer les détails de chacune.
Dans le panneau de navigation de gauche, sélectionnez une configuration pour explorer les anomalies détectées, ou sélectionnez Ouvrir pour la visualiser en plein écran.
Si les configurations existantes ne répondent pas à vos besoins, sélectionnez Nouveau pour créer une nouvelle configuration de détection d’anomalie.


Cette expérience vous aide à passer de l’exploration à l’action sans sortir du contexte de votre source de données.
Configurer des colonnes d’entrée pour l’analyse
Spécifiez les colonnes à analyser et comment regrouper vos données.
Dans le volet de configuration, ajoutez la colonne Valeur à surveiller qui contient les données numériques que vous souhaitez surveiller pour les anomalies.

Note
Vérifiez que la colonne sélectionnée contient des valeurs numériques, car seules les données numériques sont prises en charge pour la détection des anomalies.
Choisissez la colonne Group by pour spécifier la façon dont vos données doivent être partitionnées à des fins d’analyse. Cette colonne représente généralement des entités telles que des appareils, des emplacements ou d’autres regroupements logiques.

Sélectionnez la colonne Timestamp qui représente l’heure à laquelle chaque point de données a été enregistré. Cette colonne est cruciale pour la détection des anomalies de série chronologique et garantit une analyse précise des tendances au fil du temps.

Sélectionnez Exécuter l’analyse pour commencer l’évaluation automatisée du modèle.
Attendre la fin de l’analyse
Le système analyse vos données pour trouver les meilleurs modèles de détection d’anomalies.
Important
L’analyse prend généralement jusqu’à quatre minutes en fonction de la taille de vos données et peut s’exécuter pendant jusqu’à 30 minutes. Vous pouvez accéder à une autre page et revenir à la fin de l’analyse.
Pendant l’analyse, le système :
- Échantillonne vos données de table pour un traitement efficace
- Teste plusieurs algorithmes de détection d’anomalies
- Évalue différentes configurations de paramètres
- Identifie les modèles les plus efficaces pour vos modèles de données spécifiques
Passer en revue les modèles et anomalies recommandés
Après l’analyse, sélectionnez un modèle recommandé pour observer les anomalies détectées et analyser les résultats.
Ouvrez les résultats de détection d’anomalie en sélectionnant la notification reçue ou en retournant au panneau de configuration.
Sélectionnez un modèle recommandé pour examiner ses performances et, en option, ajustez les paramètres de confiance. Enregistrez votre sélection.

La page de résultats fournit les insights suivants :
- Résultats du détecteur : Une visualisation de vos données avec des anomalies clairement mises en évidence.
- Événements anomalies : Un tableau détaillé des anomalies détectées dans la plage de temps sélectionnée.

Utilisez les visuels et les tableaux pour explorer les anomalies détectées et comprendre les schémas de données. Vous pouvez également ouvrir le contexte d’analyse d’anomalies dans un notebook Fabric pour analyser les résultats avec KQL, SQL Analytics Endpoint, Python ou Spark.
Publiez votre configuration pour commencer une surveillance continue de vos données. Une fois publié, le détecteur d’anomalies suit les événements de détection d’anomalies pour cette configuration de façon continue, sans dupliquer le jeu de données.


Après publication, vous avez deux options pour agir sur des événements anomalies :
- Configurez une alerte directement sur cette configuration. Dans le ruban supérieur de l’élément de détection d’anomalie, sélectionnez l’option d’alerte pour être averti chaque fois que cette configuration spécifique détecte une anomalie. Pour plus d’informations, voir Définir des alertes sur les événements de détection d’anomalie.
- Redirigez les événements d’anomalie vers une autre destination en aval. Si vous souhaitez envoyer des événements de détection d’anomalie vers une destination comme un courant d’événements ou un Activateur, allez dans Real-Time hub et utilisez Fabric événements pour configurer ce routage. Pour plus d’informations, voir Explorer les événements de détection d’anomalies.
Révisez et affinez les résultats pour que votre configuration de détection d’anomalies corresponde à votre cas d’usage.
Réanalyser des modèles de détection d’anomalies avec de nouvelles données
Conservez vos modèles de détection d’anomalies à jour à mesure que de nouvelles données deviennent disponibles.
Procédez comme suit pour réanalyser le modèle avec de nouvelles données :
- Accédez à votre élément de détection d’anomalie.
- Dans le panneau Modifier , modifiez l’un des champs précédemment remplis en fonction des besoins.
- Sélectionnez Réanalyser mes données. Cette action démarre une nouvelle analyse basée sur vos entrées mises à jour.
Avertissement
La reanalysation met à jour le modèle utilisé par les règles de surveillance existantes, ce qui peut affecter les actions en aval.
Explorer les événements de détection d’anomalies et définir des alertes
Après avoir publié votre configuration de détection d’anomalie, il y a deux façons d’agir sur les événements d’anomalie qu’elle génère :
- Configurez une alerte sur la configuration. Depuis l’élément de détection d’anomalie, configurez une alerte directement sur la configuration que vous surveillez pour être informé lorsqu’une anomalie est détectée.
- Envoyez les événements d'anomalie vers une destination en aval différente. Allez dans Real-Time hub et utilisez Fabric événements pour acheminer les événements de détection d’anomalies vers une destination telle qu’un courant d’événements ou un Activateur. Pour plus d’informations, voir Explorer les événements de détection d’anomalies.
Vous pouvez également connecter des événements d’anomalie à des agents de données Fabric pour permettre le raisonnement et les actions automatisés à travers les données d’événements en direct et historiques. Les agents de données peuvent consommer des événements d’anomalie et orchestrer des flux de travail en aval qui complètent les alertes basées sur Activator.
Interroger les résultats des anomalies avec le point de terminaison d’analytique SQL
Eventhouse propose un point de terminaison d’analyse SQL géré, aligné sur le modèle de données Eventhouse et la gouvernance Fabric. Vous pouvez interroger les sorties des détecteurs d’anomalies ainsi que les tables ou vues associées avec SQL pour des analyses en aval et des intégrations. Pour trouver les détails de connexion du point de terminaison d’analytique SQL, accédez à votre élément Eventhouse dans votre espace de travail Fabric.
Pour plus d’informations, consultez :
- Explorer les événements de détection d’anomalies
- Configurez des alertes lors des événements de détection d’anomalies
Limitations et considérations
Tenez compte de ces limitations :
- La détection d’anomalie est désactivée si la table d’entrée ne correspond pas au schéma requis (colonne de valeur numérique, colonne datetime et colonne de chaîne).
- Les données historiques suffisantes améliorent les recommandations et la précision du modèle.
- Chaque détecteur d’anomalies ne prend en charge qu’une seule configuration de modèle.
Exécution de plusieurs opérations dans le détecteur d’anomalies
Lorsque vous interagissez avec le détecteur d’anomalies, Eventhouse exécute des requêtes Python en arrière-plan pour prendre en charge l’analyse en temps réel. Ces opérations comprennent :
- Exécution de la détection d’anomalies ou d’autres types d’analyse.
- Passer entre les modèles recommandés.
- Modifier la plage horaire ou les ID que vous affichez.
- Surveillance continue des données entrantes pour les anomalies en définissant des alertes.
Eventhouse prend en charge jusqu’à huit requêtes simultanées par Eventhouse. Si vous dépassez cette limite, le système retente les requêtes, mais il ne met pas en file d’attente des requêtes supplémentaires et peut échouer en mode silencieux. Les messages d’erreur qui fournissent plus de clarté sont en cours de développement.
Pour éviter les problèmes :
- Autoriser chaque requête à se terminer avant de commencer une nouvelle requête.
- Si les performances semblent lentes ou ne répondent pas, réduisez le nombre de requêtes simultanées.
Pour plus d’informations, consultez Plug-in Python.
Délais d’attente pour activer le plugin Python
Si le plugin Python n'est pas déjà activé, le détecteur d'anomalies essaie de l'activer automatiquement lorsque vous lancez l'analyse des données. Dans ce cas, activer le plugin peut prendre jusqu’à une heure. Une fois activée, l’analyse démarre automatiquement.
Pour plus d’informations, consultez Activer le plug-in Python dans Real-Time Intelligence.
Étapes suivantes
Après avoir configuré la détection des anomalies, vous pouvez :
- Explorez les événements de détection d’anomalies
- Configurez des alertes lors des événements de détection d’anomalies
- Configurez Activator pour des réponses automatisées
- Découvrez la détection des anomalies multivariées
- Créer des alertes à partir d’un ensemble de requêtes KQL