このハウツー ガイドでは、Azure ポータルでエンクレーブ エンドポイントを作成します。 エンクレーブ エンドポイントは、他のエンクレーブまたはトランジット ハブがエンクレーブ接続の作成時に使用できる宛先ルールを定義します。
前提条件
- Azure サブスクリプション。 必要に応じて、無料のAzure アカウントを作成します。
- コミュニティとエンクレーブ。
Azure にサインインする
Azure portal にサインインする
エンクレーブ エンドポイントを作成する
検索ボックスに、
Azure Enclaveと入力します。Servicesで、Azure Enclaveを選択します。Azure Enclaveページで、左側のメニューのEnclavesを選択します。Enclavesページで、エンクレイブの名前を選択してエンクレイブリソースを開きます。左側のナビゲーションで [
Enclave Endpoints] を選択し、[Create] を選択します。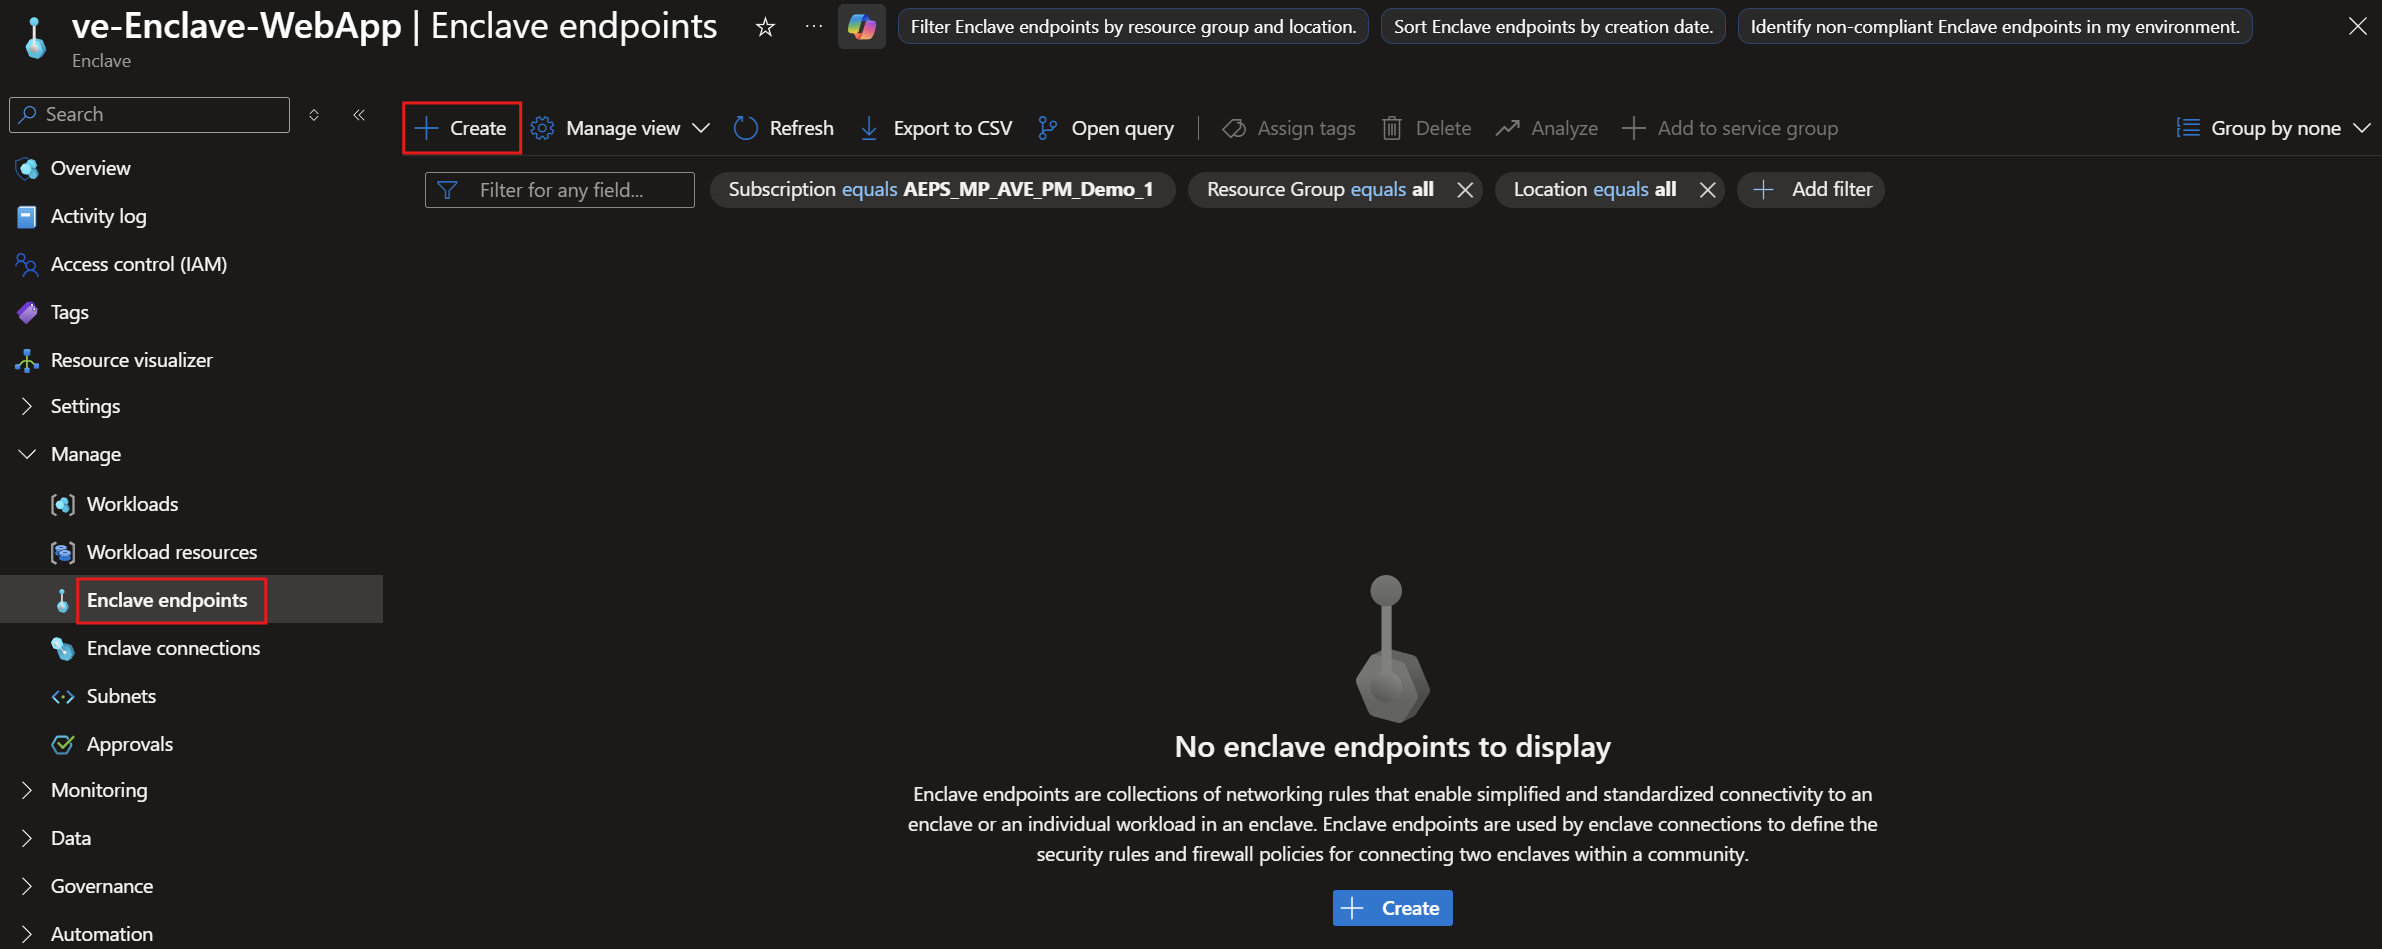
endpoint-MyServiceなどのEnclave endpoint nameを入力します。Endpoint rulesで、Addを選択します。Rule Name、Destination IP addresses/CIDR range、Protocol、およびDestination Port Rangeを入力します。例えば、ワークロード内のAzure仮想マシン(VM)上でホストされているHTTPSサーバーへのトラフィックを許可するには、VMのプライベートIPアドレスやCIDR範囲(
10.0.2.5や10.0.2.0/26など)を入力し、TCPを選択して443を入力します。
Note
エンクレイブのエンドポイントルールは、エンクレーブ仮想ネットワーク内のIPv4宛先を使用しなければなりません。 宛先CIDRは ネットワークセキュリティグループによって保護されているサブネットにマッピングされなければなりません。
Review + create選択し、エンクレーブ エンドポイントの詳細が正しいことを確認してから、Createを選択します。

エンクレイブエンドポイントの確認
展開完了後、エンクレイブリソースに戻り Enclave Endpointsを選択します。 新しいエンドポイントがリストに Succeededのステータスで現れているか確認してください。