Kommentar
Åtkomst till den här sidan kräver auktorisering. Du kan prova att logga in eller ändra kataloger.
Åtkomst till den här sidan kräver auktorisering. Du kan prova att ändra kataloger.
I den här sprinten går GitHub Copilot Code Review for Azure-lagringsplatser in i allmän förhandsversion för alla Azure DevOps-kunder. Den ger AI-baserad feedback direkt i pull-begäranden, med flexibel aktivering, anpassade instruktioner, automatiska granskningar via grenprinciper, stöd för Hanterade DevOps-pooler och förbättrad kostnadssynlighet.
Mer information finns i versionsinformation.
General
- Frekvensgränser för fjärr-MCP Server-hantering
- Azure DevOps plugin-program som nu är tillgängligt i GitHub Copilot-appen
GitHub Avancerad säkerhet för Azure DevOps
- Aviseringar om skadlig kod (privat förhandsversion)
- Mått för säkerhetsöversikt (privat förhandsversion)
- Fakturering på projektnivå för Autofix AI-kreditanvändning
Azure-tavlor
Azure-lagringsplatser
- GitHub Copilot Code Review (offentlig förhandsversion)
- Azure DevOps Enterprise Live Migrations (offentlig förhandsversion)
- Automatiska rubriker för pull requests med flera commits
Azure-pipelines
- Köra pipelineuppgifter med hjälp av Node.js löpare som stöds
- Docker-socketen mappas inte längre som standard för Linux-containerjobb
Wiki
General
Frekvensgränser för fjärr-MCP Server-hantering
Verktyg kan nu identifiera när fjärranslutna MCP Server-begäranden närmar sig tjänstfrekvensgränser och få vägledning om när du ska sakta ned eller försöka igen. Detta hjälper till att minska misslyckade begäranden och onödiga återförsök under perioder med hög användning.
När en begäran hastighetsbegränsas innehåller svar från verktyg nu tillgänglig vägledning för nya försök från Azure DevOps, så att den anropande agenten kan vänta innan den försöker med begäran igen.
Azure DevOps plugin-program som nu är tillgängligt i GitHub Copilot-appen
Det Azure DevOps plugin-programmet är nu tillgängligt för GitHub-Copilot-appen. Med plugin-programmet kan du visa och öppna dina Azure DevOps arbetsobjekt och pull-begäranden, redigera arbetsobjekt och göra grundläggande uppdateringar av pull-begäranden och slutföra pull-begäranden direkt från Copilot-appen. Installera Azure DevOps-plugin-programmet från Redigeringsprogrammets val under Anpassa och logga sedan in och anslut till din Azure DevOps organisation och projekt för att komma igång.
Mer information finns i blogginlägget .
GitHub Avancerad säkerhet för Azure DevOps
Aviseringar om skadlig kod (privat förhandsversion)
GitHub Advanced Security för Azure DevOps kan nu visa upptäckter av skadlig kod som en distinkt aviseringstyp i lagringsplatsens beroenden och säkerhetsöversikt. Säkerhetsteam kan filtrera, undersöka, avvisa och öppna dessa resultat igen tillsammans med sina befintliga beroendeaviseringar.

Om du vill begära åtkomst för din organisation fyller du i GitHub Advanced Security för Azure DevOps intagsformulär för privat förhandsversion.
Mått för säkerhetsöversikt (privat förhandsversion)
Sidorna Risk och Täckning innehåller nu sammanställda mätvärden som hjälper säkerhetsteam att förstå exponering för aviseringar och skanningstäckning i hela organisationen. Teams kan förfina måtten efter projekt, lagringsplats, verktygsuppsättning, allvarlighetsgrad, period och täckningstillstånd.
Risk:

Täckning:

Om du vill begära åtkomst för din organisation fyller du i GitHub Advanced Security för Azure DevOps intagsformulär för privat förhandsversion.
Fakturering på projektnivå för kreditanvändning i Autofix AI
Användningen av Autofix AI-krediter hänförs nu till enskilda Azure DevOps-projekt. I Azure Cost Management kan du dela upp autofixanvändning och associerade kostnader per projekt i stället för att bara se en totalsumma på organisationsnivå. Detta gör det enklare att förstå och allokera autofixförbrukning i hela organisationen.
Azure-tavlor
Förbättrad säkerhet för e-postmeddelanden med aviseringar om arbetsobjekt
Vi har förbättrat säkerheten för Azure DevOps e-postmeddelanden genom att inaktivera klickbara länkar i kommentarer och andra stora textfält.
Länkar ingår fortfarande i e-postmeddelandet, men de kan inte längre klickas. Om du vill följa en länk öppnar du först arbetsobjektet i Azure DevOps och öppnar sedan länken därifrån. Denna ändring bidrar till att minska risken för nätfiskeattacker och att andra skadliga länkar öppnas direkt från aviseringsmeddelanden.
Azure-lagringsplatser
GitHub Copilot Code Review (offentlig förhandsversion)
GitHub Copilot Code Review for Azure-lagringsplatser är nu i offentlig förhandsversion och tillgänglig för alla Azure DevOps kunder, utan att registrering krävs för tidig åtkomst. Copilot Code Review ger AI-baserad feedback direkt i arbetsflödet för pull-begäranden, vilket hjälper team att identifiera problem och tillämpa kodningsstandarder mer konsekvent.

Innan du kommer igång kan du läsa den officiella dokumentationen för mer information om hur Copilot kodgranskning fungerar, hur du aktiverar den och vad du kan förvänta dig kring användning och fakturering.
Den offentliga förhandsversionen introducerar också flera förbättringar baserat på feedback från den tekniska förhandsversionen:
- Flexibel aktivering: Aktivera Copilot Kodgranskning på organisations-, projekt- eller enskild lagringsplatsnivå.
- Stöd för hanterade DevOps-pooler: Kör granskningar med hjälp av en konfigurerad hanterad DevOps-pool i stället för Microsoft värdbaserade agenter.
- Anpassade instruktioner: Definiera organisation, projekt, lagringsplats eller sökvägsspecifika kodningsstandarder för Copilot att överväga under granskningar.
- Automatiska granskningar: Använd grenprinciper för att automatiskt granska nya pull-begäranden, inklusive pull-begäranden för utkast.
- Förbättrad kostnadssynlighet: Spåra Copilot Code Review-kostnader efter Azure DevOps projekt med hjälp av Azure Cost Management taggar och budgetaviseringar.
- Kommer snart: Granska felloggar och konfigurerbara granskningsnivåer för Lite och Balanced .
Azure DevOps Enterprise Live Migrations (offentlig förhandsversion)
Azure DevOps Enterprise Live Migrations finns nu i offentlig förhandsversion. Enterprise Live Migrations hjälper organisationer att flytta repositorier från Azure DevOps till GitHub Enterprise Cloud med krav på datahemvist, samtidigt som påverkan på utvecklare minimeras genom kontinuerlig synkronisering och en kontrollerad övergångsprocess. Den stöder migrering av lagringsplatshistorik, grenar, taggar, metadata för pull-begäranden och grenprinciper, samtidigt som teamen kan fortsätta att använda Azure-pipelines och Azure-tavlor under övergången. Läs mer om Enterprise Live Migrations.

Automatiska titlar för pull requests med flera commits
När du skapar en pull request med flera kommitteringar fylls nu titeln på pull requesten automatiskt i utifrån namnet på källgrenen. Detta ger ett användbart standardvärde i stället för att lämna rubriken tom.
Det befintliga alternativet Lägg till incheckningsmeddelanden är fortfarande tillgängligt för att lägga till incheckningsmeddelanden i beskrivningen av pull-begäran.
Azure-pipelines
Testa pipelineuppgifter utan Node.js löpare som inte stöds
Node.js 6, 10 och 16 nådde slutet av supporten och är planerade att tas bort från Azure-pipelines agenten den 24 november 2026. Nu kan du identifiera pipelines som är beroende av dessa runners innan de tas bort.
Under Aktivitetsbegränsningar> iInställningar förorganisationsinställningar> aktiverar du Begränsa stöd för Node.js versioner i pipelineaktiviteter. När detta är aktiverat körs uppgifter som är avsedda för Node.js 6, 10 eller 16 i en nyare tillgänglig Node.js-körmiljö. Pipelineloggen varnar dig om berörda aktiviteter så att du kan testa och uppdatera dem.
Important
En uppgift som skrivits för en Node.js-runner som inte stöds kan misslyckas eller uppföra sig oväntat med en nyare Node.js-runner. Uppdatera anpassade uppgifter för att använda en Node.js version som stöds innan de löpare som inte stöds tas bort.
Mer information finns i Begränsa stöd för Node.js versioner i pipelineaktiviteter.
Docker-socketen mappas inte längre som standard för Linux-containerjobb
För att förbättra säkerheten genom att följa principen om lägsta behörighet är standardvärdet för mapDockerSocketfalse för containerjobb som körs på Linux-agenter, med början i Azure-pipelines-agentversion 5.279.0. Efter den här ändringen monteras inte värd-Docker-socketen (/var/run/docker.sock) i jobbcontainern som standard på Linux-agenter.
Note
Om containerjobbet kör Docker-kommandon mot värddemonen (Docker-in-container) måste du uttryckligen aktivera detta genom att ange mapDockerSocket till true på containerresursen, annars misslyckas pipelinen.
Om du vill använda värd-Docker-socketen väljer du uttryckligen genom att ange mapDockerSocket: true containerresursen.
resources:
	containers:
	- container: my_container
		image: ubuntu:22.04
		mapDockerSocket: true
Containerjobb som inte använder Docker-in-container-beteende kräver ingen åtgärd. Mer information finns i Docker Socket-mappning.
Wiki
Snabbare wiki-sökning efter sidrubrik
Det går nu snabbare och mer responsivt att söka efter wiki-sidor efter titel, särskilt för projekt med stora wikis.
Den här förbättringen minskar den tid det tar att söka i en wiki för första gången och påskyndar sidfiltreringen i hela wiki-upplevelsen, inklusive sidträdet, dialogrutan för sidflytt och automatisk komplettering av länkar.
Azure DevOps hämtar nu den information som behövs för sidrubriksökningar direkt från wiki-databasen, så att du inte behöver ladda ned och bearbeta hela Git-trädet. Om optimerade sökdata inte är tillgängliga använder Azure DevOps automatiskt den befintliga sökmetoden.
Nästa steg
Note
Dessa funktioner kommer att distribueras under de kommande två till tre veckorna. Gå till Azure DevOps och ta en titt.
Så här ger du feedback
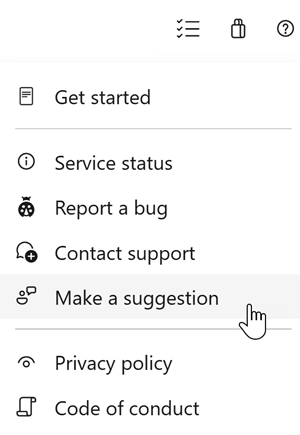
Vi vill höra vad du tycker om de här funktionerna. Använd hjälpmenyn för att rapportera ett problem eller ge ett förslag.
Du kan också få råd och dina frågor som besvaras av communityn på Stack Overflow.