摘要: 若要針對 Microsoft Security Copilot 在您的環境中套用零信任原則,您需要套用五層保護:
- 使用身分識別和存取原則保護系統管理員和 SecOps 員工用戶帳戶。
- 將最低許可權存取權套用至系統管理員和 SecOps 員工用戶帳戶,包括指派最低用戶帳戶角色。
- 管理及保護系統管理員和 SecOps 員工裝置。
- 部署或驗證威脅防護。
- 安全地存取您與安全性 Copilot 整合的第三方安全性產品。

簡介
作為將 Microsoft Security Copilot 導入您的環境的一部分,Microsoft 建議您為系統管理員與 SecOps 人員的使用者帳戶和裝置建立穩固的安全基礎。 Microsoft也建議您確定您已設定威脅防護工具。 如果您要將第三方安全性產品與 Security Copilot 整合,也請確保您已妥善保護對這些產品及其相關資料的存取權限。
幸運的是,強式安全性基礎的指引會以 零信任 的形式存在。 零信任安全策略將每個連線和資源存取要求都視為彷彿來自不受控的網路與惡意行為者。 無論要求的來源或存取的資源為何,零信任 教導我們「永遠不要信任,永遠驗證」。
在安全性入口網站中,Security Copilot 提供自然語言輔助的 Copilot 體驗,協助支援下列工作:
端對端案例中的安全性專業人員,例如事件回應、威脅搜捕、情報收集及狀態管理。
原則評估和設定、裝置和使用者存取疑難解答,以及效能監視的IT專業人員。
Security Copilot 會使用來自您 Microsoft 和第三方訂用帳戶及安全性產品的事件記錄、警示、事故和原則資料。 如果攻擊者入侵已獲指派安全性 Copilot 角色的系統管理員或安全性人員使用者帳戶,他們可以使用 Security Copilot 及其結果來瞭解您的 SecOps 小組如何處理進行中的攻擊。 攻擊者接著便可利用這些資訊,阻撓對資安事件的應變作業,而該事件甚至可能是由他們一手發動的。
因此,請務必確定您已在環境中套用適當的風險降低措施。
邏輯架構
引進安全性 Copilot 時的第一道防線是將 零信任 原則套用至系統管理員和 SecOps 員工的帳戶和裝置。 確保貴組織套用最低許可權原則也很重要。 除了 Copilot 特定角色之外,安全性工具中系統管理員和 SecOps 人員指派的角色會決定他們在使用安全性 Copilot 時可存取哪些數據。
藉由查看此處所示的安全性 Copilot 邏輯架構,很容易了解為何這些風險降低很重要。

在此圖中:
SecOps 團隊成員可以透過 Copilot 體驗輸入提示,例如 Security Copilot、Microsoft Defender 全面偵測回應 和 Microsoft Intune 所提供的體驗。
Security Copilot 元件包括:
Security Copilot 服務,可協調使用者和技能型提示的回應。
適用於 Security Copilot 的一組大型語言模型(LLMs)。
特定產品的外掛程式。 提供預安裝Microsoft產品的外掛程式。 這些外掛程式會對提示詞進行預先處理和後處理。
您的訂用帳戶數據。 儲存在訂用帳戶中的事件記錄、警示、事故和原則的 SecOps 資料。 如需詳細資訊,請參閱此 Microsoft Sentinel 文章 ,以瞭解安全性產品最常見的數據源。
您上傳的檔案。 您可以將 特定檔案 上傳到 Security Copilot,並將這些檔案納入提示詞的範圍。
具有 Copilot 體驗的每項 Microsoft 安全性產品,都只能存取與該產品相關的資料集,例如事件記錄、警示、事件案例和原則。 Security Copilot 可讓使用者存取其有權存取的所有資料集。
如需詳細資訊,請參閱 開始使用 Microsoft 安全性 Copilot。
代表身分驗證如何在 Security Copilot 中運作?
Security Copilot 使用由 OAuth 2.0 提供的代理驗證 (OBO)。 這是 OAuth 中由 delegation 提供的驗證流程。 當 SecOps 使用者發出提示時,Security Copilot 會透過要求鏈結傳遞使用者的身分識別和許可權。 這可防止使用者取得其不應該具有存取權的資源許可權。
如需 OBO 驗證的詳細資訊,請參閱 Microsoft 身分識別平台和 OAuth 2.0 On-Behalf-Of 流程。
Microsoft 安全性產品中的提示詞設計:Microsoft Intune 的內嵌範例
當您使用 Security Copilot 的其中一種內嵌體驗時,資料範圍會由您所使用產品的內容脈絡決定。 例如,如果您在 Microsoft Intune 內發出提示,則結果只會從 Microsoft Intune 所提供的數據和內容產生。
以下是從 Microsoft Intune 內嵌體驗發出提示時的邏輯架構。

在圖中:
Intune 系統管理員會使用 Intune 體驗中的 Microsoft Copilot 來提交提示。
安全性 Copilot 元件會使用下列方式協調對提示的回應:
Security Copilot 的 LLMs。
Microsoft Intune 預安裝外掛程式。
儲存在您的 Microsoft 365 訂閱中的 Intune 裝置、原則和安全性態勢資料。
與第三方安全性產品整合
Security Copilot 提供託管第三方產品外掛程式的功能。 這些第三方外掛程式提供其相關聯數據的存取權。 這些外掛程式及其相關聯的數據會存在於Microsoft安全性信任界限之外。 因此,請務必確保您已保護對這些應用程式及其相關聯數據的存取。
以下是 Security Copilot 與第三方安全產品的邏輯架構。

在圖中:
- 安全性 Copilot 會透過外掛程式與第三方安全性產品整合。
- 這些外掛程式可讓您存取與產品相關聯的數據,例如記錄和警示。
- 這些第三方元件位於Microsoft安全性信任界限之外。
將安全性緩解措施套用至您的環境,以供 Security Copilot 使用
本文其餘部分將逐步說明如何套用零信任原則,為 Security Copilot 做好環境準備。
| 步驟 | 任務 | 已套用 零信任 原則 |
|---|---|---|
| 1 | 部署或驗證系統管理員和 SecOps 員工的身分識別和存取原則。 | 明確驗證 |
| 2 | 將最低許可權套用至系統管理員和 SecOps 用戶帳戶。 | 使用最低權限存取 |
| 3 | 保護特殊許可權存取的裝置。 | 明確驗證 |
| 4 | 部署或驗證威脅防護服務。 | 假設已遭入侵 |
| 5 | 安全存取第三方安全性產品和數據。 | 明確驗證 使用最低許可權存取 假設已遭入侵 |
在為您的環境設定保護措施時,您可以採用數種方法,將管理員和 SecOps 人員導入 Security Copilot。
每位用戶上線至安全性 Copilot
至少在為 Security Copilot 指派角色之前,請先逐項檢查供系統管理員和 SecOps 人員使用的檢查清單。 這適用於想要從測試或試驗群組開始的小型小組和組織。

Security Copilot 的分階段部署
對於大型環境,較標準的階段式部署運作良好。 在此模型中,您會同時處理使用者群組,以設定保護和指派角色。
以下是範例模型。

在圖例中:
- 在 評估 階段中,您會挑選一小部分系統管理員和 SecOps 使用者,讓他們能夠存取 Security Copilot,並套用身分識別、存取與裝置保護。
- 在 試驗 階段中,您會挑選下一組系統管理員和 SecOps 使用者,並套用身分識別和存取和裝置保護。
- 在 完整部署 階段中,您會為其餘系統管理員和 SecOps 使用者套用身分識別和存取和裝置保護。
- 在每個階段結束時,您會將安全性 Copilot 中適當的角色指派給用戶帳戶。
因為不同組織在其環境中部署零信任防護時,可能處於不同階段,因此在下列各步驟中:
- 如果您未使用步驟中所述的任何保護,請在指派包含 Security Copilot 的角色之前,花時間試驗並部署給系統管理員和 SecOps 人員。
- 如果您已在使用此步驟中所述的部分保護措施,請將此步驟中的資訊作為檢查清單,並確認上述每項保護措施都已在指派包含 Security Copilot 的角色之前完成試行並部署。
步驟 1: 部署或驗證系統管理員和 SecOps 員工的身分識別和存取原則
若要防止不良執行者使用 Security Copilot 快速取得網路攻擊的相關信息,第一個步驟是防止他們取得存取權。 您必須確保系統管理員和 SecOps 人員:
- 用戶帳戶必須使用多重要素驗證(MFA)(因此無法單獨猜測使用者密碼來入侵其存取權),而且在偵測到高風險活動時必須變更其密碼。
- 裝置必須符合 Intune 管理和裝置合規性原則。
關於身份與存取政策的建議,請參閱 Microsoft Copilot 的 零信任 中的身份與存取步驟。 根據本文中的建議,確定產生的設定會針對所有 SecOps 員工用戶帳戶及其裝置套用下列原則:
這些建議與Microsoft 零信任 身分識別和裝置存取原則中的特製化安全性保護層級一致。 下圖說明建議的三種保護層級:起點、企業和特製化。 建議您的高權限帳戶至少採用企業保護層級。

在圖表中,Microsoft Entra 條件式存取、Intune 裝置合規性和 Intune 應用程式保護的建議原則會針對這三個層級說明:
- 起點,不需要裝置管理。
- 建議使用 Enterprise 作為 零信任 的方案;若要存取 Security Copilot、第三方安全性產品及其相關資料,至少也需使用 Enterprise。
- 建議使用專用安全性,用來存取 Security Copilot 以及您的第三方安全性產品和相關資料。
這些原則在 Microsoft 365 組織的一般 零信任 身分識別和裝置存取原則中會更詳細地說明這些原則。
為具特殊許可權的用戶設定一組個別的原則
為系統管理員和 SecOps 人員設定這些原則時,請為這些特殊許可權的使用者建立一組個別的原則。 例如,請勿將系統管理員新增至一組原則,以控管非特殊許可權使用者對應用程式存取權,例如 Microsoft 365 和 Salesforce。 使用一組專用的政策,並提供適合特權帳戶的保護措施。
在條件式存取原則的範圍內包含安全性工具
目前,還沒有簡單的方式來為 Security Copilot 設定條件式存取。 不過,由於代理身分驗證用於存取安全性工具中的資料,因此請務必確認您已為這些工具設定條件式存取;這些工具可能包括 Microsoft Entra ID、Microsoft Intune、Microsoft Purview、Microsoft Defender 全面偵測回應,以及 Microsoft Defender 威脅情報。
請注意,針對適用於雲端的 Microsoft Defender 和 Azure 防火牆,條件式存取原則會套用至 Azure 管理入口網站和 API。 因此,任何相依於 Azure API 的服務或用戶端都可能間接受到影響。 如需詳細資訊,請參閱條件 式存取:以資源為目標。
步驟 2。 將最低許可權套用至系統管理員和 SecOps 用戶帳戶
此步驟包括設定安全性 Copilot 內的適當角色。 它也包括檢閱您的系統管理員和 SecOps 用戶帳戶,以確保他們獲派他們打算執行之工作的最低許可權。
將使用者帳戶指派給 Security Copilot 角色
Security Copilot 的權限模型包含 Microsoft Entra ID 和 Security Copilot 中的角色。
| 產品 | 角色 | 描述 |
|---|---|---|
| Microsoft Entra ID / Microsoft Purview | Microsoft Entra ID 和 Mirosoft Purview 支援的角色 | 這些 Microsoft Entra 和 Microsoft Purview 角色會繼承安全性 Copilot 中的 Copilot 擁有者 角色。 僅使用這些特殊權限角色將 Security Copilot 導入到您的組織。 |
| Security Copilot | Copilot 擁有者 Copilot 參與者 |
這兩種角色都包含 Security Copilot 的使用權限。 您的大部分系統管理員和 SecOps 人員都可以使用 Copilot 參與者 角色。 Copilot 擁有者角色包括發佈自定義外掛程式及管理會影響所有安全性 Copilot 的設定。 |
請務必知道,根據預設, 租使用者中的所有用戶都會獲得 Copilot 參與者存取權。 使用此設定時,安全性工具數據的存取權會受到您針對每個安全性工具設定的許可權所控管。 此組態的優點在於,系統管理員和 SecOps 人員可在日常使用的產品中立即使用 Security Copilot 的內嵌功能。 如果您的組織已經採用嚴謹的最小權限存取實務,這會很有效。
如果您想要在調整組織中的最低許可權存取權時,採取分段方法,將 Security Copilot 介紹給系統管理員和 SecOps 人員,請從 Copilot 參與者角色中移除所有使用者,並在準備好時新增安全組。
如需更多資訊,請參閱下列 Microsoft Security Copilot 資源:
設定或檢閱系統管理員和 SecOps 用戶帳戶的最低許可權存取權
導入 Security Copilot 之際,正是檢視系統管理員和 SecOps 人員的使用者帳戶存取權限的好時機,以確保您針對其對特定產品的存取落實最低權限原則。 這包括下列工作:
- 檢閱系統管理員和 SecOps 員工所處理之特定產品所授與的許可權。 例如,針對 Microsoft Entra,請參閱 依工作分類的最低權限角色。
- 使用 Microsoft Entra Privileged Identity Management (PIM) 以更充分掌控安全性 Copilot 的存取權。
- 使用 Microsoft Purview Privileged Access Management 設定 Office 365 中特殊許可權系統管理員工作的細微訪問控制。
搭配 Security Copilot 使用 Microsoft Entra Privileged Identity Management
Microsoft Entra Privileged Identity Management (PIM) 可讓您管理、控制及監視存取 Security Copilot 所需的角色。 使用 PIM,您可以:
- 提供基於時間的角色啟用功能。
- 需要核准才能啟用特殊權限角色。
- 強制執行 MFA 以啟動任何角色。
- 在特殊權限角色啟用時獲得通知。
- 進行存取權檢閱 ,以確保系統管理員和 SecOps 員工用戶帳戶仍然需要其指派的角色。
- 針對系統管理員和 SecOps 員工,對存取權和角色變更執行稽 核。
將特權存取管理與 Security Copilot 搭配使用
Microsoft Purview Privileged Access Management 可協助保護貴組織免於缺口,並藉由限制敏感數據的常設存取權或重要組態設定的存取,協助符合合規性最佳做法。 系統管理員不會持續擁有存取權限,而是針對需要較高權限的工作實施即時存取規則。 不是讓系統管理員持續擁有存取權限,而是針對需要較高權限的工作實施即時存取規則。 如需詳細資訊,請參閱 特殊許可權存取管理。
步驟 3: 保護特殊許可權存取的裝置
在步驟 1 中,您已為系統管理員和 SecOps 人員設定條件式存取原則,這些原則需要受控且符合規範的裝置。 為了進一步提升安全性,您可以為員工部署特權存取裝置,供他們在存取安全性工具和資料(包括 Security Copilot)時使用。 特殊許可權存取裝置是強化的工作站,具有明確的應用程控和應用程式防護。 工作站會使用認證防護、裝置防護、應用程式防護和惡意探索防護來保護主機免受攻擊者的攻擊。
如需如何設定裝置以進行特殊許可權存取的詳細資訊,請參閱 保護裝置作為特殊許可權存取案例的一部分。
若要要求這些裝置,請務必更新您的 Intune 裝置合規性政策。 如果您要將系統管理員和 SecOps 人員移轉至強化裝置,請將您的安全性群組從原先的裝置合規性原則移轉至新的原則。 條件式存取規則可以維持不變。
步驟 4. 部署或驗證威脅防護服務
若要偵測惡意行為者的活動,並防止其取得 Security Copilot 的存取權,請確保您能透過完整的威脅防護服務套件來偵測並回應安全事件,其中包括 Microsoft 365 的 Microsoft Defender 全面偵測回應、Microsoft Sentinel,以及其他安全服務與產品。
使用下列資源。
| Scope | 描述和資源 |
|---|---|
| Microsoft 365 和 SaaS 應用程式與 Microsoft Entra 整合 | 請參閱 零信任 for Microsoft Copilot 文章,了解如何從 Microsoft 365 E3 計畫開始提升威脅防護,並逐步推進 Microsoft E5 方案。 若為 Microsoft 365 E5 方案,另請參閱評估與試用 Microsoft Defender 全面偵測回應 安全性。 |
| 您的 Azure 雲端資源 您在其他雲端服務提供者中的資源,例如 Amazon Web Services (AWS) |
使用下列資源來開始使用 Microsoft 適用於雲端的 Defender: - 適用於雲端的 Microsoft Defender - 將 零信任 原則套用至 AWS 中的 IaaS 應用程式 |
| 搭配所有 Microsoft XDR 工具和 Microsoft Sentinel 的數位環境 | 實作適用於零信任的 Microsoft Sentinel 與 Microsoft Defender 全面偵測回應 解決方案指南會逐步說明設定 Microsoft 延伸式偵測與回應 (XDR) 工具並搭配 Microsoft Sentinel 的流程,以加快貴組織回應及補救網路安全攻擊的能力。 |
步驟 5: 安全存取第三方安全性產品和數據
如果您要整合第三方安全性產品與 Security Copilot,請確定您已安全存取這些產品和相關數據。 Microsoft 零信任 指導方針包含保護 SaaS 應用程式存取權的建議。 這些建議可用於您的第三方安全性產品。
若要使用身分識別和裝置存取原則保護,SaaS 應用程式的常見原則變更會以紅色概述,如下圖所示。 這些是您可以新增第三方安全性產品至其中的政策。

針對您的第三方安全性產品和應用程式,請考慮為這些產品建立一組專用的原則。 這可讓您對安全性產品採用比 Dropbox 和 Salesforce 等生產力應用程式更高的要求。 例如,將 Tanium 和其他所有第三方安全性產品新增至同一組條件式存取原則。 如果您想要為系統管理員和 SecOps 人員強制執行更嚴格的裝置需求,也請為 Intune 裝置合規性和 Intune 應用程式保護設定唯一原則,並將這些原則指派給系統管理員和 SecOps 員工。
如需將安全性產品新增至 Microsoft Entra ID 和條件式存取和相關原則範圍的詳細資訊(或設定一組新原則),請參閱 將 SaaS 應用程式新增至 Microsoft Entra ID 和原則範圍。
視安全性產品而定,可能適合使用 適用於雲端的 Microsoft Defender Apps 來監視這些應用程式的使用,並套用會話控件。 此外,如果這些安全性應用程式包含Microsoft Purview 所支援之任何檔類型中的數據儲存,您可以使用 適用於雲端的 Defender 來監視和保護此數據,方法是使用敏感度標籤和數據外洩防護 (DLP) 原則。 如需詳細資訊,請參閱整合適用於 零信任 的 SaaS 應用程式與 Microsoft 365。
Tanium SSO 的範例
Tanium 是端點管理工具的提供者,並提供適用於安全性 Copilot 的自定義 Tanium Skills 外掛程式。 此外掛程式可協助讓提示與回應以 Tanium 所收集的資訊和洞見為依據。
以下為搭配 Tanium Skills 外掛程式的 Security Copilot 邏輯架構。
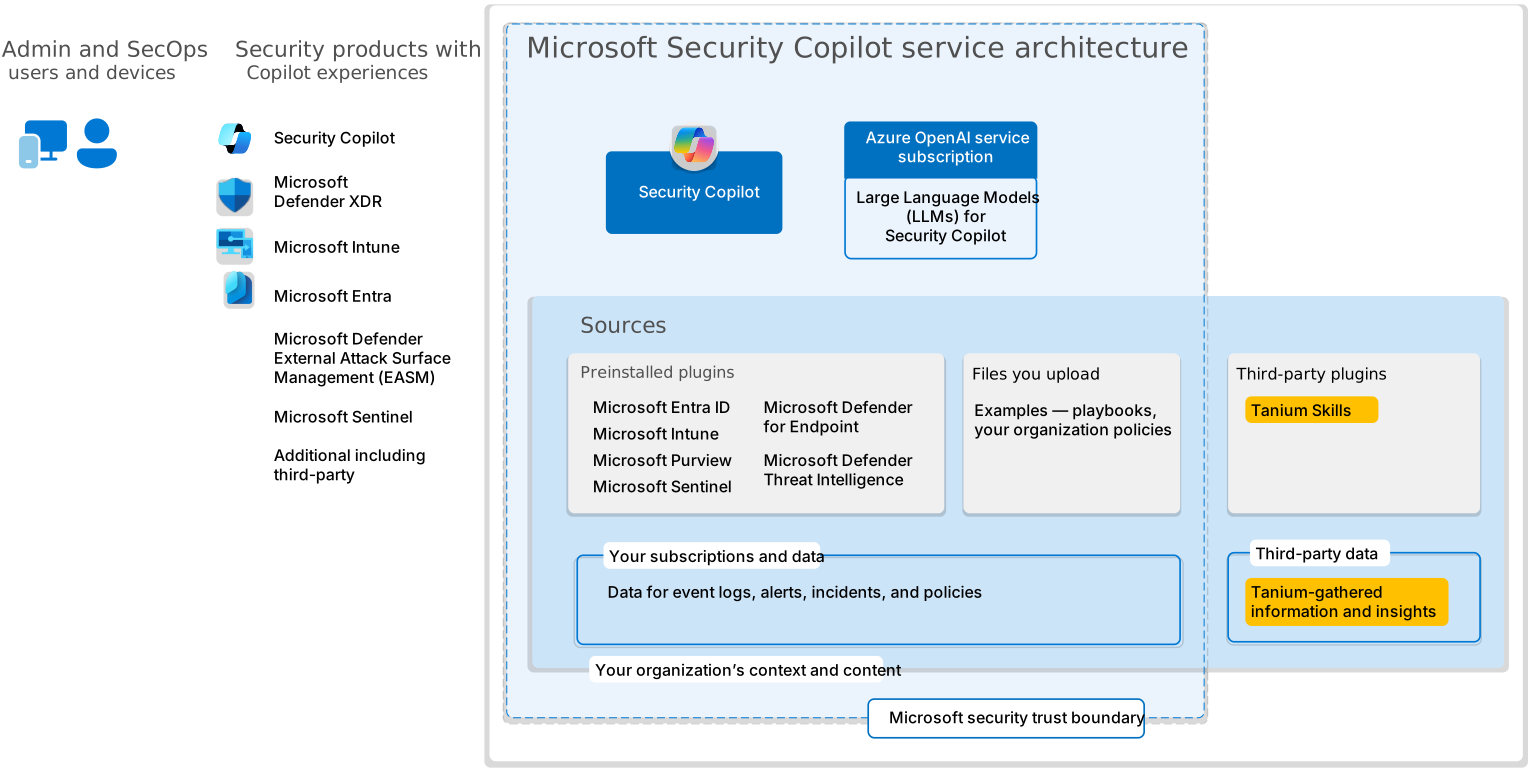
在圖中:
- Tanium Skills 是 Microsoft Security Copilot 的自定義外掛程式。
- Tanium Skills 可讓您存取相關內容,並協助以 Tanium 蒐集的資訊和洞察為基礎來建立提示與回應。
若要保護 Tanium 產品和相關資料的存取:
- 使用 Microsoft Entra ID 應用連結庫來尋找 Tanium SSO 並將其新增至您的租使用者。 請參閱 新增企業應用程式。 如需 Tanium 專屬範例,請參閱 Microsoft Entra SSO 與 Tanium SSO 的整合。
- 將 Tanium SSO 新增至 零信任 身分識別和存取原則的範圍。
下一步
觀看探索 Microsoft Security Copilot 影片。
請參閱以下關於零信任和 Microsoft Copilot 產品的其他文章:
另請參閱 Microsoft Security Copilot 文件。
參考資料
請參閱這些連結,以瞭解本文所述的各種服務和技術。